Podsekcje trendów e-mailowych
wytyczne dotyczące UWIERZYTELNIANIA poczty e-mail
!! UWAGA !! Ten dokument został automatycznie przetłumaczony z języka włoskiego
Wytyczne
Konfiguracja usługi poczty elektronicznej do uwierzytelniania
Włoska Narodowa Agencja Cyberbezpieczeństwa opublikowała Wytyczne dotyczące konfiguracji poczty elektronicznej w celu uwierzytelniania. Mają one na celu zwiększenie niezawodności poczty elektronicznej dla wszystkich zainteresowanych organizacji oraz zwiększenie jej ogólnego poziomu bezpieczeństwa.
Kontrola wersji
| WERSJA |
DATA PUBLIKACJI |
UWAGI |
| 1.0 |
Kwiecień 2026 |
Pierwsze wydanie. |
INDEKS
1. Wprowadzenie
1.1. Założenie
Poczta e-mail stanowi obecnie jedną z najważniejszych usług w kontekście cyfrowym, ponieważ jest jednym z głównych kanałów wykorzystywanych przez organizacje i użytkowników do komunikacji i wymiany informacji.
Funkcjonowanie usługi poczty elektronicznej, a w szczególności przesyłanie wiadomości, opiera się na protokole SMTP, który jednak nie zawiera natywnych mechanizmów uwierzytelniania nadawcy ani ochrony poufności i integralności wiadomości. Luki te narażają ją na ryzyko ataków takich jak spoofing, phishing, manipulacja i przechwytywanie wiadomości w trakcie transmisji.
Aby ograniczyć słabości protokołu SMTP i tym samym ograniczyć ryzyko wynikające ze wspomnianych ataków, z czasem opracowano mechanizmy uwierzytelniania nadawcy i ochrony integralności wiadomości, takie jak SPF (Sender Policy Framework), DKIM (DomainKeys Identified Mail) i DMARC (Domain-based Message Authentication, Reporting and Conformance).
W niniejszych wytycznych zilustrowano te mechanizmy, których celem jest wzmocnienie niezawodności usługi poczty elektronicznej i podniesienie jej ogólnego poziomu bezpieczeństwa, ze szczególnym uwzględnieniem zagrożeń opisanych w rozdziale 4.
Środki zaradcze i protokoły niezbędne do ochrony poufności wiadomości e-mail (takie jak S/MIME i OpenPGP dotyczące szyfrowania wiadomości) nie są przedmiotem niniejszych wytycznych.
1.2. Przepisy referencyjne
1.3. Dokumenty referencyjne
» powrót na górę
2. Kontekst regulacyjny
Aby chronić cyfrowe zasoby kraju, w tym usługi poczty elektronicznej i infrastrukturę, na której się one znajdują, wdrożono i stale aktualizowano szeroką gamę środków bezpieczeństwa opracowanych na podstawie obowiązujących przepisów.
Najwyższy poziom ochrony najważniejszych usług kraju, związanych z ochroną bezpieczeństwa narodowego, zapewnia Krajowy Perymetr Cyberbezpieczeństwa, ustanowiony dekretem-ustawą z dnia 21 września 2019 r. nr 105, przekształconym ze zmianami ustawą z dnia 18 listopada 2019 r. nr 133. Zapewnia on środki bezpieczeństwa o szczególnie wysokim poziomie ochrony, szczegółowo opisane w załączniku B do dekretu Prezesa Rady Ministrów z dnia 14 kwietnia 2021 r. nr 81, które mają zastosowanie do sieci, systemów informatycznych i usług informatycznych podmiotów publicznych i prywatnych, od których zależy wykonywanie istotnej funkcji państwa lub świadczenie istotnej usługi w celu utrzymania działalności cywilnej, społecznej lub gospodarczej, fundamentalnej dla interesów państwa, której naruszenie mogłoby skutkować naruszeniem bezpieczeństwa narodowego.
Ponadto usługi poczty elektronicznej, podobnie jak wszystkie usługi cyfrowe administracji publicznej, podlegają przepisom tzw. Rozporządzenia w sprawie chmury, przyjętego zgodnie z artykułem 33-septies Dekretu-Ustawy z dnia 18 października 2012 r. nr 179 i zaktualizowanego przez Narodową Agencję Cyberbezpieczeństwa (ACN) Dekretem Dyrektora nr 21007 z dnia 27 czerwca 2024 r. Zgodnie z wyżej wymienionym Rozporządzeniem wszystkie administracje publiczne są zobowiązane do klasyfikowania swoich danych i usług cyfrowych jako zwykłych, krytycznych lub strategicznych, zgodnie z modelem opracowanym przez ACN. Działanie to ma na celu zapewnienie, że dane cyfrowe i usługi administracji publicznej są przetwarzane i dostarczane za pośrednictwem infrastruktury cyfrowej i usług w chmurze, które spełniają wymagania, w tym bezpieczeństwa, odpowiednie do ryzyka związanego z względnym poziomem klasyfikacji, zgodnie ze szczegółowym opisem w Rozporządzeniu.
Dekret ustawodawczy z dnia 4 września 2024 r. nr 138 (tzw. dekret NIS) transponujący dyrektywę (UE) 2022/2555 ustanowił również – poprzez załączniki 1 i 2 do decyzji ACN 379907/2025 – podstawowe środki bezpieczeństwa, które podmioty kluczowe i ważne przyjmują w celu wypełnienia obowiązków wynikających z art. 23 i 24 dekretu NIS, definiując ramy bezpieczeństwa w celu wzmocnienia ochrony systemów sieciowych i informatycznych, w tym usług poczty elektronicznej.
» powrót na górę
3. Architektura usług poczty elektronicznej
Jak zauważono w założeniu, funkcjonowanie usługi poczty elektronicznej opiera się na protokole SMTP, który reguluje przesyłanie wiadomości e-mail od nadawcy do odbiorcy.
Protokół SMTP został pierwotnie zdefiniowany w 1982 roku jako protokół typu „store-and-forward”, w którym nadawca generuje wiadomość za pośrednictwem swojego klienta pocztowego, w żargonie Mail User Agent (MUA), który wysyła ją do serwera pocztowego nadawcy. Ten, za pośrednictwem komponentu zwanego Mail Transfer Agent (MTA), przekazuje wiadomość, ewentualnie również przez jeden lub więcej pośredniczących MTA, dostarczając ją do MTA serwera pocztowego docelowego. Użytkownik-odbiorca uzyskuje dostęp do wiadomości za pośrednictwem swojego klienta pocztowego (MUA)[1].
MTA jest zatem składnikiem usługi poczty elektronicznej, który obsługuje przesyłanie wiadomości e-mail od nadawcy do odbiorcy. Składniki MTA znajdują się na serwerach pocztowych nadawcy i odbiorcy, a pośredniczące MTA można również skonfigurować, na przykład do zarządzania listami dystrybucyjnymi.
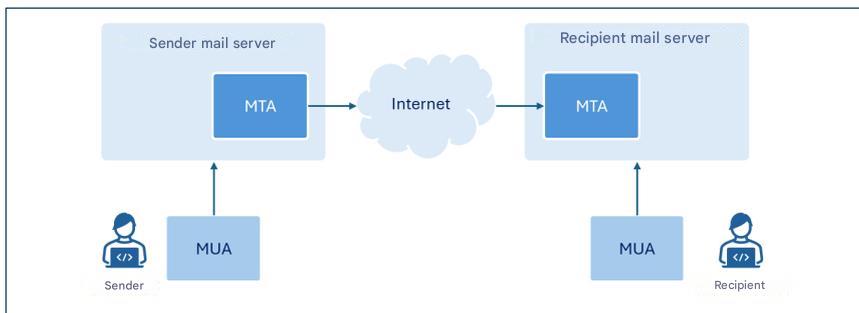
Rysunek 1. Architektura wysokiego poziomu usługi poczty elektronicznej.
Rysunek przedstawia jedynie elementy istotne dla niniejszych wytycznych.
Mimo że termin MTA identyfikuje konkretny składnik serwerów poczty elektronicznej3to na potrzeby niniejszego dokumentu odwołujemy się do nich głównie w kontekście ich funkcji MTA, w przypadkach, w których nie ma dwuznaczności, dla uproszczenia wyjaśnienia często będzie używany termin serwer poczty elektronicznej zamiast bardziej szczegółowego terminu MTA.
W tych wytycznych skupiamy się na konfiguracji protokołów SPF, DKIM i DMARC, aby umożliwić serwerom pocztowym weryfikację autentyczności i integralności wiadomości e-mail.
» powrót na górę
4. Zagrożenia
Protokół SMTP przedstawiony w poprzednim rozdziale został pierwotnie zaprojektowany do działania w stosunkowo małej sieci akademickiej i nie uwzględniał aspektów związanych z bezpieczeństwem przesyłanych wiadomości czy uwierzytelnianiem nadawcy [1].
Rosnąca popularność poczty elektronicznej i wewnętrzne słabości protokołu SMTP z czasem przyczyniły się do pojawienia się ataków, których główne typy pokrótce zilustrowano w poniższych akapitach.
4.1. Podszywanie się pod nadawcę
Spoofing to technika cyberataku polegająca na fałszowaniu adresu nadawcy wiadomości tak, aby wydawała się pochodzić z wiarygodnego adresu (np. adresu współpracownika, znajomego lub banku). Ma to na celu nakłonienie odbiorcy do wykonania potencjalnie niebezpiecznych działań, takich jak otwarcie załącznika do wiadomości e-mail lub kliknięcie linków zawartych w wiadomości.
Tego typu atak jest stosunkowo prosty do przeprowadzenia, ponieważ protokół SMTP nie obejmuje mechanizmów uwierzytelniania nadawcy, dlatego też za pośrednictwem klienta poczty elektronicznej można skonfigurować dowolny adres nadawcy podczas nadawania wiadomości.
Adres e-mail nadawcy: koperta-od i wiadomość-od
Format wiadomości e-mail zawiera dwa oddzielne pola wskazujące adres e-mail nadawcy. Pola te noszą nazwy „ od koperty” i „od wiadomości”: pierwsze (nazywane również ścieżką powrotu, ponieważ określa adres e-mail, na który muszą zostać wysłane komunikaty o błędach generowane w przypadku niedostarczenia wiadomości e-mail do odbiorcy) to adres używany do prawidłowego przekierowania wiadomości, a drugie to adres wyświetlany przez odbiorcę w nagłówku otrzymanej wiadomości.
Analogicznie do wysyłania listu w kopercie tradycyjną pocztą, „nadawca ” oznacza adres nadawcy widniejący na kopercie listu, natomiast „nadawca ” odpowiada nagłówkowi znajdującemu się w liście, który wskazuje, kto napisał do adresata listu.
Należy pamiętać, że te dwa adresy mogą się nie pokrywać. To rozróżnienie pozwala na zarządzanie sytuacjami takimi jak przekazywanie wiadomości z usług zewnętrznych, dystrybucja za pośrednictwem list mailingowych czy automatyczne odpowiedzi e-mail.
Rzeczywiście, możliwe jest wskazanie dowolnego nadawcy zarówno na nadawcy wiadomości (adres e-mail nadawcy wyświetlany przez odbiorcę w nagłówku otrzymanej wiadomości), jak i na poziomie koperty nadawcy (adres e-mail nadawcy użyty do przesłania wiadomości).
Aby przeciwdziałać tym zagrożeniom, konieczne jest zatem zapewnienie mechanizmów, które pozwolą na wiarygodne uwierzytelnienie nadawcy i sprawdzenie, czy osoba wysyłająca wiadomość jest rzeczywiście do tego upoważniona.
4.2. Phishing
Phishing to technika cyberataków mająca na celu oszukańcze pozyskanie informacji (takich jak na przykład dane logowania, numery kart kredytowych lub inne poufne dane), zazwyczaj poprzez wysyłanie oszukańczych wiadomości, które udają, że pochodzą od wiarygodnych nadawców.
Spoofing, omówiony w poprzednim akapicie, to jedna z głównych technik stosowanych przez atakujących w celu sfałszowania tożsamości nadawcy i sprawienia, aby wiadomość wydawała się pochodzić od legalnego użytkownika lub domeny.
Alternatywnie można użyć adresu/domeny nadawcy podobnego do adresu/domeny rozpoznawalnej przez odbiorcę, zmieniając na przykład tzw. nazwę wyświetlaną w celu wzmocnienia pozornej autentyczności wiadomości.
Do wysyłania wiadomości phishingowych mogą być wykorzystywane również legalne konta, które wcześniej zostały przejęte przez atakującego.
Treść wiadomości phishingowej zazwyczaj ma na celu wzbudzenie u odbiorcy poczucia pilności, alarmu lub zainteresowania ekonomicznego, stwarzając sytuacje skłaniające go do impulsywnej reakcji i wykonania określonych czynności, takich jak otwieranie złośliwych załączników lub klikanie łączy przekierowujących do pozornie legalnych stron internetowych, które w rzeczywistości zostały utworzone przez atakującego w celu kradzieży informacji i/lub zainstalowania złośliwego oprogramowania.
Zazwyczaj ataki phishingowe polegają na wysyłaniu tej samej wiadomości e-mail do dużej liczby ofiar, bez dostosowywania jej treści do konkretnego profilu ofiary.
Odmianą phishingu jest tzw. spear phishing, w którym atakujący zna profil ofiary i celowo go wykorzystuje.
W przeciwieństwie do typowego e-maila phishingowego, wiadomość spear phishing wykorzystuje bardziej precyzyjne informacje kontekstowe, aby przekonać użytkownika, że wchodzi w interakcję z wiarygodnym nadawcą [2].
4.3. Manipulowanie wiadomościami
Treść wiadomości e-mail, podobnie jak każda inna komunikacja przesyłana przez sieć internetową, która nie korzysta z technik szyfrowania typu end-to-end (E2EE), może zostać przechwycona i zmodyfikowana w trakcie przesyłania między nadawcą a odbiorcą (taki typ zagrożenia powszechnie określa się mianem „man-in-the-middle”).
W konsekwencji, oprócz utraty poufności, otrzymana wiadomość może nie odpowiadać wiadomości pierwotnie napisanej przez nadawcę.
Napastnik może na przykład manipulować treścią wiadomości, tak aby sprawiała wrażenie, że pochodzi od wiarygodnego nadawcy, modyfikować tekst lub wszelkie łącza i/lub załączniki zawarte w wiadomości lub wstawiać złośliwy kod.
Odbiorca, ufając pozornej autentyczności wiadomości, może zostać nakłoniony do wykonania potencjalnie szkodliwych działań, takich jak podanie danych logowania, autoryzacja płatności lub otwarcie złośliwych plików.
Aby przeciwdziałać tym zagrożeniom, konieczne jest zatem wprowadzenie mechanizmów gwarantujących integralność i autentyczność wiadomości, dających pewność, że otrzymana treść nie została zmodyfikowana, a nadawca jest rzeczywiście tym, za kogo się podaje.
» powrót na górę
5. Środki zaradcze
W rozdziale 2 przypomniano przepisy, które przewidują środki bezpieczeństwa również w zakresie ochrony usług poczty elektronicznej. Niniejszy dokument ma przede wszystkim służyć jako przewodnik po wdrażaniu środków bezpieczeństwa przewidzianych w tych przepisach i wymienionych w Załączniku A, które są również istotne dla konfiguracji usług poczty elektronicznej, w celu ograniczenia ryzyka związanego z zagrożeniami omówionymi w rozdziale 4.Należy jednak zauważyć, że wskazówki zawarte w niniejszych wytycznych są zalecane również podmiotom, które nie podlegają wyżej wymienionym przepisom.
Omawiane środki bezpieczeństwa nie odnoszą się wprost do konfiguracji usługi poczty elektronicznej, lecz – w zależności od rozpatrywanego rozporządzenia – do konfiguracji systemów informatycznych i systemów sterowania przemysłowego (rozporządzenie PCSS i Cloud Regulation) lub systemów informatycznych i sieciowych (NIS2). Usługi poczty elektronicznej, będące przedmiotem niniejszych wytycznych, zaliczają się do obu typów systemów.
W szczególności poniżej przedstawiono protokoły SPF , DKIM , DMARC , które zapewniają mechanizmy bezpieczeństwa mające na celu wzmocnienie ogólnego bezpieczeństwa usługi poczty elektronicznej, a w szczególności uwierzytelniania nadawcy i kontroli integralności wiadomości
5.1. Filtr SPF
SPF – Sender Policy Framework to protokół uwierzytelniania sformalizowany przez RFC 7208, który umożliwia właścicielowi domeny określenie, które adresy IP są upoważnione do wysyłania wiadomości e-mail w jego imieniu, a także ustanowienie zasad, które odbiorca musi zastosować, jeśli adres IP powiązany z domeną adresu e-mail nadawcy nie znajduje się wśród adresów wyraźnie upoważnionych.
Autoryzowane adresy IP są wymienione w rekordzie DNS TXT odnoszącym się do domeny nadawcy, nazywanym rekordem SPF, i zilustrowane w dalszej części tego akapitu.
W ten sposób serwer poczty e-mail odbiorcy po otrzymaniu wiadomości z danej domeny może sprawdzić powiązany rekord SPF i uwierzytelnić jego pochodzenie, sprawdzając, czy adres IP, z którego odebrano wiadomość, należy do adresów upoważnionych do wysyłania wiadomości w imieniu domeny.
Należy zauważyć, że domeną weryfikowaną na poziomie SPF jest domena odnosząca się do koperty nadawcy, w związku z czym samo przyjęcie protokołu SPF nie wystarczy do przeciwdziałania podszywaniu się, ponieważ tego typu ataki mogą być przeprowadzane na poziomie wiadomości nadawcy.
W przypadku gdy organizacja zleca, w całości lub w części, obsługę poczty elektronicznej podmiotowi zewnętrznemu, na przykład dostawcy usług w chmurze, musi upewnić się, że wiadomości wysyłane przez takich dostawców przechodzą weryfikację SPF. W tym celu organizacja powinna uwzględnić w swoim rekordzie SPF adresy IP, z których dostawcy wysyłają wiadomości e-mail w imieniu domeny organizacji.
W przypadku automatycznego przekierowywania wiadomości e-mail, ponieważ wiadomości są zazwyczaj przekierowywane przez serwer pośredniczący, adres IP, który ostatecznie dostarcza wiadomość, nie pokrywa się z adresem pierwotnie autoryzowanym przez domenę nadawcy. W takich przypadkach, aby uniknąć niepowodzenia weryfikacji SPF, konieczne jest autoryzowanie również pośrednich serwerów przekierowujących lub skorzystanie z mechanizmów takich jak SRS (Sender Rewriting Scheme) lub ARC (Authenticated Received Chain), które mogą być bardziej skuteczne, zwłaszcza w obecności wielu pośrednich serwerów przekierowujących.
Należy podkreślić, że aby SPF był naprawdę skuteczny, musi zostać poprawnie skonfigurowany nie tylko przez nadawcę, ale także przez odbiorcę. W szczególności:
- nadawca , deklarując adresy upoważnione do wysyłania wiadomości e-mail w jego imieniu;
- Odbiorca musi skonfigurować własny serwer pocztowy tak, aby mógł on przeprowadzać weryfikację SPF otrzymanych wiadomości i spójnie stosować wynikające z niej zasady .
5.1.1. Rekord SPF
Rekord SPF to rekord DNS typu TXT, którego nazwa odpowiada domenie nadawcy, a którego zawartość składa się z sekcji wskazującej wersję oraz serii dyrektyw które wskazują zachowanie serwera poczty odbiorcy w przypadku dopasowania adresu IP domeny nadawcy do dyrektywy.
Dyrektywy są tworzone przez mechanizm poprzedzony kwalifikatorem. Główne mechanizmy używane w rekordach SPF to: [2]:
- ip4, wyświetla autoryzowane adresy IPv4;
- ip6, wyświetla autoryzowane adresy IPv6;
- a, autoryzuje adresy IP obecne w rekordzie A domeny;
- mx, autoryzuje adresy IP odnoszące się do rekordów MX domeny;
- include, autoryzuje adresy IP obecne w rekordzie SPF innej domeny;
- all, reprezentuje wszystkie adresy IP, które nie zostały wyraźnie autoryzowane za pomocą innych mechanizmów.
W szczególności ten pozwala na ustalanie zasad dla wiadomości pochodzących z adresów IP, które nie zostały zadeklarowane przez poprzednie mechanizmy.
Ponadto SPF udostępnia następujące kwalifikatory umożliwiające powiązanie z mechanizmami:
- + (pass) oznacza, że adresy IP pasujące do powiązanego mechanizmu są autoryzowane. Jest to domyślny kwalifikator, jeśli nie określono innego;
- - (niepowodzenie) oznacza, że adresy IP pasujące do powiązanego mechanizmu nie są autoryzowane;
- ~ (softfail) oznacza, że adresy IP pasujące do powiązanego mechanizmu prawdopodobnie nie są autoryzowane. Jest to mniej pewna deklaracja niż poprzednia. W takich przypadkach wiadomość powinna zostać zaakceptowana, ale oznaczona do bardziej szczegółowej analizy. Jest to używane na przykład w przypadku debugowania lub gdy przewiduje się, że weryfikacja SPF może się nie powieść;
- ? (neutralny) oznacza, że nie podano żadnych wskazań dotyczących adresów IP pasujących do powiązanego mechanizmu. Domyślnym zachowaniem jest akceptacja wiadomości.
Warto podkreślić, że w praktyce rekord SPF jest tworzony w celu określenia autoryzowanych adresów IP, a następnie za pomocą dyrektywy -all określa się, że wszystkie pozostałe adresy nie są autoryzowane (w tym zakresie prosimy o zapoznanie się z poniższymi przykładami). Jest to zalecana konfiguracja, ponieważ pozwala ona na wyraźne wskazanie autoryzowanych adresów IP i wykluczenie wszystkich pozostałych.
W każdym razie zaleca się, aby nigdy nie używać dyrektywy +all (lub równoważnej all), ponieważ odpowiadałoby to autoryzacji wszystkich adresów IP.
Przykłady rekordów SPF
Autoryzuj określony adres IP
v=spf1 ip4:203.0.113.0 -all
Powyższy rekord SPF używa SPF w wersji 1 i autoryzuje za pomocą mechanizmu IP4 adres IP 203.0.113.0 (w rzeczywistości, ponieważ nie określono kwalifikatora dla mechanizmu IP4 , domyślnie używany jest domyślny znak + ). Dyrektywa -all utworzona przez mechanizm all i kwalifikator - (fail) oznacza, że wszystkie pozostałe adresy nie są autoryzowane.
Autoryzuj określoną przestrzeń adresów IP
v=spf1 ip4:203.0.113.0/24 -all
Przedstawiony powyżej rekord SPF jest analogiczny do poprzedniego, ale autoryzuje wszystkie adresy IP z 203.0.113.0/24 .
Autoryzuj wiele adresów IP
v=spf1 ip4:203.0.113.22 ip4:203.0.113.44 -all
Pokazany powyżej rekord SPF autoryzuje wyłącznie adresy IPv4 203.0.113.22 i 203.0.113.44.
Autoryzuj adresy rekordów MX i określoną domenę
v=spf1 mx include:spf.emailprovider.it -all
Pokazany powyżej rekord SPF autoryzuje wyłącznie adresy IP rekordów MX tej samej domeny co rekord SPF i autoryzuje adresy domeny spf.emailprovider.it (na przykład domeny dostawcy usług poczty e-mail).
5.1.2. Proces uwierzytelniania
Jeśli poprawnie skonfigurowano weryfikację SPF, serwer pocztowy odbiorcy po otrzymaniu nowej wiadomości e-mail pobiera rekord SPF domeny nadawcy, wysyłając zapytanie do serwera DNS zawierającego rekordy tej domeny, zgodnie z adresem podanym w polu „Nadawca”. Na przykład, jeśli adres podany w polu „Nadawca” to alice@example.com, serwer pocztowy odbiorcy pobiera rekord SPF domeny example.com.
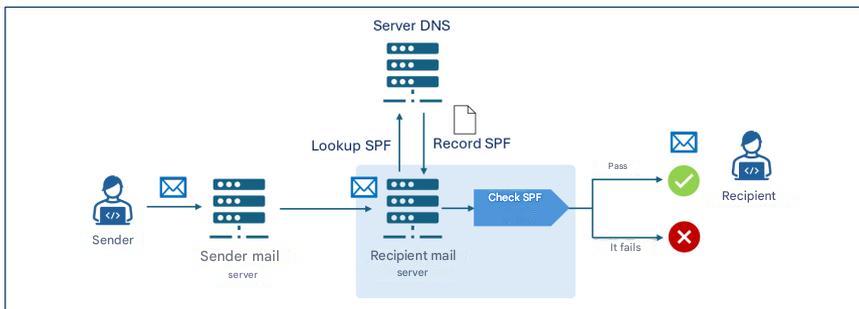
Rysunek 2. Mechanizm działania weryfikacji SPF.
Serwer pocztowy odbiorcy przeprowadza następnie weryfikację SPF, analizując rekord SPF w celu ustalenia, czy adres IP, z którego odebrano wiadomość, jest autoryzowany do wysyłania wiadomości e-mail dla example.com . Jeśli wiadomość e-mail przejdzie weryfikację SPF, zostanie dostarczona do odbiorcy.
Na przykład, gdyby rekord SPF domeny example.com miał postać v=spf1 ip4:203.0.113.22 -all, weryfikacja przebiegłaby pomyślnie tylko wtedy, gdyby adres IP serwera nadawcy wynosił 203.0.113.22, natomiast nie powiodłaby się w przypadku innych adresów.
» powrót na górę
5.2. DKIM
DKIM – DomainKeys Identified Mail to protokół uwierzytelniania sformalizowany przez RFC 6376, który umożliwia właścicielowi domeny zagwarantowanie autentyczności wysyłanych wiadomości e-mail poprzez dołączenie podpisu cyfrowego (podpisu DKIM) wygenerowanego przez serwer pocztowy za pośrednictwem publicznych algorytmów kryptograficznych i wstawionego do nagłówków wiadomości przeznaczonej do przesłania.
Aby umożliwić odbiorcy sprawdzenie, czy wiadomość nie została zmodyfikowana podczas transmisji, klucz publiczny skojarzony z podpisem DKIM jest zachowywany w rekordzie TXT publicznego serwera DNS domeny nadawcy, zwanym rekordem DKIM, który jest sprawdzany przez serwer pocztowy odbiorcy po odebraniu wiadomości.
Podpis i zapis DKIM zilustrowano w kolejnych sekcjach tego akapitu.
Podobnie jak w przypadku SPF, protokół DKIM musi zostać prawidłowo skonfigurowany przez nadawcę i odbiorcę, a w szczególności:
- nadawca musi skonfigurować swój serwer pocztowy w celu generowania podpisów DKIM i publikowania rekordu DKIM na odpowiednim serwerze DNS;
- Odbiorca musi skonfigurować swój serwer pocztowy tak, aby mógł przeprowadzać weryfikację DKIM otrzymanych wiadomości.
5.2.1. Podpis DKIM
Podpis DKIM jest generowany na podstawie wyznaczonych elementów treści wiadomości i nagłówków i składa się z serii par klucz-wartość, które określają następujące elementy:
- v: wersja protokołu;
- a: użyty algorytm szyfrowania;
- d: podpisywanie domeny deklarującej autentyczność wiadomości;
- s: selektor wskazujący, którego klucza publicznego DKIM należy szukać w rekordzie DNS;
- h: lista nagłówków wiadomości e-mail zawartych w podpisie;
- bh: skrót treści wiadomości zakodowany w formacie base64;
- b: rzeczywisty podpis cyfrowy wygenerowany przy użyciu klucza prywatnego i zakodowany w formacie base64;
- x: data ważności podpisu;
- c: typ kanonizacji.
Kanonizacja to proces normalizacji elementów wiadomości przed ich cyfrowym podpisaniem, aby zminimalizować wpływ drobnych modyfikacji, które mogą wystąpić podczas przesyłania, takich jak powtarzające się spacje czy podziały wierszy. Istnieją dwa rodzaje kanonizacji: prosta, która wymaga dokładnego dopasowania między wiadomością oryginalną a odebraną, oraz rozluźniona, która stosuje normalizacje takie jak usuwanie spacji, zamiana wielkich liter na małe w nagłówkach oraz redukcja liczby kolejnych pustych wierszy w treści wiadomości.
5.2.2. Rekord DKIM
Rekord DKIM jest zachowywany w rekordzie DNS typu TXT, którego nazwa ma strukturę selector._domainkey.domain, gdzie _domainkey to etykieta wskazująca, że rekord DNS jest rzeczywiście rekordem DKIM. Zawartość rekordu DKIM składa się z serii par klucz-wartość, określających elementy, wśród których znajdują się:
- v: wersja protokołu;
- k: typ klucza, domyślnie RSA;
- p: klucz publiczny zakodowany w formacie base64.
Przykład rekordu DKIM
Nazwa: s1._domainkey.example.com
Wartość: v=DKIM1; k=rsa; p=Y2hpYXZ1cHViYmxpY2FkaWVzZW1waW8h...
Przykładowy rekord DKIM jest powiązany z selektorem s1 domeny example.com , używa wersji 1 i zawiera klucz publiczny RSA zakodowany w formacie base64 ( Y2hpYXZ1cHViYmxpY2FkaWVzZW1waW8h ... ).
5.2.3. Proces uwierzytelniania
Jeśli protokół DKIM jest poprawnie skonfigurowany zarówno na serwerach pocztowych nadawcy, jak i odbiorcy, działanie procesu uwierzytelniania i weryfikacji DKIM zakłada, że serwer pocztowy nadawcy utworzy podpis DKIM wiadomości, zgodnie z opisem w punkcie 5.2.1, który zostanie dodany do samej wiadomości. W szczególności podpis DKIM zawiera w polu d domenę podpisującą , a w b podpis cyfrowy wiadomości wygenerowany przy użyciu klucza prywatnego domeny podpisującej.
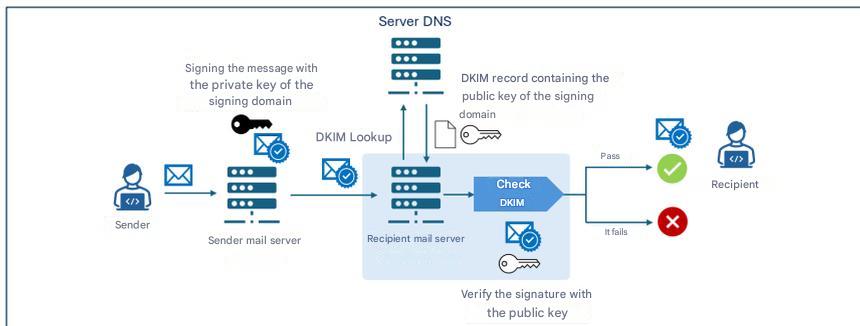
Rysunek 3. Mechanizm działania weryfikacji DKIM.
Po odebraniu wiadomości serwer pocztowy odbiorcy pobiera rekord DKIM domeny podpisującej (d podpisu DKIM) z serwera DNS zawierającego rekordy tej domeny. Następnie używa klucza publicznego zawartego w rekordzie DKIM do weryfikacji podpisu cyfrowego (b ) zawartego w podpisie DKIM. Jeśli weryfikacja zakończy się pomyślnie, wiadomość jest dostarczana do odbiorcy.
5.2.4. Aspekty kryptograficzne
Na froncie kryptograficznym DKIM historycznie wykorzystywał RSA , szczególnie w rsa-sha256 , uważanym za standard od 2007 r. Nową alternatywą, wprowadzoną w RFC 8463, jest Ed25519-SHA256, nowoczesna forma podpisu cyfrowego oparta na krzywych eliptycznych, która gwarantuje większą wydajność i znacznie bardziej kompaktowe klucze.
Na poziomie technicznym RSA z kluczem o długości 2048 bitów pozostaje uniwersalnym standardem, ale klucze są długie, a podpisy stosunkowo duże, podczas gdy Ed25519 oferuje dziewięciokrotnie krótsze klucze i czterokrotnie mniejsze podpisy, a wydajność podpisywania jest nawet trzydziestokrotnie lepsza w porównaniu z RSA 2048. Pomimo tych zalet, rzeczywiste wsparcie jest ograniczone: w 2026 Ed25519 jest weryfikowany tylko przez kilku dostawców, a niektórzy główni operatorzy nie obsługują niezawodnie ani podpisywania, ani weryfikacji, co sprawia, że nie nadaje się on jako jedyne rozwiązanie w środowisku produkcyjnym.
Z tego powodu, pomimo technicznej przewagi, w momencie pisania niniejszego dokumentu, stosowanie Ed25519 nie jest zalecane, chyba że w połączeniu z RSA, poprzez podwójny podpis, z perspektywy eksperymentalnej i jako przyszły środek zapewnienia kompatybilności. Dopóki główni dostawcy nie wdrożą w pełni tej weryfikacji, RSA pozostaje niezbędny do zagwarantowania maksymalnej pewności dostarczania wiadomości.
Jeśli chodzi o bezpieczeństwo długoterminowe, należy pamiętać, że ani RSA, ani Ed25519 nie są odporne na ataki przyszłych komputerów kwantowych [3], a przejście na algorytmy postkwantowe będzie wymagało nowych standardów DKIM, które obecnie nie istnieją, co sprawia, że monitorowanie rozwoju kryptografii nowej generacji i przyszłych zaleceń ACN w tym obszarze staje się koniecznością.
Jeśli chodzi o zarządzanie kluczami kryptograficznymi, prywatny klucz DKIM musi być chroniony rygorystycznymi środkami bezpieczeństwa, poprzez przechowywanie go w odizolowanych systemach, do których dostęp mają wyłącznie upoważnione usługi, stosowanie ograniczonych uprawnień, okresową rotację i stałe monitorowanie w celu zapobiegania nieautoryzowanemu dostępowi lub naruszeniom.
» powrót na górę
5.3. DMARC
DMARC (Domain-based Message Authentication, Reporting and Conformance) to protokół uwierzytelniania sformalizowany przez RFC 7489, który integruje i DKIM, umożliwiając właścicielowi domeny określenie odbiorcom wiadomości przesyłanych z tej domeny zasad zarządzania wiadomościami, które nie przejdą weryfikacji SPF i DKIM.
W szczególności protokół DMARC wprowadza mechanizm uwierzytelniania – zwany wyrównaniem – który weryfikuje zgodność między domenami uwierzytelnionymi przez SPF i DKIM a domeną powiązaną z „wiadomość nadawcy ” otrzymanej wiadomości. Należy pamiętać, że sprawdzenie zgodności między „wiadomość nadawcy” a domeną SPF/DKIM kończy się niepowodzeniem w każdym przypadku, gdy odpowiednia weryfikacja SPF/DKIM zakończy się niepowodzeniem (patrz rysunek 4).
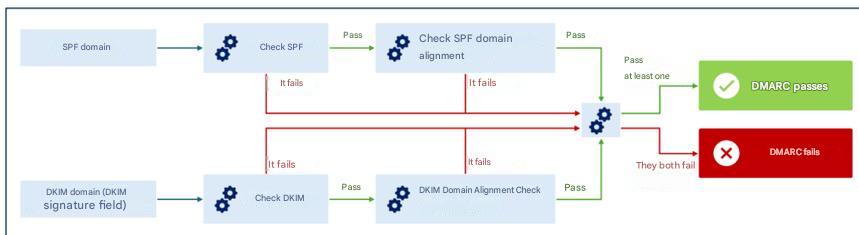
Rysunek 4. Mechanizm weryfikacji DMARC.
Zgodność można zweryfikować w ścisłym , w którym wymagane jest dokładne dopasowanie domen uwierzytelnionych przez SPF/DKIM i domen powiązanych z polem wiadomości nadawcy , lub w trybie swobodnym, w którym wystarczy, że domeny podstawowe są zgodne, nawet jeśli subdomeny mogą się różnić.
Na przykład, w rozluźnionym dla domen sub1.example.com i sub2.example.com dopasowanie zostanie znalezione na potrzeby weryfikacji DMARC (ponieważ domena podstawowa, example.com, jest taka sama). Natomiast w ścisłym sprawdzenie dopasowania DMARC zakończy się niepowodzeniem z powodu braku dokładnego dopasowania między domenami.
Nawet jeśli atakujący zdoła przejść kontrolę SPF i/lub DKIM, używając wiadomości innej niż koperta, uwierzytelnionej przez SPF i/lub z uwierzytelnionej domeny podpisującej, dzięki weryfikacji zgodności protokół DMARC i tak wykryje rozbieżność, zapewniając spójne i niezawodne sprawdzenie tożsamości nadawcy [2].
Zasady zarządzania wiadomościami, które nie przejdą DMARC, są określone w rekordzie TXT serwera DNS domeny nadawcy, nazywanym rekordem DMARC, i zilustrowane w dalszej części tego akapitu.
Protokół DMARC umożliwia również wskazanie odbiorcom wysyłania raportów do właścicieli domen nadawców, dotyczących wiadomości deklarujących pochodzenie z danej domeny. W ten sposób właściciel domeny może zweryfikować, czy jego domena jest używana w nieautoryzowany sposób i w jakim stopniu, analizując na przykład, ile wiadomości jest faktycznie do niego przypisanych w stosunku do wszystkich wiadomości deklarujących swoje pochodzenie.
Podobnie jak w przypadku SPF i DKIM, protokół DMARC musi zostać prawidłowo skonfigurowany przez nadawcę i odbiorcę, a w szczególności:
- nadawca musi opublikować rekord DMARC w swoim systemie DNS, określając w nim zasady zarządzania wiadomościami, które nie przejdą weryfikacji DMARC;
- Odbiorca musi skonfigurować swój serwer pocztowy tak, aby przeprowadzał weryfikację DMARC w przypadku otrzymanych wiadomości.
5.3.1. Rekord DMARC
Nazwa rekordu DMARC ma strukturę _dmarc.domain, gdzie _dmarc to etykieta wskazująca, że rekord DNS jest rekordem DMARC, a domena to domena, do której odnosi się polityka.
Rekord DMARC składa się z serii par klucz-wartość określających elementy, wśród których znajdują się:
- v: protokół DMARC w wersji;
- p: polityka stosowana do wiadomości, które nie przeszły weryfikacji DMARC; może przyjąć jedną z wartości:
none, quarantine, reject;
- aspf: tryb wyrównania stosowany do sprawdzania SPF (może być
łagodny, o wartości domyślnej lub ścisły);
- adkim: tryb wyrównania stosowany do sprawdzania DKIM (może być
łagodny, o wartości domyślnej lub ścisły);
- rua: adresy e-mail, na które będą wysyłane zbiorcze raporty zawierające informacje statystyczne i podsumowujące dotyczące wiadomości otrzymanych z domeny nadawcy;
- ruf: adresy e-mail, na które wysyłane są szczegółowe raporty dotyczące poszczególnych wiadomości otrzymanych z domeny nadawcy, które nie przeszły weryfikacji DMARC.
Przykład rekordu DMARC
Nazwa:
_dmarc.example.com
Wartość:
v=DMARC1; p=reject; rua=mailto:dmarc-reports@example.com; ruf=mailto:dmarc-fail@example.com; adkim=s; aspf=s
Przykładowy rekord DMARC jest powiązany z example.com , używa wersji 1 i określa odrzucania wiadomości, które nie przejdą weryfikacji DMARC, żądając ścisłego trybu (trybów) w celu weryfikacji zgodności domen SPF i DKIM oraz przesyłania raportów zbiorczych na adres e-mail dmarc-reports@example.com , a raportów o błędach na adres dmarc-fail@example.com.
5.3.2. Zasady DMARC
Jak opisano w poprzednim akapicie, rekord DMARC wskazuje politykę, którą serwer pocztowy odbiorcy powinien stosować w przypadku wiadomości, które nie przejdą weryfikacji DMARC. Możliwe są następujące polityki:
- brak: domena nadawcy nie podaje żadnych wskazówek dotyczących dostarczenia wiadomości, które nie przeszły weryfikacji DMARC;
- kwarantanna: domena nadawcy wskazuje, że wiadomości, które nie przejdą weryfikacji DMARC, należy uznać za podejrzane (np. poddać dalszej kontroli, potraktować jako spam lub oznaczyć jako podejrzane);
- odrzuć: domena nadawcy wskazuje, że wiadomości, które nie przejdą weryfikacji DMARC, powinny zostać odrzucone.
5.3.3. Proces weryfikacji i stosowania zasad
Jeśli protokół DMARC jest poprawnie skonfigurowany zarówno na serwerach pocztowych nadawcy, jak i odbiorcy, po odebraniu wiadomości serwer pocztowy odbiorcy pobiera rekordy SPF i DKIM w celu przeprowadzenia odpowiednich weryfikacji, a także weryfikacji DMARC (opisanej szczegółowo w incipicie paragrafu 5.2.4). W przypadku, gdy wiadomość nie przejdzie weryfikacji DMARC, stosowana jest polityka wskazana w rekordzie DMARC ( brak , kwarantanna lub odrzucenie )
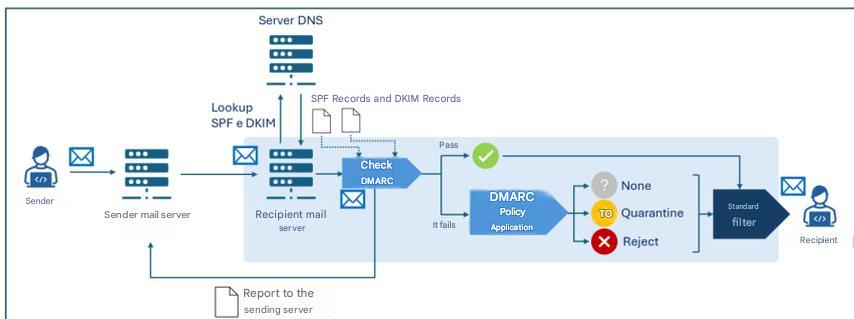
Rysunek 5. Proces weryfikacji i stosowania zasad DMARC.
Należy pamiętać, że każdy serwer pocztowy może stosować lokalne heurystyki i polityki, aby określić, czy wiadomość została dostarczona, czy nie, uwzględniając również wyniki weryfikacji SPF, DKIM i DMARC. Dlatego zazwyczaj po wyżej wymienionych weryfikacjach następuje dodatkowy proces decyzyjny („Filtr standardowy” na rysunku 5), który może obejmować również dalsze kontrole (na przykład filtry antyspamowe i antymalware).
Ponadto serwer poczty odbiorczej może przesyłać:
- na adresy wskazane w
rua rekordu DMARC wysyłać raporty zbiorcze zawierające informacje statystyczne i podsumowujące dotyczące wiadomości otrzymanych z domeny nadawcy;
- na adresy wskazane w
ruf rekordu DMARC wysyłane są szczegółowe raporty dotyczące poszczególnych wiadomości otrzymanych z domeny nadawcy, które nie przeszły weryfikacji DMARC.
» powrót na górę
6. Wnioski
Jak omówiono w poprzednim rozdziale, aby najlepiej przeciwdziałać zagrożeniom związanym z podszywaniem się pod domenę nadawcy, konieczne jest wspólne wdrożenie wszystkich trzech badanych protokołów, a w szczególności: [3]:
- domena nadawcy poprawnie publikuje rekordy SPF, DKIM i DMARC w DNS;
- serwer pocztowy nadawcy jest skonfigurowany do podpisywania wiadomości za pomocą protokołu DKIM;
- Serwer pocztowy odbiorcy jest skonfigurowany do przeprowadzania weryfikacji SPF i DKIM oraz stosowania zasad DMARC.
W odniesieniu do wdrażania protokołu sformułowano również następujące zalecenia: [2]:
- skonfiguruj SPF określając, które adresy IP są upoważnione do wysyłania wiadomości e-mail w imieniu domeny; w przypadku domen nieużywanych do przesyłania wiadomości e-mail, na przykład tych przeznaczonych wyłącznie dla stron internetowych, należy utworzyć rekord SPF, aby wyraźnie wskazać, że dla danej domeny nie ma prawidłowych nadawców wiadomości e-mail;
- należy stosować najnowocześniejsze protokoły szyfrowania i algorytmy uważane za bezpieczne dla kluczy DKIM; w momencie pisania tego dokumentu zaleca się stosowanie 2048-bitowego szyfru RSA;
- zapewnić odpowiednią ochronę prywatnego klucza DKIM przechowywanego na serwerze pocztowym, stosując ograniczone uprawnienia dostępu i upewnić się, że jedynie oprogramowanie serwera pocztowego ma uprawnienia do odczytu klucza;
- skonfiguruj każdy serwer pocztowy przy użyciu unikalnej pary kluczy i selektora, aby ograniczyć skutki potencjalnego naruszenia klucza prywatnego;
- chronić klucz prywatny zarówno przed przypadkowym ujawnieniem, jak i próbami dostępu lub modyfikacji przez atakującego;
- zapewnić, aby oprogramowanie powiązane z listami mailingowymi weryfikowało podpisy DKIM w wiadomościach przychodzących i dołączało nowe podpisy DKIM do wiadomości wychodzących;
- stosować unikalne pary kluczy DKIM dla każdej strony trzeciej wysyłającej wiadomości e-mail w imieniu organizacji;
- okresowo wymieniaj pary kluczy DKIM (przynajmniej raz na sześć miesięcy), aby ograniczyć skutki potencjalnego naruszenia;
- natychmiast cofnij klucze w przypadku podejrzenia naruszenia;
- monitoruj raporty DMARC, aby identyfikować błędy konfiguracji i próby nadużyć.
Więcej szczegółów znajdziesz w materiałach źródłowych wymienionych w Dokumentach referencyjnych.
Należy zauważyć, że w celu zapewnienia odpowiedniej ochrony bezpieczeństwa poczty elektronicznej, oprócz protokołów uwierzytelniania omówionych w tym miejscu, istnieją dalsze protokoły – niebędące przedmiotem niniejszych wytycznych – takie jak na przykład TLS (Transport Layer Security) , który gwarantuje szyfrowanie kanału transmisyjnego, oraz SMIME i OpenPGP , które dotyczą kompleksowego szyfrowania i uwierzytelniania wiadomości.
Należy również zauważyć, że – choć nie jest to protokół bezpieczeństwa poczty elektronicznej w ścisłym tego słowa znaczeniu – w celu zapewnienia bezpieczeństwa usług poczty elektronicznej zaleca się wdrożenie protokołu DNSSEC (Domain Name System Security Extensions), rozszerzenia protokołu DNS, które dodaje podpisy kryptograficzne do rekordów DNS w celu zagwarantowania integralności i autentyczności zapytań DNS. Dzięki DNSSEC, na przykład, informacje dotyczące rekordów SPF, DKIM i DMARC są chronione podczas transmisji, co zmniejsza ryzyko modyfikacji, a tym samym zwiększa bezpieczeństwo usług poczty elektronicznej.
» powrót na górę
Załącznik A: Środki bezpieczeństwa
Narodowy Perimetr Cyberbezpieczeństwa (PCSC)
PR.IP-1: Definiuje się i zarządza praktykami referencyjnymi (tzw. liniami bazowymi) w celu konfiguracji systemów informatycznych i systemów sterowania przemysłowego, które uwzględniają zasady bezpieczeństwa (np. zasadę najmniejszej funkcjonalności).
- Istnieje szczegółowy zaktualizowany dokument wskazujący, także w odniesieniu do kategorii ID.AM, co najmniej:
- a) polityki bezpieczeństwa przyjęte przy opracowywaniu konfiguracji systemów informatycznych i sterowania przemysłowego oraz wdrażaniu wyłącznie przyjętych konfiguracji;
- b) wykaz stosowanych konfiguracji systemów informatycznych i sterowania przemysłowego oraz odniesienie do odpowiednich praktyk odniesienia;
- c) procesy, metodologie i technologie wykorzystywane w celu zapewnienia zgodności z politykami bezpieczeństwa.
Regulacja chmury – infrastruktura cyfrowa i usługi dla administracji publicznej
PR.IP-01: Definiuje się i zarządza praktykami referencyjnymi (tzw. liniami bazowymi) w celu konfiguracji systemów informatycznych i systemów sterowania przemysłowego, które uwzględniają zasady bezpieczeństwa (np. zasadę najmniejszej funkcjonalności).
- Zasady i procedury są definiowane w odniesieniu do bezpieczeństwa aplikacji, aby zapewnić odpowiednie wsparcie przy planowaniu, wdrażaniu i utrzymywaniu funkcji bezpieczeństwa aplikacji, które muszą być przeglądane i aktualizowane przynajmniej raz w roku.
- Istnieje szczegółowy zaktualizowany dokument wskazujący, także w odniesieniu do kategorii ID.AM, co najmniej:
- a) polityki bezpieczeństwa przyjęte przy opracowywaniu konfiguracji systemów informatycznych i sterowania przemysłowego oraz wdrażaniu wyłącznie przyjętych konfiguracji;
- b) wykaz stosowanych konfiguracji systemów informatycznych i sterowania przemysłowego oraz odniesienie do odpowiednich praktyk odniesienia;
- c) procesy, metodologie i technologie wykorzystywane w celu zapewnienia zgodności z politykami bezpieczeństwa.
- Określono i udokumentowano podstawowe wymagania dotyczące bezpieczeństwa różnych aplikacji.
- Określono i wdrożono wskaźniki o charakterze technicznym, przydatne do monitorowania poziomu przestrzegania określonych wymogów bezpieczeństwa i obowiązków zgodności.
- Istnieje proces łagodzenia luk w zabezpieczeniach aplikacji i odzyskiwania ich bezpieczeństwa, który umożliwia automatyzację działań naprawczych, gdy jest to możliwe.
- Istnieje proces weryfikacji zgodności urządzenia z systemami operacyjnymi i aplikacjami.
- Istnieje system zarządzania zmiennością w zakresie systemu operacyjnego, poprawek i/lub aplikacji.
Regulacja chmury – usługi chmurowe dla administracji publicznej
PR.IP-01: Definiuje się i zarządza praktykami referencyjnymi (tzw. liniami bazowymi) w celu konfiguracji systemów informatycznych i systemów sterowania przemysłowego, które uwzględniają zasady bezpieczeństwa (np. zasadę najmniejszej funkcjonalności).
- Zasady i procedury są definiowane w odniesieniu do bezpieczeństwa aplikacji, aby zapewnić odpowiednie wsparcie przy planowaniu, realizacji i utrzymywaniu funkcji bezpieczeństwa aplikacji, które muszą być przeglądane i aktualizowane co najmniej raz w roku [IaaS, SaaS].
- Istnieje szczegółowy zaktualizowany dokument wskazujący, także w odniesieniu do kategorii ID.AM, co najmniej:
- a) polityki bezpieczeństwa przyjęte przy opracowywaniu konfiguracji systemów informatycznych i sterowania przemysłowego oraz wdrażaniu wyłącznie przyjętych konfiguracji;
- b) wykaz stosowanych konfiguracji systemów informatycznych i sterowania przemysłowego oraz odniesienie do odpowiednich praktyk odniesienia;
- c) procesy, metodologie i technologie wykorzystywane w celu zapewnienia zgodności z politykami bezpieczeństwa [SaaS].
- Określono i udokumentowano podstawowe wymagania dotyczące bezpieczeństwa różnych aplikacji.
- Zdefiniowano i wdrożono metryki o charakterze technicznym, przydatne do monitorowania poziomu przestrzegania zdefiniowanych wymogów bezpieczeństwa i obowiązków zgodności. 5. Istnieje proces łagodzenia luk w zabezpieczeniach aplikacji i odzyskiwania ich w celu zapewnienia bezpieczeństwa aplikacji, który w miarę możliwości automatyzuje działania naprawcze.
- Istnieje proces weryfikacji zgodności urządzenia z systemami operacyjnymi i aplikacjami [PaaS, SaaS].
- Istnieje system zarządzania zmiennością w zakresie systemu operacyjnego, poprawek i/lub aplikacji [PaaS, SaaS].
NIS 2
PR.PS-01: Ustanowiono i wdrożono praktyki zarządzania konfiguracją.
- Przynajmniej w przypadku istotnych informacji i systemów sieciowych zdefiniowano i udokumentowano ich bezpieczne konfiguracje bazowe (wzmocnione) na zaktualizowanej liście.
- Zgodnie z politykami, o których mowa w punkcie GV.PO-01, przyjęto i udokumentowano procedury w odniesieniu do punktu 1.
» powrót na górę
Bibliografia
[1] NIST, „Nota techniczna 1945”.
[2] NIST, „Specjalna publikacja NIST 800-177, rewizja 1”.
[3] Narodowa Agencja Cyberbezpieczeństwa, „Kryptografia postkwantowa i kwantowa – przygotowanie do zagrożenia kwantowego”.
[4] Narodowa Agencja Cyberbezpieczeństwa, „Struktura uwierzytelniania poczty elektronicznej”.
» powrót na górę
dobra alternatywa dla wiadomości e-mail z ukrytą kopią
W poprzednim wpisie przedstawiliśmy zalety i wady korzystania z wiadomości e-mail z polem UDW.
Zobacz: „Jak wysyłać i ograniczać wiadomości e-mail z polem UDW”.
W konkluzjach stwierdziliśmy m.in.:
Użyj dedykowanych aplikacji do masowego wysyłania mailingów. Profesjonalne systemy oferują obieg zatwierdzania i kontrolę krok po kroku, zaprojektowane tak, aby unikać błędów.
Podsumowanie tego artykułu:
Jak to działa
Platformy do marketingu e-mailowego mogą być trudne do nauczenia się i obsługi (jeśli udostępniasz je swoim klientom).
Opisujemy tutaj pomysł wykorzystania oprogramowania open source „GNU Mailman” do wysyłania masowych mailingów.
Pomysł ten wynika z naszego doświadczenia z łatwą w obsłudzeaplikacją „CopyMail”.
Lista jednokierunkowa Mailman to konfiguracja przeznaczona dla biuletynów lub ogłoszeń
, w której mogą zamieszczać posty wyłącznie upoważnieni moderatorzy, a członkowie nie mogą odpowiadać na wiadomości na liście.
Oto jak to działa:
-
Użytkownik wysyła wiadomość ze swojego klienta pocztowego lub z poczty internetowej na adres e-mail listy.
Następnie musi zatwierdzić dostawę, która zostanie rozesłana z serwera do wszystkich subskrybentów.
-
System automatycznie obsługuje zwroty (wiadomości zwrotne) i, jeśli zajdzie taka potrzeba, anuluje subskrypcję.
Subskrypcje należy zarejestrować ręcznie.
-
Usługa jest wysoce niezawodna i bez problemu obsługuje tysiące adresów.
Wysyłanie wiadomości odbywa się za pośrednictwem serwerów SMTP RealSender lub innych.
powrót na górę
Lista jednokierunkowa GNU Mailman
GNU Mailman to powszechnie używane oprogramowanie oferowane przez większość dostawców usług internetowych.
W internecie można znaleźć kilka poradników wyjaśniających, jak je skonfigurować i używać do masowych wysyłek:
- członkowie dołączają poprzez wypełnienie formularza na Twojej stronie internetowej (i odpowiedź na e-mail z potwierdzeniem)
- otrzymają wiadomość powitalną, która nie wspomina o tym, jak zamieścić wpis na liście
- otrzymają Twoje newslettery ze stopką zawierającą proste instrukcje dotyczące rezygnacji z subskrypcji
- tylko osoby upoważnione mogą publikować na liście (wysyłać newslettery)
Głównym punktem odniesienia jest ten dokument zaczerpnięty z dwóch postów Barry'ego Warsawa na liście mailman-users:
Jak utworzyć newsletter/ogłoszenie/listę jednokierunkową?
W tekście szczegółowo wyjaśniono najważniejsze punkty:
- jak utworzyć niestandardową wiadomość powitalną i stronę ListInfo, która nie wspomina o sposobie publikowania na liście
- jak zminimalizować problemy z hasłami i wypisywaniem się z listy, które często występują na tego typu listach
- jak ograniczyć listę, aby tylko upoważnione osoby mogły publikować
- jak ustawić listę ogłoszeń, aby odpowiadać na adres kontaktu
- jak zamieścić ogłoszenie na liście ogłoszeń
W innym artykule ze Stanford University wyjaśniono, jak można użyć Mailmana
do skonfigurowania listy wyłącznie do ogłoszeń:
Jak skonfigurować jednokierunkową listę wyłącznie do ogłoszeń lub listę newsletterów — artykuł KB00010792
powrót na górę
Trochę historii o GNU Mailman
Listy mailingowe mogą opierać się na dyskusjach lub ogłoszeniach. Oprogramowanie Mailman jest napisane w języku Python. Przed jego wydaniem społeczność Pythona korzystała z Majordomo, menedżera list mailingowych opartego na Perlu.
Obecnie Mark Sapiro dba o stabilną wersję 2.1,
natomiast Barry Warsaw koncentruje się na nowej wersji 3.X.
Dwie nadrzędne zasady, które mają kluczowe znaczenie dla nieustającego sukcesu Mailmana:
- Żadna wiadomość nie powinna zostać utracona
- Żadna wiadomość nie powinna być dostarczona więcej niż raz
W Mailmanie 2 twórcy przeprojektowali system obsługi wiadomości, aby zapewnić, że te dwie zasady zawsze będą miały pierwszorzędne znaczenie. Ta część systemu jest stabilna od co najmniej dekady i jest jednym z głównych powodów, dla których Mailman jest tak wszechobecny.
powrót na górę
Zarządzanie odrzuceniami VERP
VERP to skrót od Variable Envelope Return Path (ścieżka powrotu z zmienną kopertą). Jest to dobrze znana technika wykorzystywana przez listy mailingowe do jednoznacznego określania adresów odbiorców, z których wysłana wiadomość została odrzucona. Gdy lista mailingowa otrzyma wiadomość z odrzuceniem, może podjąć jakieś użyteczne działania, na przykład wyłączyć adres zwrotny lub usunąć go z listy.
Istnieje standardowy format powiadomień o odrzuceniu, zwany powiadomieniami o statusie dostarczenia. Mailman korzysta z biblioteki zawierającej dziesiątki heurystyk formatu odrzucenia, z których wszystkie zostały wykorzystane w praktyce w ciągu dwudziestu lat istnienia Mailmana.
VERP wykorzystuje wymóg podstawowego protokołu SMTP, aby zapewnić jednoznaczne wykrywanie niedostarczonych wiadomości, zwracając je do nadawcy w kopercie. Nie jest to „Od:” w treści wiadomości, ale „MAIL FROM” ustawiona podczas dialogu SMTP. Jest ona zachowywana na całej trasie dostarczania, a zgodnie ze standardami, końcowy serwer odbiorczy poczty jest zobowiązany do wysyłania niedostarczonych wiadomości na ten adres.
Jeśli serwerem Mailmana jest mylist@example.org, to nadawca koperty zakodowany w VERP dla wiadomości na liście mailingowej wysłanej na adres anne@example.com będzie wyglądał następująco:
mylist-bounce+anne=example.com@example.org. Zwrócone wiadomości e-mail są wysyłane na adres odbiorcy zakodowany w VERP. Mailman może następnie przeanalizować „To:” , aby zdekodować pierwotnego odbiorcę jako anne@example.com.
Korzystanie z VERP wymaga, aby Mailman wysłał dokładnie jedną kopię wiadomości do każdego odbiorcy. VERP wymaga unikalnego adresu MAIL FROM dla każdego odbiorcy, a jedynym sposobem na to jest wysłanie unikalnej kopii wiadomości. Takie podejście pomaga również zapobiec zidentyfikowaniu wiadomości jako spamu.
powrót na górę
Wyrównanie adresów „Od” i „Poczta nadawca”
W okresie próbnym domyślnaaplikacji „CopyMail” korzysta z domeny udostępnionej przez nas jako „Mail From” (znany również jako adres zwrotny/ścieżki powrotu/adres koperty), czyli adresu, na który zwracane są niedostarczone wiadomości e-mail. Ta „Mail From” różni się od „From” (adres nadawcy widoczny dla odbiorców).
Przed wdrożeniem należy wprowadzić pewne zmiany w systemie DNS, aby uwierzytelnić wiadomości wysyłane z „Od” . Najnowsze standardy poczty elektronicznej umożliwiają wysyłanie uwierzytelnionych wiadomości e-mail z subdomeną jako „Od” (na przykład email.twojadomena.com), przy jednoczesnym zachowaniu możliwości używania domeny bazowej jako „Od”/„Nadawca (na przykład info@twojadomena.com). Więcej informacji można znaleźć na zaawansowanych ustawień uwierzytelniania poczty elektronicznej .
Taka sama sytuacja może wystąpić w innych środowiskach. Zalecamy sprawdzenie tego u swojego dostawcy internetu.
powrót na górę
odwrotny serwer proxy dla serwerów SMTP
Odwrotny serwer proxy to serwer, który znajduje się przed jednym lub większą liczbą serwerów internetowych
i obsługuje żądania klientów, zwiększając bezpieczeństwo, wydajność i skalowalność.
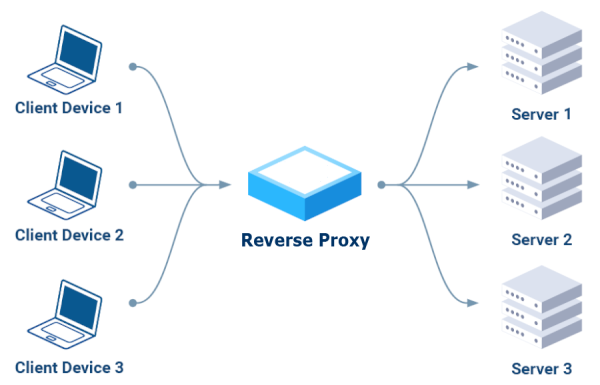
Zamiast komunikować się bezpośrednio z serwerami,
klienci wysyłają swoje żądania do odwrotnego serwera proxy,
który kieruje je do odpowiednich serwerów,
pełniących funkcję pojedynczego, bezpiecznego punktu dostępu.
Główne korzyści:
- Bezpieczeństwo
Może blokować złośliwe żądania, szyfrować ruch
i chronić serwery zaplecza przed bezpośrednimi atakami.
- Wydajność
Rozprasza ruch przychodzący na wiele serwerów, zapobiegając przeciążeniu
pojedynczego serwera i zapewniając większą dostępność.
- Skalowalność
Umożliwia dodawanie i usuwanie serwerów zaplecza bez przerywania świadczenia usług,
oferując możliwość obsługi rosnącego ruchu.
Odwrotny serwer proxy tylko HTTP (warstwa 7)
W Internecie dostępnych jest wiele narzędzi; po przeprowadzeniu badań początkowo wykluczyliśmy te, które obsługują wyłącznie protokół HTTP (warstwa 7):
NIE Apache
„Ojej. Poświęć chwilę na zapoznanie się z technologiami, z którymi masz do czynienia. Poczta e-mail korzysta z SMTP. Apache korzysta z HTTP. Apache nie wie absolutnie nic o SMTP. Jeśli chcesz pracować z wiadomościami e-mail, potrzebujesz technologii obsługującej SMTP.” – EEAA skomentował 18 sierpnia 2016 o 2:49
NIE Caddy
„Caddy nie obsługuje proxy TCP, tylko HTTP przez TCP. Użyj odwrotnego proxy, które obsługuje proxy TCP, takiego jak Traefik, Nginx lub haproxy, albo skorzystaj z tej eksperymentalnej wtyczki”. – Komentarz ElevenNotes z 24 września 2024 r.
Następnie skupiliśmy się na trzech polecanych w komentarzach: „Traefik, NginX lub HAProxy”, instalując je i testując jeden po drugim.
Traefik był pierwszym wyborem.
Większość samouczków zaczyna się od Dockera, platformy, której chciałem uniknąć i postawić na proste rozwiązanie, bazujące na przykład na jednym z menedżerów pakietów Linuksa, np. YUM dla dystrybucji opartych na pakietach RPM (np. Fedora i CentOS), lub APT (Advanced Package Tool), który jest używany w dystrybucjach opartych na Debianie (np. Ubuntu i Debian).
Po długich poszukiwaniach znaleźliśmy ten artykuł, który opisuje rodzaj instalacji, jakiej szukaliśmy:
Konfiguracja Traefika jako usługi systemd.
Jedna uwaga: musisz zmienić ustawienia SELinux z „Enforcing” na „Permissive”
Ponownie, po wypróbowaniu dwóch kursów na Udemy, znaleźliśmy ten doskonały:
Traefik Crash Course (bez Dockera).
Udało nam się go uruchomić, odtwarzając dostarczone przykłady. Pod koniec filmu, znakomity instruktor wyraził całkowitą dezaprobatę dla tego narzędzia:
Traefik Crash Course - 53:50 Podsumowanie.
To zniechęciło nas do dalszych testów i skłoniło do spróbowania czegoś innego.
NginX był drugim wyborem
W tym przypadku instalacja była prostsza, w skrócie używając YUM:
yum install epel-release nginx nginx-mod-stream nginx-mod-mail
Uwaga: w SELinux musisz włączyć przekaźnik:
setsebool -P httpd_can_network_relay 1
Podczas szkolenia postawiliśmy na bezpieczeństwo, z tym samym instruktorem, co podczas poprzedniego kursu:
NginX Crash Course (pierwsza część kończy się po około godzinie i dwudziestu minutach). Instruktor również NIE jest przekonany do tej aplikacji, zwłaszcza do tego, że działa ona zarówno jako serwer WWW, jak i odwrotny serwer proxy:
NginX Crash Course - 1:20:10 Podsumowanie.
Raport kończy się stwierdzeniem: „Wybieram HAProxy zamiast NginX”, więc postanowiliśmy również wypróbować HAProxy.
Na koniec wypróbowaliśmy również HAProxy.
Instalacja okazała się najłatwiejszą rzeczą, jaką kiedykolwiek zrobiono, ponieważ jest to bardzo powszechna aplikacja dostępna we wszystkich menedżerach pakietów Linux, na przykład: yum install haproxy
Skonsultowaliśmy się także z naszym zaufanym instruktorem:
HAProxy Crash Course.
Działa, ale niestety NIE nadaje się do uwierzytelniania SMTP:
„Nie można skonfigurować haproxy w ten sposób, ponieważ haproxy w ogóle nie obsługuje SMTP”.
– lukastribus Komentarz z 17 sierpnia 2023 r.
Standardowy serwer SMTP jako odwrotny serwer proxy
W tym momencie, po dwóch tygodniach testów, zdaliśmy sobie sprawę, że
lepszym rozwiązaniem jest użycie standardowego serwera SMTP jako odwrotnego serwera proxy dla innych serwerów SMTP.
Spełnia swoje zadanie, wykorzystując wyłącznie protokół SMTP, prawidłowo uwierzytelnia połączenia
i może przekazywać żądania do innych serwerów SMTP za pomocą funkcji „smarhost”.
W Postfixie, w pliku main.cf, jako
relayhost = [smarthost_address]:port
W Sendmailu, w sendmail.mc, jako
define(`SMART_HOST',`mail.example.com')
powrót na górę
Czasami eksportujesz dane ze swojej strony internetowej lub oprogramowania firmowego
zawierające informacje o zamówieniu lub dane klienta.
Możliwe, że potrzebujesz jedynie adresu e-mail i daty zamówienia.
Jednym ze sposobów jest zaimportowanie wszystkich danych do programu Excel, usunięcie niepotrzebnych kolumn
i wyeksportowanie pozostałych.
Może to nie działać dobrze, jeśli pole adresu e-mail zawiera również opis adresu e-mail,
na przykład: „Dave Martin
Może to być uciążliwe, jeśli musisz powtarzać zadanie wiele razy
lub tłumaczyć wszystkie kroki komuś innemu.
Wyrażenie regularne (w skrócie „regex” lub „regexp”)
to sekwencja znaków określająca pasujący wzorzec w tekście.
Bardzo prostym przypadkiem jest znalezienie słowa zapisanego na dwa różne sposoby w edytorze tekstu;
wyrażenie regularne seriali[sz]e pasuje zarówno do „serialise”, jak i „serialize”.
Bardziej złożoną sytuacją jest składnia identyfikacji w tekście
Samouczek dotyczący wyrażeń regularnych (Regex)
Polecany film na YouTube
„38 minut dobrze spędzonych, zdecydowanie warto” :
Jak dopasować dowolny wzór tekstu
(od 25. minuty wyjaśniono składnię wyodrębniania adresów e-mail)
Arkusz ściągawek dotyczący używania wyrażeń regularnych
Wyrażenia regularne są na ogół akceptowane
w zaawansowanych edytorach tekstu, takich jak Notepad++ czy Atom.
Dostępne są również bezpłatne narzędzia online, jednym z nich jest:
https://regexr.com - usługa online do nauki, tworzenia i testowania wyrażeń regularnych.
Wyjaśnienie interfejsu internetowego:
„Wyrażenie” to pole zawierające składnię wyrażenia regularnego.
„Tekst” to treść, którą chcesz przeanalizować.
Wyniki ekstrakcji zostaną wyświetlone w menu „Narzędzia > Lista”.
Wyrażenie:
[a-zA-Z0-9._-]+@[a-zA-Z0-9._-]+\.[a-zA-Z0-9_-]+
Tekst:
Dave Martin 615-555-7164 173 Main St., Springfield RI 55924 davemartin@bogusemail.com Charles Harris 800-555-5669 969 High St., Atlantis VA 34075 charlesharris@bogusemail.com Eric Williams 560-555-5153 806 1st St., Faketown AK 86847 laurawilliams@bogusemail.com
Narzędzia > Lista:
$&\n
Wynik:
davemartin@bogusemail.com charlesharris@bogusemail.com laurawilliams@bogusemail.com
Przykład 2: wyodrębnienie adresu e-mail i daty
Wyrażenie:
","(.*?)([a-zA-Z0-9._-]+@[a-zA-Z0-9._-]+\.[a-zA-Z0-9_-]+)(.*?)",".*",(\d{2}\.\d{2}\.\d{4})
Tekst:
„lorem ipsum dolor sit amet”, „Robert Farrell<rmfarrell@bogusemail.com> ","",02.01.2024, ,5379, "consectetur adipiscing elita","""Mesa, Rene<rmesa@bogusemail.com> ""","",04.01.2024, ,20826, "sed do eiusmod tempor incididunt","Antonio Bugan<antonio@bogusemail.com> ","",04.01.2024, ,2856, "ut labore et dolore magna aliqua","Crawley Down Tennis Club<hello@bogusemail.com> ","", 05.01.2024, ,4453,
Narzędzia > Lista:
$2,$4\n
Wynik:
rmfarrell@bogusemail.com,02.01.2024 rmesa@bogusemail.com,04.01.2024 antonio@bogusemail.com,04.01.2024 hello@bogusemail.com,05.01.2024
Arkusz ściągawek dotyczący używania wyrażeń regularnych
. - Dowolny znak z wyjątkiem nowej linii \d - Cyfra (0-9) \D - Nie jest cyfrą (0-9) \w - Znak słowa (az, AZ, 0-9, _) \W - Nie jest znakiem słowa \s - Biała spacja (spacja, tabulator, nowa linia) \S - Nie jest białą spacją (spacja, tabulator, nowa linia) \b - Granica słowa \B - Nie jest granicą słowa ^ - Początek ciągu $ - Koniec ciągu [] - Dopasowuje znaki w nawiasach [^ ] - Dopasowuje znaki NIE w nawiasach | - Albo lub ( ) - Kwantyfikatory grupy: * - 0 lub więcej + - 1 lub więcej ? - 0 lub jeden {3} - Dokładna liczba {3,4} - Zakres liczb (minimum, maksimum)
źródło: fragmenty kodu github
powrót na górę
jak chronić domeny „NO-MAIL”
Większość firm i organów publicznych rejestruje wiele nazw domen.
Firmy często kupują więcej niż jedną domenę, aby chronić swoje marki i zapobiegać błędom użytkowników.
Zdarza się również, że chcą promować wydarzenia lub projekty, które zasługują na szczególną uwagę.
Liczba domen może się wahać od kilkudziesięciu do kilkuset dla pojedynczej działalności.
Waha się od około dwustu w gminie dużego miasta do tysięcy w Ferrari i Goldman Sachs.
To imponujące liczby, jeśli weźmiemy pod uwagę całkowitą liczbę zarejestrowanych domen,
która na koniec 2022 r. osiągnęła 350 milionów nazw domen, jak twierdzi Verisign.
Wiele z tych domen służy jako „wizytówka”. Na stronie nie ma żadnych adresów e-mail.
Prośby o kontakt są zazwyczaj przekierowywane do formularzy do wypełnienia lub do kanałów mediów społecznościowych.
Zarządzanie wysyłką e-maili, z niezbędnymi uwierzytelnieniami (SPF, DKIM, DMARC itp.), staje się coraz bardziej złożone.
Z tego powodu do oficjalnej komunikacji zewnętrznej za pośrednictwem poczty elektronicznej zazwyczaj używana jest tylko jedna domena.
Jednak idea ochrony swojej obecności w sieci może okazać się bronią obosieczną.
Źle skonfigurowane „domeny wizytówkowe” mogą być łatwo wykorzystywane przez cyberprzestępców.
Często wykorzystują powszechnie znaną nazwę nadawcy, aby zdobyć zaufanie odbiorców i żądają podjęcia działań
, które ujawnią poufne informacje lub otwierają linki i załączniki.
Odbiorcy narażeni są na ryzyko naruszenia bezpieczeństwa swoich systemów,
co umożliwia dostęp do nich zewnętrznym grupom przestępców cyfrowych.
Wspomniane wyżej złożone systemy uwierzytelniania mają również swoje pozytywne strony.
Protokół DMARC został zaprojektowany z myślą o wykrywaniu fałszywych wiadomości e-mail,
aby uniemożliwić nieautoryzowanym osobom lub organizacjom wysyłanie wiadomości za pośrednictwem naszych nadawców.
Szybka konfiguracja pozwala zadeklarować, że dana domena NIE jest używana,
ostrzegając odbiorców przed odrzucaniem wiadomości e-mail z tej domeny.
Wystarczy wstawić rekord (pojedynczy wiersz) w DNS domeny z następującym wskazaniem:
_dmarc.twojadomena.com. TXT "v=DMARC1; p=reject"
To, czy ta zasada ma zastosowanie, zależy od systemu odbierającego wiadomości.
Dobrą wiadomością jest to, że protokół DMARC jest zatwierdzonym standardem IETF od marca 2015 roku.
Większość usług poczty elektronicznej wdraża go w celu ochrony swoich użytkowników.
Wiadomości z domen „NO-MAIL” zostaną automatycznie ODSYŁANE.
W ten sposób, oprócz ochrony Twojej firmy przed nadużyciami, zapobiegniesz
przypadkowemu wykorzystaniu „starych” domen, które nie są już autoryzowane do wysyłania ani uwierzytelniane.
dlaczego firmy korzystają z SMS-ów
Problem: nieprzeczytane e-maile, nieodebrane połączenia
Skrzynka odbiorcza poczty elektronicznej jest pełna wiadomości konkurujących o uwagę konsumenta,
co sprawia, że firmom coraz trudniej przyciągnąć uwagę obecnych i potencjalnych klientów.
Nakłonienie kogoś do przeczytania ważnego e-maila (lub nawet do wykonania z nim telefonu)
staje się coraz trudniejsze.
48% konsumentów ma ponad 50 nieprzeczytanych wiadomości w skrzynce odbiorczej.
Większość konsumentów unika sortowania nieprzeczytanych wiadomości, przez co e-maile wciąż się piętrzą.
– źródło: ZipWhip Dlaczego Twoi klienci już nie czytają Twoich e-maili (PDF 15 MB)
Niektóre aktualizacje są pilne i mogą mieć krytyczne znaczenie. Dostarczenie ich e-mailem wiąże się z ryzykiem
, że wiadomość nie zostanie przeczytana lub trafi do folderu ze spamem.
Na pytanie „Ile kont e-mail posiadasz?” 77% odpowiedziało „dwa lub więcej”.
Zazwyczaj na smartfonie skonfigurowane jest tylko jedno.
Coraz częściej zdarza się, że
dzwoniąc do klientów nie otrzymujemy odpowiedzi
lub że połączenie zostaje przekierowane na pocztę głosową
97% konsumentów przyznaje się do ignorowania połączeń od firm i osób dzwoniących z nieznanych numerów.
– źródło: ZipWhip Dlaczego Twoi klienci już nie odbierają telefonów (pdf 15 MB)
Rozwiązanie: napisz do mnie SMS-a
w związku z pandemią COVID-19 wzrosło korzystanie z urządzeń elektronicznych,
64% ankietowanych zadeklarowało: „Spędzam więcej czasu na telefonie”.
58% konsumentów uważa, że SMS-y to najskuteczniejszy sposób, w jaki firmy mogą szybko się z nimi skontaktować.
– źródło: ZipWhip Stan SMS-ów 2021 (pdf 21 MB)
Nawet w branży e-commerce, gdzie do rejestracji zazwyczaj wymagany jest adres e-mail,
niektóre duże firmy, w tym Amazon, oferują możliwość rejestracji za pomocą numeru telefonu komórkowego.
Wyjaśnienie: pięć dobrych powodów, dla których warto wysyłać SMS-y
-
niemal
zawsze odczytywane, zazwyczaj kilka sekund po ich otrzymaniu.
Współczynnik otwarć przekracza próg 95% (z czego 90% następuje w ciągu trzech minut od dostarczenia).
Wiadomości SMS są krótkie i zwięzłe, a komunikacja jest niezbędna i natychmiastowa.
-
To proste.
Nie potrzebują połączenia z internetem, aby dotrzeć do odbiorcy.
Pozwala to Twojej marce dotrzeć do grup demograficznych, które nie są dobrze zaznajomione z technologią.
Zastosowanie jest podobne do treści wideo (szybkie, natychmiastowe, można to opisać w 160 znakach).
-
To wszechobecne
SMS-y, kompatybilne z każdym telefonem komórkowym na świecie, bez konieczności instalowania nowych aplikacji.
Smartfon (lub telefon komórkowy starszej generacji) jest zawsze przy właścicielu, niczym portfel i klucze do domu.
Daje to możliwość interakcji z klientem, gdziekolwiek się znajduje, za pośrednictwem niezawodnego kanału.
-
są tanie i
mają niski koszt wysyłki.
Średnia długość wysyłanych wiadomości nie przekracza 155 znaków (limit pojedynczej wiadomości to 160 znaków).
Łączenie wiadomości tekstowych z rozmowami telefonicznymi lub e-mailami pozwala zaoszczędzić czas w komunikacji z klientami.
-
jest interaktywna.
Komunikacja odbywa się kanałem „odciążonym”, nie jest „naciskana”, nie jest „naciskana”.
SMS-y są kojarzone z wyższą ważnością, częściej są otwierane i czytane. Większe jest również prawdopodobieństwo otrzymania odpowiedzi.
Język wiadomości tekstowych jest prosty i zachęca do interakcji. Wskaźniki odpowiedzi sięgają 45%.
jak radzić sobie z ODRZUCONYMI E-MAILAMI
Niedostarczone wiadomości e-mail, zwane również „odrzuconymi”, to wiadomości e-mail wysyłane automatycznie
przez agenta transferu poczty (MTA) do nadawcy
w celu poinformowania, że wiadomość NIE została prawidłowo odebrana przez odbiorcę.
Temat zazwyczaj brzmi: „Zwrócona poczta: szczegóły w transkrypcji”.
Wyjaśnienie dotyczące niedostarczonej poczty, czyli kod z opisem, można znaleźć w treści.
„Kod statusu” powinien jasno określać rodzaj błędu, który spowodował zwrócenie wiadomości
, ale często kody i opisy używane przez każdego dostawcę usług poczty e-mail
muszą zostać przeanalizowane i zinterpretowane, aby prawidłowo sklasyfikować odesłanie.
Jakie są zagrożenia związane z niedostarczonymi wiadomościami e-mail?
Wysyłanie wiadomości do niewłaściwych/nieaktywnych adresatów jest uważane za „zachowanie spamerskie”.
nie możesz ich ignorować
Jeśli chcesz dotrzeć do reszty listy, najlepiej przestać wysyłać wiadomości do „złej” części.
Czasami nazywa się to „higieną listy”.
powinieneś zrozumieć ich znaczenie
Istnieją trzy typy powiadomienia o stanie dostarczenia (DSN): Sukces - wiadomość e-mail została dostarczona (powiadomienie jest wysyłane tylko na żądanie nadawcy)
Twardy zwrot - wystąpił stały błąd
Miękki zwrot - wystąpił tymczasowy błąd
twardy zwrot (kod statusu 5.XXX.XXX): adres e-mail wygenerował stały błąd,
taki jak „550 5.1.1 … Użytkownik nieznany” lub „5.1.2 … Host nieznany”
Stały błąd oznacza, że nie należy nigdy więcej wysyłać wiadomości do tego odbiorcy.
Pojedyncza zwrócona wiadomość powinna spowodować zablokowanie adresu e-mail.
Miękki zwrot (kod statusu 4.XXX.XXX): adres e-mail wygenerował tymczasowy błąd,
taki jak „452 4.2.2 … Skrzynka pocztowa pełna”
Przejściowy błąd oznacza, że można ponowić próbę dostarczenia wiadomości w przyszłości.
Co najmniej trzy zwrócone wiadomości, w odstępie kilku dni, powinny spowodować zablokowanie adresu e-mail.
powinieneś wiedzieć, jak działa obsługa odrzuceń (i jak ją dostosować)
- wszystkie zwrócone wiadomości są pobierane przez aplikację i
udostępniane do przeglądu przez człowieka, albo poprzez interfejs aplikacji, albo poprzez plik JSON
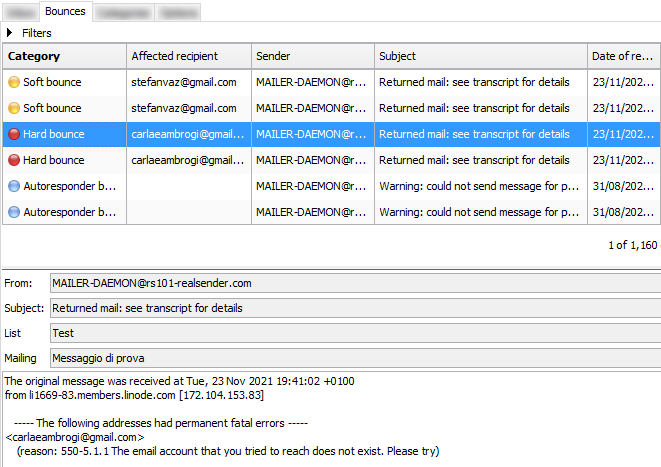
- Klasyfikacja podlega pewnym zasadom, które można edytować
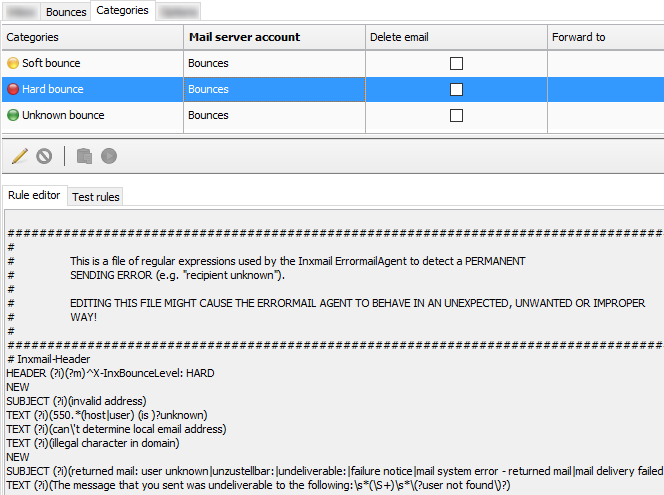
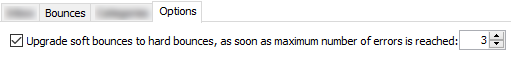
- Opcje określają, kiedy miękkie odbicia zostaną „ulepszone” do poziomu twardych odbić
» powrót na górę
Sprawdź liczbę odbić
Czasami błąd konfiguracji po stronie nadawcy i odbiorcy
może spowodować zwrot miękki lub nawet twardy.
Dobrym nawykiem jest sprawdzenie liczby wiadomości zwrotnych w ciągu ostatniego tygodnia,
aby upewnić się, czy wartości są takie same jak poprzednio, czy też występują jakieś anomalie.
Jeśli coś jest nie tak, zauważysz to natychmiast. Zapoznanie się ze szczegółami dotyczącymi wiadomości zwrotnych pomoże Ci znaleźć przyczynę.
Niektóre systemy pozwalają zdefiniować liczbę dni (np. 180),
po których informacja o niedostarczeniu abonenta jest odrzucana.
W ten sposób serwer SMTP spróbuje ponownie skontaktować się z tym odbiorcą.
Blokady aktywowane przez pomyłkę zostaną automatycznie usunięte,
ale reputacja serwera SMTP może ucierpieć.
» powrót na górę
Nowe trendy w obsłudze zwrotów
Jednym zdaniem: lepiej zapobiegać niż leczyć.
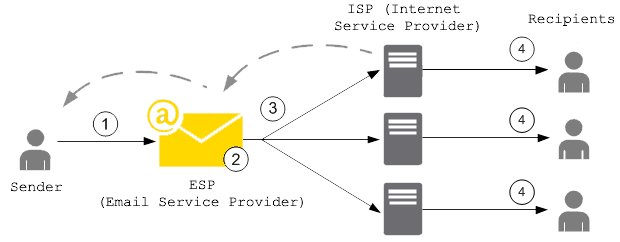
Aby nie nadszarpnąć reputacji swoich serwerów SMTP,
coraz więcej dostawców usług poczty elektronicznej (ESP) korzysta z „listy blokowania wiadomości e-mail”
, która działa zanim wiadomości dotrą do skrzynki pocztowej odbiorcy.
Gdy klient wyśle wiadomość e-mail, która spowoduje zwrot twardy,
adres e-mail, z którego wiadomość została odrzucona, zostanie dodany do listy wiadomości blokowanych.
Lista blokowanych adresów e-mail dotyczy wszystkich klientów. Innymi słowy,
jeśli inny klient spróbuje wysłać wiadomość e-mail na adres znajdujący się na liście blokowanych adresów e-mail,
serwer SMTP jej nie wyśle, ponieważ adres e-mail jest blokowany.
Korzystanie z serwerów SMTP z dedykowanym adresem IP pozwala uniknąć niektórych problemów związanych z udostępnianiem reputacji.
Na przykład, „lista blokowanych adresów e-mail” może być ograniczona tylko do Twojego adresu IP,
dzięki czemu, jeśli inny klient spowoduje umieszczenie serwera SMTP na czarnej liście i związane z tym odrzucenia,
Twoje mailingi nie zostaną naruszone.
» powrót na górę
Kody statusu wiadomości zwrotnych
Kody statusu służące do identyfikacji zwrotów twardych i miękkich mają następującą składnię:
kod-statusu = klasa „.” temat „.” szczegół
Kody statusu składają się z trzech pól numerycznych oddzielonych przecinkiem
- pierwszy podkod (klasa) wskazuje, czy próba dystrybucji zakończyła się sukcesem
- drugi podkod (temat) wskazuje prawdopodobne źródło anomalii w dostawie
- trzeci podkod (szczegół) wskazuje na konkretny stan błędu
Podkod (klasa) zapewnia ogólną klasyfikację statusu.
Wartości wymienione dla każdej klasy są zdefiniowane w następujący sposób w dokumentach RFC 3463 i RFC 6522:
2.XXX.XXX Sukces (NIE wysłane, chyba że zażąda tego nadawca) Sukces określa, że DSN raportuje pozytywne działanie dostarczenia. Szczegółowe podkody mogą zapewniać powiadomienie o transformacjach wymaganych do dostarczenia. 4.XXX.XXX Trwała przejściowa awaria Trwała przejściowa awaria to taka, w której wiadomość w takiej formie, w jakiej została wysłana, jest prawidłowa, ale utrzymywanie się jakiegoś tymczasowego warunku spowodowało porzucenie lub opóźnienie prób wysłania wiadomości. Jeśli ten kod towarzyszy raportowi o błędzie dostarczenia, wysyłanie w przyszłości może się powieść. 5.XXX.XXX Trwała awaria Trwała awaria to taka, której prawdopodobnie nie da się rozwiązać przez ponowne wysłanie wiadomości w bieżącej formie. Aby pomyślnie dostarczyć wiadomość, należy wprowadzić pewne zmiany w wiadomości lub miejscu docelowym.
Przykłady kodu i opisu:
2.0.0: Wysłano (Wiadomość zaakceptowana do dostarczenia) 4.2.2: Przekroczono limit 4.4.5: Za mało miejsca na dysku 5.0.0: Nieprawidłowa nazwa domeny 5.1.1: Nieznany użytkownik 5.7.1: Treść wiadomości odrzucona
» powrót na górę
jak sprawdzić, czy mój SMTP jest bezpieczny
Czy w obliczu rosnącej liczby ataków typu ransomware w latach dwudziestych XXI wieku
poczta e-mail, nasz główny kanał komunikacji w Internecie, jest bezpieczna?
Serwery SMTP stanowią szczególnie wrażliwą infrastrukturę.
Mogą one w naszym imieniu rozpowszechniać wiadomości e-mail,
które nasi odbiorcy akceptują jako pochodzące od zaufanych nadawców,
ponieważ są one poprawnie uwierzytelniane przez serwer wysyłający.
Serwery SMTP stanowią szczególnie wrażliwą infrastrukturę.
Rozsyłają wiadomości e-mail w naszym imieniu,
które nasi współpracownicy akceptują jako pochodzące od zaufanych nadawców,
ponieważ są one prawidłowo uwierzytelniane przez serwer SMTP nadawcy.
Co się stanie, jeśli ktoś inny użyje Twojego serwera SMTP?
Jak sprawdzić, czy mój serwer SMTP jest bezpieczny?
Korzystanie z wrażliwej infrastruktury w Internecie
wymaga wysokiego poziomu ochrony w celu zapobieżenia nadużyciom.
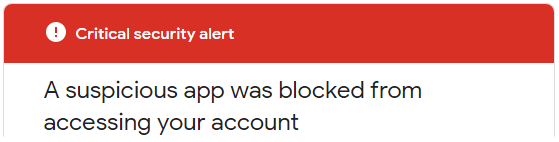
Jeśli spróbujesz wysłać wiadomość przez smtp.gmail.com,
zostaniesz zablokowany i otrzymasz ten „Krytyczny alert bezpieczeństwa”:
Zablokowano mniej bezpieczną aplikację Google zablokowało aplikację, której próbowałeś użyć, ponieważ nie spełniała ona naszych standardów bezpieczeństwa. [...]
Jedyną alternatywą jest użycie OAuth2, protokołu, który nie udostępnia danych hasła
, lecz wykorzystuje tokeny autoryzacyjne do potwierdzenia tożsamości.
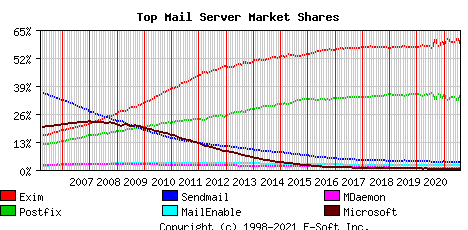
Najczęściej używanymi serwerami pocztowymi w Internecie (dane z sierpnia 2021 r.) są:
Exim (58%), Postfix (35%), Sendmail (4%)
Aby nadal korzystać z własnego serwera pocztowego
i zmniejszyć ryzyko włamania, należy sprawdzić następujące minimalne wymagania:
-
akceptuj tylko bezpieczne uwierzytelnianie,
nazwa użytkownika i hasło muszą być przesyłane za pomocą bezpiecznych połączeń,
zazwyczaj port 587+TLS lub port 25+TLS lub port 465+SSL
a komunikacja danych wrażliwych w postaci zwykłego tekstu jest wyłączona
-
musi być sprawdzona poczta nadawcy (adres nadawcy),
tylko osoby, które upoważniłeś, będą mogły przejść
-
Skonfiguruj Fail2ban, aby blokował wszystkie ataki zewnętrzne
i zapobiegał próbom sforsowania zabezpieczeń.
W szczególności Fail2ban powinien blokować wszystkie powtarzające się próby:
- zalogować się przy użyciu nieprawidłowej nazwy użytkownika lub hasła
- wysyłać wiadomości e-mail z nieautoryzowanym nadawcą
- przerwać połączenie SMTP podczas procesu uwierzytelniania
(wielokrotne zerwane połączenia powodują, że usługa SMTP staje się niedostępna dla uprawnionych użytkowników)
Blokada następuje zazwyczaj po trzech do dziesięciu próbach
i polega na zablokowaniu źródłowego adresu IP na okres od trzech do dwudziestu czterech godzin.
Można z łatwością przetestować te kwestie i zdecydować, czy
infrastruktura SMTP wymaga modernizacji zabezpieczeń.
Fail2ban chroni Twój serwer przed atakami BruteForce/DDOS.
Działa tak, jakby po pukaniu do drzwi przez nieznajomego,
po określonej liczbie uderzeń, drzwi znikały.
Świadectwo z Hacker News:
Od kilku lat zarządzam własnym serwerem pocztowym i myślę, że wielu innych korzysta z rozwiązań takich jak Mail-in-a-box, mailcow, Mailu itp. Do czasu pandemii koronawirusa nie miałem większych problemów z serwerem pocztowym, ale w ostatnich tygodniach otrzymałem bardzo duży ruch przychodzący — było to zbyt duże obciążenie dla mojego serwera i musiałem go ręcznie restartować za każdym razem... [...] Edycja: Zmieniłem ustawienia fail2ban i odkryłem, że byłem głównie celem ataków siłowych, przed którymi powinienem móc się chronić za pomocą narzędzi takich jak fail2ban
Fail2ban to aplikacja do analizy logów, która monitoruje logi systemowe
w poszukiwaniu symptomów zautomatyzowanego ataku.
Po wykryciu próby nadużycia,
Fail2ban, korzystając ze zdefiniowanych parametrów, dodaje nową regułę do zapory sieciowej (iptables lub firewalld)
, aby zablokować adres IP atakującego na określony czas lub na stałe.
Fail2ban może również powiadomić Cię e-mailem o ataku.
Fail2ban skupia się przede wszystkim na atakach SSH, choć można go dodatkowo skonfigurować
tak, aby działał w przypadku dowolnej usługi korzystającej z plików dziennika, która może być narażona na atak.
Jest szeroko stosowany. Wyszukując go w Google, łatwo znaleźć
przykłady konfiguracji do ochrony serwerów pocztowych.
Ustawienia DNS do wysyłania wiadomości e-mail
Jakie ustawienia DNS domeny są potrzebne do wysyłania wiadomości e-mail?
Dostawcy usług e-mail zazwyczaj wymagają weryfikacji domeny nadawcy
przed skorzystaniem z ich serwerów SMTP. Istnieją dwa powody:
-
Udowodnij własność domeny
, zarządzając DNS. Udowodnisz, że kontrolujesz domenę nadawcy,
co oznacza, że nie używasz domeny innej osoby (podszywanie się).
-
Wysyłanie uwierzytelnionych wiadomości e-mail
poprzez ustawienie uwierzytelniania SPF i DKIM. Twoje wiadomości
są rozpoznawane przez odbiorców jako pochodzące od „prawdziwego” nadawcy.
Jeśli Twoja domena i dostawca SMTP cieszą się dobrą reputacją,
wiadomości powinny dotrzeć do skrzynek odbiorczych odbiorców.
Streszczenie:
Dostawcy usług e-mail: wymagania dla zweryfikowanych nadawców
Poniżej znajduje się lista kilku głównych dostawców, których sprawdziliśmy, w kolejności alfabetycznej.
Pod koniec lipca 2021 roku przetestowaliśmy podstawowe ustawienia wymagane do rozpoczęcia wysyłania wiadomości e-mail.
Zweryfikowana domena to „emailperfect.com”. Została zarejestrowana w 2012 roku i nigdy wcześniej nie była używana do wysyłania wiadomości e-mail.
| Nazwa dostawcy |
Wyrównanie domeny
„Od” DKIM |
Wyrównanie domeny
SPF „Mail-From” |
Notatki |
| Amazon SES |
tak (3 rekordy CNAME) |
NIE (@amazonses.com) |
|
| Mailgun |
tak (rekord TXT) |
tak (rekord TXT) |
Sprawdzenie dostawy Hotmail i Yahoo* |
| Mailjet |
tak (rekord TXT) |
NIE (@mailjet.com) |
Sprawdzenie dostawy Hotmail i Yahoo* |
| RealSender |
tak (2 rekordy CNAME) |
tak (rekord TXT) |
dedykowany adres IP |
| Sendgrid |
tak (2 rekordy CNAME) |
tak (rekord CNAME) |
Sprawdzenie dostarczenia poczty Hotmail* |
Sendinblue |
NIE (sendinblue.com) |
NIE (@aa.d.sender-sib.com) |
Weryfikacja nadawcy NIE jest wymagana |
| SMTP2GO |
tak (1 rekord CNAME) |
tak (rekord CNAME) |
|
* = wysłaliśmy wiadomość do każdej z następujących skrzynek pocztowych i zanotowaliśmy, czy coś sugeruje, że powinniśmy sprawdzić ponownie:
Gmail, Hotmail, Yahoo, Gmx, Aruba, Tiscali, Exchange Online
Dlaczego zweryfikowany nadawca jest tak ważny?
W 2021 roku uważamy za obowiązkowe uwierzytelnianie domeny nadawcy
, aby odbiorca miał pewność, że adres e-mail nadawcy nie został sfałszowany.
Prewencyjne sprawdzanie uwierzytelniania znacznie zmniejsza również ryzyko nadużyć w systemach nadawczych.
Z tego powodu „usunęliśmy” dostawcę z listy:
nie wymaga on weryfikacji domeny przed zezwoleniem na wysyłanie wiadomości.
Czym jest wyrównanie domeny?
Wysyłając wiadomość mamy do czynienia z dwiema domenami:
- w adresie nadawcy widocznym dla odbiorców
- w adresie Mail-From (nazywanym także „nadawcą koperty” lub „ścieżką zwrotną”),
który jest ukryty i zarządzany bezpośrednio przez ESP w celu odbierania niedostarczonych wiadomości e-mail
Wymagania dotyczące „wyrównania domeny” podsumowano w tym zdaniu:
„gdy nadawca uwierzytelnia swój adres e-mail za pomocą protokołu SPF i/lub DKIM,
co najmniej jedna z domen musi być zgodna z domeną nadawcy”.
Który rekord CNAME czy rekord TXT jest lepszy?
W przypadku uwierzytelniania DKIM łatwiej jest wdrożyć rekord CNAME.
Ten sam efekt można osiągnąć, dodając 2048-bitowy rekord TXT, ale jest to bardziej skomplikowane.
Ponadto delegowanie rekordu DKIM za pośrednictwem CNAME pozwala dostawcy
na modyfikację jego klucza, gdy jest to konieczne ze względów bezpieczeństwa.
Uwierzytelnianie SPF z użyciem rekordu CNAME oznacza, że adres „Mail-From”
będzie subdomeną zarządzaną przez dostawcę poczty e-mail, taką jak: bounce.nazwa-twojej-firmy.org.
Dostawca będzie obsługiwał zarówno uwierzytelnianie SPF, jak i wiadomości zwrotne.
Rekord TXT do uwierzytelniania SPF to najlepszy wybór w przypadku serwerów pocztowych takich jak Zimbra czy Exchange,
gdzie każdy nadawca otrzymuje bezpośrednio nieodebrane wiadomości.
Istnieje tylko jeden rekord TXT do uwierzytelniania domeny,
co może być trudne w utrzymaniu, jeśli zarządzasz wieloma serwerami SMTP.
Czym jest dedykowany adres IP?
„Adres protokołu internetowego” lub „adres IP”
jest podobny do numeru telefonu stacjonarnego lub urządzenia mobilnego.
Większość usług SMTP zapewnia swoim klientom „współdzielone” adresy IP.
Za każdym razem, gdy wysyłana jest wiadomość, przypisywany jest inny adres IP.
„Dedykowany adres IP” oznacza, że Twój adres IP do wysyłania wiadomości e-mail nie zmieni się z czasem.
Zapewnia to dużą kontrolę nad reputacją nadawcy, której nie da się zniszczyć poprzez wykorzystanie go przez innych.
Czy powinniśmy bezpośrednio zarządzać ustawieniami DNS domeny firmy?
Niekoniecznie, ponieważ wymaga to pewnych umiejętności technicznych.
Zarząd firmy powinien mieć świadomość, że wprowadzenie kilku zmian w ustawieniach DNS
może mieć poważne konsekwencje, takie jak:
- przenieś odwiedzających witrynę na inny serwer WWW
- przekieruj wiadomości przychodzące na inny serwer pocztowy
- złamać uwierzytelnianie poczty e-mail, aby wiadomości były uznawane za spam lub odrzucane
» powrót na górę
jak zarządzać LISTAMI MAILINGOWYMI
Jak przewidywać i zarządzać listami mailingowymi?
-
Po pierwsze: po co korzystać z menedżera listy mailingowej?
Systemy CRM (takie jak Salesforce i Microsoft CRM)
oraz firmowe e-maile (takie jak Office 365 i Google Apps Gmail)
nie nadają się do masowych wysyłek.
Zostały stworzone do komunikacji jeden na jeden.
Często, aby uniknąć nadużyć, nakładają dzienne limity wysyłek.
Firmy często muszą wysyłać e-maile do większości swoich kontaktów lub do wybranych grup.
Masowe wysyłki muszą być zarządzane przez dedykowane systemy,
zdolne do przetwarzania dużej liczby wiadomości i automatycznego anulowania subskrypcji.
-
Krok drugi: gdzie szukać takich rozwiązań?
Prosta odpowiedź brzmi: rozważ oferty „SaaS” – oprogramowania jako usługi
(Mailchimp jest najpopularniejszym systemem, Inxmail jest mniej znany i jest wykorzystywany przez duże firmy).
Instalacja lokalna kontra usługi w chmurze to zawsze ważny wybór.
Naszym zdaniem opcja lokalna pomaga „odzyskać kontrolę nad pocztą e-mail”, co promujemy.
Nawet jeśli zdecydujesz się na korzystanie z aplikacji hostowanej samodzielnie w chmurze,
pozwala to na łatwą zmianę dostawcy przy zachowaniu tego samego rozwiązania.
-
Warto wspomnieć o trzech rozwiązaniach:
- Sendy jest dojrzałe, ale „zamknięte źródło” i płatne.
- Listmonk jest oprogramowaniem typu open source. Wersja 1 została wydana w 2021 roku. Został opracowany w języku Go,
jest dostępny jako samodzielny plik binarny, a jedyną zależnością jest baza danych Postgres. Na GitHubie ma 5,4 tys. gwiazdek.
- Mailtrain również jest open source. Pierwsza wersja została wydana w 2016 roku, a wersja 2 w 2021 roku.
Wykorzystuje bazę danych MySQL. Na GitHubie ma 4,8 tys. gwiazdek.
Poszukując przejrzystego interfejsu, rozwiązania opartego na liście, łatwego w utrzymaniu
i łatwego do przywrócenia w razie problemów, uznaliśmy listmonk za najlepszy wybór.
Listmonk to samodzielnie hostowany, wydajny menedżer list mailingowych i newsletterów. Dostępny jest jako samodzielny plik binarny, a jedyną zależnością jest baza danych Postgres.
Pierwsze kroki aplikacji
Oto oryginalne ogłoszenie na stronie Hacker News:
knadh 12 lipca 2019 [–] Autor tutaj. Aby nieco wyjaśnić, dlaczego listmonk został stworzony, w pracy (regulowany biznes finansowy) musimy regularnie dostarczać e-maile, głównie ważne aktualizacje, do ponad 1,5 mln klientów. Przez długi czas korzystaliśmy z phpList, a następnie wypróbowaliśmy MailTrain i Sendy, zanim ostatecznie zdecydowaliśmy się na wyważenie otwartych drzwi po napotkaniu szeregu problemów, z których kilka ważnych wymieniono poniżej. - Wydajność. Nierozsądnie długi czas wysyłania e-maili. phpList zdegradował się do tego stopnia, że przetwarzanie kampanii zajmowało kilka dni. listmonk może generować N goroutine (~threads) i wysyłać e-maile na wiele serwerów SMTP. Na instancji Commodity EC2 jesteśmy w stanie wysłać ponad 1,5 mln e-maili w ciągu kilku godzin. - Importy subskrybentów były niezwykle powolne. Bezpośrednia integracja w celu synchronizacji subskrybentów z zewnętrznymi systemami CRM była uciążliwa. Bezpośrednie wstawianie danych do bazy danych było skomplikowane ze względu na złożone struktury tabel. Listmonk importuje 10 tys. rekordów na sekundę do bazy danych Postgres na instancji Commodity EC2. - Segmentacja. Często musimy szybko segmentować użytkowników według niestandardowych atrybutów i warunków oraz przekazywać im aktualizacje. Listmonk obsługuje wyrażenia SQL do segmentowania użytkowników według ich atrybutów zdefiniowanych jako dowolne mapy JSON (dzięki typowi Postgres JSONB). - Brak dynamicznych szablonów. Szablony Listmonk obsługują wyrażenia szablonów Go, co pozwala na zapisywanie logiki w wiadomościach, aby uczynić je dynamicznymi.
Kailash Nadhjest bardzo aktywnym programistą w obszarze FOSS (oprogramowania wolnego i otwartego).
Pracuje w Zerodha, największym indyjskim domu maklerskim.
Blog zespołu technicznego Zerodha jest publikowany pod adresem zerodha.tech.
Szczegóły
Listmonk jest dobrze udokumentowany zarówno do standardowego użytku (poprzez interfejs sieciowy), jak i dla deweloperów (poprzez API).
Rozwiązanie to sprawdza się zarówno w przypadku dużych list (do milionów subskrybentów), jak i małych grup.
Dzięki wyszukiwania i segmentacji subskrybentów ,
można wyszukiwać i eksportować wybrane subskrybenty na podstawie ich profili i atrybutów.
Wyekstrahowane dane można łatwo zaimportować do nowej, docelowej listy mailingowej.
Brakuje pewnych ważnych funkcji, takich jak obsługa zwrotów wiadomości e-mail.
Powinna być jednak dostępna w kolejnej głównej wersji:
Przetwarzanie zwrotów #166
Podgląd zrzutu ekranu przetwarzania zwrotów
Rozważania techniczne
W przeszłości korzystaliśmy z innej aplikacji Go: RealSender - DMARC REPORTS.
Źródło: dmarc-report-converter. Działała natychmiast, bez żadnych problemów.
„System zarządzania bazą danych PostgreSQL, rozwijany od ponad dwóch dekad, jest obecnie najbardziej zaawansowaną bazą danych typu open source dostępną na rynku”. — Krótka historia PostgreSQL — https://www.postgresql.org/docs/9.3/history.html
Mieliśmy z tym pewne doświadczenie, pracując w przeszłości z instalacją serwera Inxmail Professional.
W 2017 roku firma Inxmail GmbH ogłosiła, że będzie obsługiwać wyłącznie PostgreSQL, rezygnując ze wszystkich innych baz danych:
Od 1 stycznia 2019 roku skupimy się na optymalnej bazie technicznej i zaprzestaniemy wsparcia serwerów Windows oraz baz danych MySQL, Oracle i MS SQL Server. Oznacza to, że będziemy oferować wsparcie wyłącznie dla Inxmail Professional opartego na serwerach Linux i PostgreSQL. -- Rozwiązanie licencyjne Inxmail Professional: Zmiany w naszym systemie wsparcia https://www.inxmail.de/files/files/de/downloads/Inxmail-Professional-licence-solution-EN.pdf
To z pewnością dobry wybór i inwestycja w cenną wiedzę dla nowicjuszy.
Kursy online Udemy mogą pomóc w początkowej instalacji i utrzymaniu PostgreSQL.
Open source niesie ze sobą ryzyko: czy projekt, który niedawno wystartował w 2019 roku, będzie w przyszłości rozwijany?
Nikt nie wie, być może w najgorszym przypadku zajmie się nim inny deweloper, ale:
- wydaje się niezbędny ze względu na swoje cechy, jeśli jest zbyt skomplikowany, staje się trudny do utrzymania
- zgłosiliśmy błąd dla listmonk i otrzymaliśmy odpowiedź od programisty w ciągu dwóch godzin
- autor pracuje w dużej firmie, która korzysta z niego wewnętrznie
Dostarczalność wiadomości e-mail
Dostarczalność wiadomości e-mail, pytania i odpowiedzi:
hemancuso, 12 lipca 2019 r. [–] Projekty takie jak ten wydają się świetnym pomysłem, ale dostarczalność wydaje się być poważnym problemem, który trudno zmierzyć, jeśli nie ma się odpowiedniego doświadczenia. Jakie są najlepsze praktyki korzystania/wyboru dostawcy usług poczty elektronicznej (ESP), jeśli planuje się taki projekt i chce się zapewnić odpowiednią dostarczalność? knadh, 12 lipca 2019 r. [–] Autor tutaj. Używamy listmonka w środowisku produkcyjnym w naszej firmie (regulowany podmiot finansowy) do dostarczania aktualizacji e-mail, w tym tych zgodnych z przepisami, od ponad 6 miesięcy. Hostujemy własne instancje SMTP, korzystając z Postal na instancjach EC2 i nigdy nie mieliśmy problemów z dostarczalnością. Jeśli to legalna wiadomość e-mail, nie sądzę, żeby stanowiło to duży problem.
Zgadzamy się, że wysyłanie klientom oczekiwanych wiadomości powinno pomóc uniknąć większości problemów z dostarczaniem.
Z naszego doświadczenia wynika, że im większa liczba wiadomości, tym większe prawdopodobieństwo wystąpienia problemów.
Serwery AWS EC2 są często umieszczane na czarnej liście w Gmailu – wszystkie wysłane wiadomości trafiają do folderu ze spamem.
RealSender oferuje dedykowane serwery IP SMTP,
które działają w niezawodnym i stale monitorowanym środowisku.
O nazwie
goberoi 13 lipca 2019 [–] Zupełnie przypadkowe pytanie: skąd wzięła się ta nazwa? knadh 13 lipca 2019 [–] Nie pamiętam dokładnie, ale wydaje mi się, że tok myślenia był mniej więcej taki: „bezproblemowe, spokojne zarządzanie listą”.
Spróbujmy tego
Możesz uruchomić działającą wersję demonstracyjną w ciągu kilku minut, korzystając z obrazu Docker.
Możesz też poprosić RealSender o utworzenie konta demonstracyjnego na ListMonk.
» powrót na górę
jak wysyłać NEWSLETTERY
Po umieszczeniu na czarnej liście, obsługa klienta dużej usługi antyspamowej często odpowiada:
„proszę sprawdzić higienę listy, aby upewnić się, że odbiorcy będą zainteresowani Twoimi mailingami”.
„higiena listy” i „zainteresowanie odbiorców” mają wiele aspektów:
A - po stronie MASZYNY - „higiena listy”
-
dobrze zarządzane subskrypcje i wypisy –
subskrybent musi potwierdzić swój adres e-mail (double opt-in),
odbiorcy powinni mieć możliwość łatwego i pewnego wypisania się z subskrypcji (opt-out)
-
wysyłaj tylko do „aktywnych” i w pełni zaangażowanych odbiorców,
nie wysyłaj wielokrotnie do złych/pełnych odbiorców,
przestań wysyłać do nieaktywnych odbiorców, jeśli nie wchodzą w interakcję, jest to wyraźny sygnał braku zainteresowania
-
treść musi być dobrze podzielona na strony (nie może zawierać pojedynczego obrazu) i „responsywna”, aby można ją było odczytać na wielu urządzeniach,
w przeciwnym razie filtry antyspamowe mogą zablokować wiadomość, zanim dotrze ona do skrzynki odbiorczej odbiorcy
-
upewnij się, że maszyny rozpoznają, kto wysyła
wiadomość e-mail; uwierzytelnianie umożliwia serwerom pocztowym docelowym identyfikowanie wiadomości jako wysłanych przez zaufanych nadawców
B - po stronie CZŁOWIEKA - „interes odbiorcy”
-
subskrybenci powinni oczekiwać treści, które otrzymują
odbiorcy powinni z niecierpliwością oczekiwać Twojej wiadomości i doceniać ją
-
odpowiedzi użytkowników powinny być zarządzane –
czasami coś pójdzie nie tak lub po prostu odbiorca musi się z Tobą skontaktować,
np. po to, by powiedzieć Ci, że nie chce już otrzymywać wiadomości, nawet jeśli jest dostępny link do wypisania się z subskrypcji
STRONA MASZYNOWA - „higiena listy”
Powyższe punkty można łatwo zarządzać w przypadku małych list, liczących kilkaset odbiorców.
Często nadawca zna ich indywidualnie, ponieważ są klientami lub członkami stowarzyszenia.
Sytuacja komplikuje się, gdy lista jest dłuższa, obejmuje tysiące odbiorców
i nad wysyłką pracuje więcej osób.
W takim przypadku niezbędne jest skorzystanie z profesjonalnych narzędzi.
W Internecie można znaleźć wiele profesjonalnych rozwiązań do marketingu e-mailowego.
Najbardziej znanym na świecie jest MailChimp;
wiele stron internetowych wymienia również alternatywy dla MailChimp.
Misją EmailTrends jest „odzyskanie kontroli nad pocztą e-mail”,
dlatego sugerujemy alternatywne rozwiązanie.
Według W3Techs, WordPress obsługuje 40% wszystkich stron internetowych
i jest najpopularniejszą technologią w całym Internecie w kategorii Open Source.
Z ponad 200 000 aktywnych instalacji Mailpoet
jest jedną z najczęściej używanych wtyczek WordPress do newsletterów.
MailPoet to oprogramowanie typu open source , które od końca 2020 r.
należy do grupy firm powiązanych z Automattic, spółką macierzystą WordPressa.
Kilka zrzutów ekranu może dać ci pojęcie, w jaki sposób realizowane są poszczególne punkty:
subskrypcje i wypisy
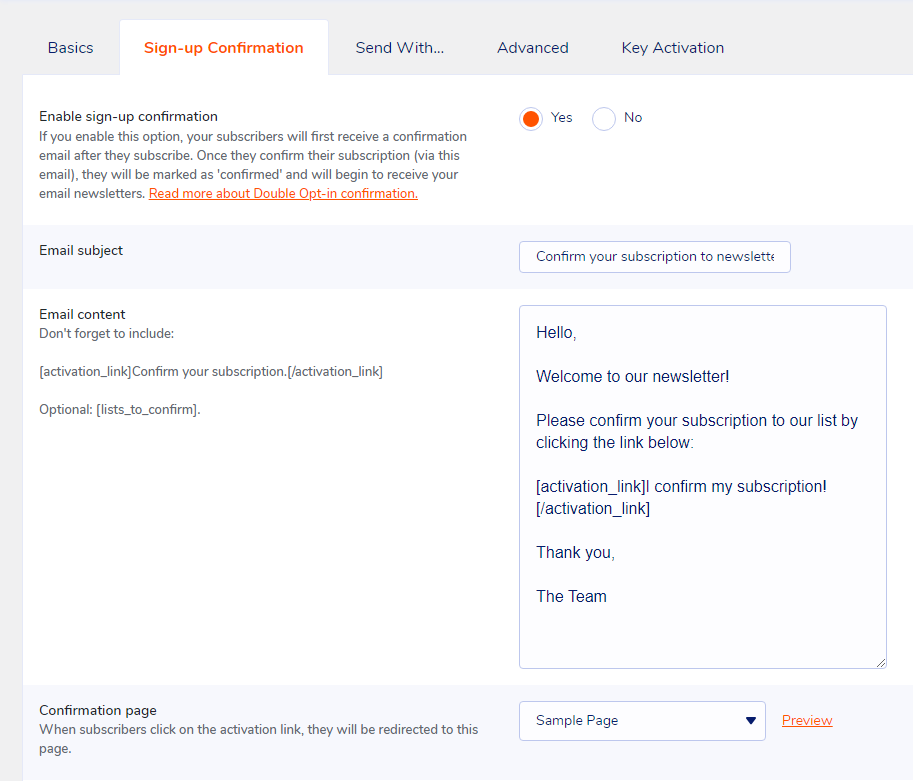
w pełni zaangażowani odbiorcy
zmień status subskrybenta na „Odrzucony”
responsywne szablony e-maili
Mailpoet ma model zysku „freemium”, który pozwala Ci wybrać opcję:
„Chcę tylko wersję Premium bez wysyłania”.
Dedykowany serwer SMTP RealSender można skonfigurować za pomocą opcji „Wyślij z… > Inne”.
Wtyczka „Bounce Handler MailPoet” wraz ze skrzynkami mailingowymi newsletterów udostępnianymi przez RealSender
zagwarantuje prawidłowe uwierzytelnianie wysyłanych wiadomości e-mail.
» powrót na górę
Strona LUDZKA – „interes odbiorców”
Do kwestii ludzkich trudniej dotrzeć,
to właśnie one stanowią różnicę,
gdy zarządzanie techniczne nie jest doskonałe.
„BĄDŹ AKTUALNY”
to hasło używane kilka lat temu w marketingu e-mailowym.
Gdy wysyłasz cenne informacje osobom, które
znasz bardzo dobrze, po dłuższej rozmowie z nimi,
nie ma znaczenia, jak złe jest formatowanie
wiadomości lub czy trafi ona do folderu ze spamem.
Zawsze wybaczą niedociągnięcia techniczne,
będą czekać na Twoje maile, przeczytają je
i w razie potrzeby klikną przycisk „to nie jest spam”.
» powrót na górę
jak wysyłać PRYWATNE E-MAILE
Jak wysyłać prywatne i szyfrowane wiadomości e-mail?
Poczta e-mail nie jest prywatna ani bezpieczna.
Nie została zaprojektowana z myślą o prywatności ani bezpieczeństwie.
Każda osoba mająca dostęp do Twojej poczty elektronicznej podczas jej przesyłania może ją odczytać,
w tym Twój dostawca usług internetowych, haker lub NSA (Narodowa Agencja Bezpieczeństwa USA).
Streszczenie:
co się dzieje dzisiaj
po stronie „prawnej”
„Wartość każdej informacji poznajemy tylko wtedy, gdy można ją połączyć
z czymś innym, co pojawia się w przyszłości.
Ponieważ nie można połączyć punktów, których się nie ma, wpędza nas to w tryb, w którym
zasadniczo staramy się gromadzić wszystko i przechowywać to na zawsze”.
„Mówią, że to tylko metadane, tylko metadane, […]
z kim rozmawiasz, kiedy z nimi rozmawiasz, gdzie podróżowałeś.
To wszystko są zdarzenia metadane.
PRISM dotyczy treści. […] Wszyscy mogą je zobaczyć, ponieważ są niezaszyfrowane”.
Istnieją dziesiątki badań psychologicznych, które dowodzą
, że gdy ktoś wie, że może być obserwowany,
jego zachowanie staje się o wiele bardziej konformistyczne i uległe.
[…] masowa inwigilacja tworzy w umyśle więzienie […]
po „nielegalnej” stronie
Oszuści mogą również używać złośliwego oprogramowania, aby włamać się do sieci komputerowej firmy
i uzyskać dostęp do korespondencji e-mailowej dotyczącej spraw finansowych.
Włamanie do firmowej poczty e-mail (BEC) – znane również jako włamanie do konta e-mail (EAC) –
to jedno z najbardziej dotkliwych finansowo przestępstw internetowych.
W oszustwie BEC przestępcy wysyłają wiadomość e-mail, która pozornie pochodzi ze znanego źródła,
zawierając uzasadnione żądanie […]
powrót na górę
wyzwania
Anonimowość i poufność
Anonimowość różni się od poufności
[…] szyfrujemy wiadomości
tak, że nawet jeśli ludzie zobaczą, że wysłaliśmy wiadomość,
nie będą mogli jej przeczytać,
ale czasami nie chcemy, żeby ludzie w ogóle wiedzieli, że wysłaliśmy wiadomość
Anonimowość w Internecie jest trudna do osiągnięcia.
Wymaga dogłębnej znajomości narzędzi, z których się korzysta.
Ten przewodnik może dać Ci pojęcie o jego złożoności:
Prywatni dostawcy poczty e-mail
Łatwiej jest zachować poufność.
Nawet jeśli nie masz nic do ukrycia, szyfrowanie
pomaga chronić prywatność osób, z którymi się komunikujesz
, i utrudnia działanie systemów masowego nadzoru.
Jeśli masz coś ważnego do ukrycia, nie jesteś sam.
To te same narzędzia, których używają sygnaliści, aby chronić swoją tożsamość,
jednocześnie ujawniając przypadki łamania praw człowieka, korupcji i innych przestępstw.
Pierwszym, najważniejszym krokiem jest zapewnienie sobie ochrony
i maksymalne utrudnienie śledzenia swojej komunikacji.
Szyfrowanie typu end-to-end
Szyfrowanie typu end-to-end (e2ee) wiadomości e-mail może być stosowane w celu zapewnienia,
że tylko nadawca i odbiorcy wiadomości mogą odczytać jej treść.
Bez tej ochrony administratorzy sieci,
dostawcy poczty e-mail i agencje rządowe będą mogły łatwo odczytać Twoje wiadomości.
Osiągnięcie e2ee wymaga ostrożności zarówno ze strony nadawcy, jak i odbiorców.
Pojedynczy błąd którejkolwiek ze stron może wystarczyć, aby złamać zabezpieczenia e2ee.
Metadane wiadomości e-mail, takie jak adres e-mail nadawcy, adres e-mail odbiorcy, data i godzina, nie mogą być chronione za pomocą e2ee.
Temat wiadomości może również pozostać niezabezpieczony i łatwy do odczytania, nawet gdy używany jest e2ee.
powrót na górę
rozwiązania
< techniczne > Całkiem niezła prywatność – znana również jako PGP
Oprogramowanie PGP wykorzystuje standard szyfrowania OpenPGP
(RFC 4880) służący do szyfrowania i deszyfrowania danych.
PGP szyfruje treść wiadomości e-mail, zamieniając ją na kod
, który może odczytać tylko właściwa osoba.
PGP działa na praktycznie każdym komputerze i smartfonie.
Jest dostępny na wolnej licencji i jest darmowy.
Każdy użytkownik ma unikalny klucz publiczny i klucz prywatny,
które są losowymi ciągami liczb.
Twój klucz publiczny nie jest jak klucz fizyczny, ponieważ znajduje się w katalogu online, skąd można go pobrać.
Ludzie używają Twojego klucza publicznego, wraz z PGP, do szyfrowania wysyłanych do Ciebie wiadomości e-mail.
Twój klucz prywatny jest bardziej jak klucz fizyczny, ponieważ przechowujesz go dla siebie (na swoim komputerze).
Używasz PGP i swojego klucza prywatnego do dekodowania zaszyfrowanych wiadomości e-mail wysyłanych do Ciebie przez inne osoby.
Jeśli e-mail zaszyfrowany protokołem PGP wpadnie w niepowołane ręce, będzie wyglądał po prostu jak bzdura.
Bez klucza prywatnego prawdziwego odbiorcy jego odczytanie jest praktycznie niemożliwe.
Aby chronić się przed inwigilacją, musimy nauczyć się, kiedy korzystać z PGP
, a także zacząć udostępniać nasze klucze publiczne za każdym razem, gdy udostępniamy adresy e-mail.
< techniczne > Jak używać szyfrowania PGP
Aby korzystać z PGP, potrzebujesz klucza publicznego i klucza prywatnego (zwanych razem parą kluczy).
Każdy z nich to długi ciąg losowo generowanych cyfr i liter, które są unikalne dla Ciebie.
Twoje klucze publiczny i prywatny są połączone specjalną funkcją matematyczną.
Wymagana jest aplikacja do zarządzania kluczami oraz szyfrowaniem/deszyfrowaniem wiadomości.
Oto kilka najpopularniejszych aplikacji:
< easy > Alternatywy dla szyfrowania PGP
PGP to najlepsze rozwiązanie do bezpiecznej komunikacji z partnerem, który już z niego korzysta.
Prośba o rozpoczęcie korzystania z PGP może być trudna.
Alternatywą są usługi pozwalające na jednokrotne udostępnienie sekretu.
Wysyłając coś jednorazowo, możesz skorzystać z aplikacji internetowych z otwartym kodem źródłowym
, które umożliwiają wprowadzenie informacji, które można wyświetlić tylko raz.
Po otwarciu strony przez odbiorcę informacja zostaje usunięta,
a w dziennikach czatów lub wiadomości e-mail pozostaje jedynie zły link.
Nie jest tak solidny, jak cały Twój zespół korzystający z PGP, ale jest o wiele łatwiejszy w konfiguracji i objaśnieniu.
Udało nam się go użyć do wysyłania danych logowania osobom o stosunkowo niewielkiej wiedzy technicznej, a oni uważają go za łatwy w obsłudze.
Przykład (bez dodawania hasła):
Załóżmy, że masz hasło. Chcesz je przekazać swojej koleżance z pracy, Jane. Możesz jej je wysłać e-mailem, ale wtedy będzie ono w jej skrzynce odbiorczej, która może mieć kopię zapasową i prawdopodobnie znajduje się na jakimś urządzeniu pamięci masowej kontrolowanym przez NSA. Jeśli Jane otrzyma link do hasła i nigdy go nie przejrzy, hasło zniknie. Jeśli NSA zdobędzie link i przejrzy hasło… cóż, będzie je mieć. Co więcej, Jane nie może uzyskać hasła, ale teraz Jane wie, że ktoś nie tylko przegląda jej pocztę, ale także klika w linki.
Niektóre z tych usług, wszystkie bezpłatne i o otwartym kodzie źródłowym, są wymienione poniżej.
Możesz również zdecydować się na hostowanie instancji na własnym serwerze WWW.
PrivateBin (podobny do bezpiecznej wersji PasteBin) jest rozwijany w PHP.
Kod PrivateBin jest publikowany na Github - 3100 gwiazdek.
Instrukcje dotyczące PrivateBin są dostępne na innej stronie internetowej.
OneTimeSecret jest rozwijany w
kodzie Ruby OneTimeSecret, a instrukcje są publikowane w serwisie Github — 1200 gwiazdek
SnapPass jest napisany w Pythonie. Został pierwotnie opracowany przez Pinterest.
Kod i instrukcje SnapPass są opublikowane na Github - 600 gwiazdek
powrót na górę
jak wysyłać i ograniczać wiadomości e-mail z ukrytą kopią
Jak wysyłać i ograniczać wiadomości e-mail w polu UDW?
„Cc” oznacza „kopię” w (starym) znaczeniu wykonywania kopii
na maszynie do pisania przy użyciu kalki.
Pole „UDW:” w wiadomościach e-mail (gdzie „UDW” oznacza „ukrytą kopię”)
zawiera adresy odbiorców wiadomości
, których adresy nie powinny być ujawniane innym odbiorcom wiadomości.
– IETF RFC 2822 „Format wiadomości internetowej”
Różnica między UDW a DW polega na prywatności odbiorcy.
Dzięki funkcji DW adresy e-mail w polu DW
są widoczne dla wszystkich odbiorców wiadomości e-mail.
Odbiorca ukrytej kopii (UDW) widzi bezpośredniego odbiorcę (Do:), ale
nie będzie w stanie stwierdzić, do kogo jeszcze wysłano ukrytą kopię wiadomości e-mail.
UDW jest często postrzegany jako łatwy w użyciu system masowej dystrybucji wiadomości e-mail.
Poniżej znajduje się krótka analiza zalet i wad korzystania z UDW.
Na końcu strony znajdują się wnioski z kilkoma sugestiami.
ZALETY
To proste: każdy może z tego korzystać.
- to łatwy sposób na kontakt z wieloma odbiorcami wiadomości e-mail
- może z niego korzystać każdy, kto ma klienta poczty e-mail
- jeśli jest używany prawidłowo, szanuje prywatność odbiorców, nie ujawniając ich adresów e-mail
powrót na górę
WADY
E-mail to bramka wychodząca bez wcześniejszego sprawdzenia.
UDW zwiększa zasięg do setek, a nawet tysięcy kontaktów.
Adres UDW należy traktować jako
narzędzie komunikacji wysokiego ryzyka, potencjalnie niebezpieczne.
- jest to proces podatny na błędy, a ryzyka są następujące:
- omyłkowo dodaj odbiorców z UDW w polu DW,
co zazwyczaj powoduje poważne szkody dla marki;
najczęstszą drogą wyjścia z tej sytuacji jest nowa wiadomość z przeprosinami
» imiona i nazwiska wszystkich odbiorców są upubliczniane
; niezamierzone (a czasem celowe) użycie opcji „Odpowiedz wszystkim”
, co generuje niekontrolowane łańcuchy wiadomości e-mail
; ktoś może zgłosić naruszenie prywatności z perspektywy RODO,
jeśli temat/treść wiadomości zawiera „szczególne kategorie” danych osobowych, identyfikując w ten sposób
osoby należące do tej samej kategorii (np. choroba, orientacja lub przekonania).
- omyłkowo dodać kogoś jako głównego (widocznego) odbiorcę
- zapomnij dodać kogoś lub dodaj kogoś, kto nie powinien otrzymać wiadomości
- istnieje duże prawdopodobieństwo, że wiadomość zostanie zaklasyfikowana jako spam
- problem polega na tym, że większość spamerów wysyła wiadomości za pomocą UDW,
a serwery pocztowe docelowe są ostrożne w akceptowaniu wiadomości UDW
- jeśli wyślę Ci wiadomość za pomocą UDW,
otrzymasz wiadomość e-mail, która nie jest do Ciebie adresowana,
co jest wadą wiadomości w kontekście oceny spamu
- ta sama wiadomość zostanie wysłana na „kilka” adresów e-mail
należących do tej samej domeny jednocześnie, łatwo je policzyć i zablokować
- nie ma kontroli nad błędnymi adresami
- mogą istnieć podwójne/potrójne adresy e-mail tego samego odbiorcy,
co ma wpływ na wysyłkę do tego odbiorcy, nawet jeśli jeden lub więcej adresów jest prawidłowych
- adresy o nieprawidłowej składni są akceptowane bez ostrzeżenia
, na przykład jeśli brakuje symbolu @ lub występują spacje
- brak personalizacji / niewielki wpływ / niewielkie lub żadne reakcje
- wiadomość będzie koniecznie standardowa i „anonimowa”,
żadna indywidualna komunikacja nie będzie możliwa, Szanowny Panie/Szanowna Pani …
- Odbiorcy, których kopia UDW, otrzymają wiadomość skierowaną do kogoś innego,
na kogo prawdopodobnie nie zwrócą uwagi ani nie zareagują
- bardzo prawdopodobne, że wystąpią problemy techniczne
- wszelkie nadużycia ze strony spamerów lub hakerów mogą szybko wpłynąć na wielu odbiorców,
narażając reputację serwera SMTP (tzw. umieszczenie serwera na czarnej liście)
- skrzynka nadawcy może zostać przepełniona wiadomościami zwrotnymi (nieznany użytkownik, pełna skrzynka itp.) –
ich liczba może się wahać od 5% do 20% wysłanych wiadomości e-mail
- wysyłka może mieć negatywny wpływ na systemy dostarczania poczty elektronicznej (serwery SMTP), np.:
wiele odpowiedzi „spróbuj ponownie później”, duża liczba wiadomości w kolejce pocztowej, awaria systemu
powrót na górę
WNIOSKI
- Ustaw limity
- sprawdź liczbę odbiorców dozwoloną przez dostawcę poczty e-mail,
wypróbuj to samodzielnie, aby mieć 100% pewności.
RealSender udostępnia listę 300 adresów @bogusemail.net w celu przeprowadzenia testów.
Wiadomości dotrą do „czarnej dziury” na serwerze pocztowym:
bogusemail-test.txt
- ogranicz liczbę odbiorców w jednej wiadomości do niewielkiej liczby, np. 20,
co umożliwi dodanie większej liczby odbiorców i łatwe wysyłanie wiadomości
do tysięcy adresów e-mail, dzieląc je jedynie na małe grupy
- Przejdź na profesjonalizm
- zezwalaj na masowe wysyłanie wiadomości e-mail tylko różnymi kanałami
- użyj innego adresu nadawcy podczas wysyłania wielu wiadomości,
na przykład innej subdomeny, takiej jak @news.companyname.com.
Tylko osoby upoważnione będą miały do niej dostęp
i będą się nią obchodzić ostrożniej
- w ustrukturyzowanych biurach, w których wiele osób pracuje z pocztą e-mail,
korzystaj ze specjalnych aplikacji do wysyłania masowych mailingów.
Profesjonalne systemy posiadają przepływ pracy zatwierdzania
i kontrolę krok po kroku, są zaprojektowane tak, aby unikać błędów.
powrót na górę
miara MARKETINGU E-MAILOWEGO
Jak mierzyć skuteczność kampanii e-mail marketingowych?
Poniższe informacje pochodzą z naszego piętnastoletniego doświadczenia
z platformą e-mail marketingową Inxmail.
Czym są „kampanie marketingu e-mailowego”?
To masowe wysyłane za zgodą ,
których treść jest zazwyczaj dostosowywana do zainteresowań odbiorcy,
a nadawca może uzyskać dane zwrotne na podstawie jego zachowań.
Odpowiedzi, czyli „dane zwrotne”, stanowią podstawę metryk
stanowiących podstawę raportów dotyczących skuteczności kampanii e-mail marketingowych.
Przyjrzyjmy się im bliżej i wyjaśnijmy, jak się je mierzy:
Najlepsze narzędzia techniczne są bezużyteczne, jeśli wiadomości nie docierają do skrzynki odbiorczej odbiorcy.
Właśnie tutaj pojawia się „dostarczalność e-maili”:
kampanie marketingu e-mailowego
marketing oparty na zgodzie
Marketing oparty na przyzwoleniu, zwany także „marketingiem dialogowym”,
to koncepcja wprowadzona przez Setha Godina w 1999 roku w jego bestsellerze „Marketing za przyzwoleniem”.
W książce zdefiniowano je jako przeciwieństwo „marketingu przerywającego”,
powszechnie stosowanego w tradycyjnych mediach masowych, takich jak telewizja i prasa.
Celem jest stworzenie osobistej i bezpośredniej komunikacji,
relacji między dwiema stronami i uruchomienie „ludzkiego” dialogu,
którego doświadczenie będzie przydatne i wzbogacające dla obu stron.
powrót na górę
śledzenie reakcji użytkowników
W zależności od zebranych uprawnień dotyczących prywatności nadawca może rejestrować:
- zagregowane dane
- dane pojedynczego użytkownika (np. kto otworzył wiadomość e-mail, kto kliknął)
Zagregowane dane
zapewniają globalną informację zwrotną i informacje o ogólnych trendach
(np. ile osób otworzyło wiadomość e-mail, ile kliknęło)
Dane pojedynczego użytkownika
umożliwiają uzyskanie indywidualnych informacji
poprzez zbieranie danych osobowych, a następnie wysyłanie spersonalizowanych wiadomości
na podstawie poprzednich interakcji i zachowań użytkownika
powrót na górę
jak działa śledzenie użytkowników
Śledzenie linków to działanie polegające na zastępowaniu końcowego adresu URL witryny
adresem fikcyjnym, który rejestruje wizytę i przekierowuje użytkownika do strony docelowej.
W wiadomościach e-mail można śledzić wyłącznie kliknięcia na linki.
Obrazy zewnętrzne, czyli te, o których pobranie klient poczty e-mail prosi o potwierdzenie,
są traktowane jako linki, więc aby poznać współczynnik otwarć wiadomości e-mail, wystarczy śledzić adres URL obrazu zewnętrznego
.
Śledzenie zwykle rejestruje tylko „mailid”, czyli
unikalny identyfikator wysłanej wiadomości.
Spersonalizowane śledzenie odbywa się poprzez dodanie do odwiedzanych stron
jednego lub większej liczby parametrów generowanych przez oprogramowanie,
takich jak: example.com/test.html?id=54725788327466628654, gdzie
parametr „id” odnosi się do konkretnego użytkownika i konkretnego linku w wiadomości.
Uzyskane informacje mogą automatycznie
aktualizować dane odbiorcy w aplikacji do marketingu e-mailowego
lub przekazywać szczegóły dotyczące źródła kliknięcia do platformy analityki internetowej.
Na przykład: biuro podróży mogłoby mierzyć,
ile razy użytkownik klika w wiadomości o morzu lub górach,
zwiększając z czasem konkretny licznik.
Zebrane dane wskażą preferowany cel podróży odbiorcy.
powrót na górę
jak działa pomiar współczynnika otwarć
Współczynniki otwarć mierzy się poprzez połączenie danych z kliknięć w śledzone linki
i „ukrytych kliknięć” generowanych przez śledzone obrazy, które zostały pobrane.
Jeśli wiadomość zostanie otwarta w podglądzie klienta poczty e-mail
bez pobrania obrazów i kliknięcia jakichkolwiek linków,
nie będzie można stwierdzić, że została otwarta.
Od 2003 roku Outlook, a następnie większość klientów poczty elektronicznej,
zaczęła blokować automatyczne pobieranie obrazów
, które w przeciwnym razie byłyby śledzone przy każdym odczytywaniu wiadomości e-mail,
aby chronić prywatność swoich użytkowników
Od 2013 roku obrazy w Gmailu są domyślnie wyświetlane automatycznie.
Pobieranie odbywa się za pośrednictwem zewnętrznego serwera, zwanego „proxy”,
który maskuje terminal użytkownika, ale nadal pozwala operatorom marketingu e-mailowego
stwierdzić, że obraz został pobrany, a wiadomość otwarta.
Więcej informacji można znaleźć tutaj:
Jak działa nowy serwer proxy dla obrazów w Gmailu i co to dla Ciebie oznacza.
Rejestracja wskaźników otwarć nie jest dokładna i
daje niższą wartość niż rzeczywiste otwarcia.
Warto jednak je mierzyć,
nawet po to, by porównać wyniki różnych kampanii.
powrót na górę
dostarczalność wiadomości e-mail
wiadomości e-mail z nasionami
Przede wszystkim należy sprawdzić, czy wiadomości e-mail trafiają do skrzynek odbiorczych
głównych domen poczty bezpłatnej znajdujących się na Twojej liście
, a także do skrzynek odbiorczych dwóch głównych dostawców skrzynek pocztowych dla firm:
Google Apps i Office 365.
Filtry antyspamowe aktywowane treścią są zazwyczaj uruchamiane przez domeny obecne w adresach URL (http…).
Dobrą wskazówką jest używanie tylko jednej domeny w linkach do wiadomości.
Domena powinna być taka sama, jak ta użyta w adresie nadawcy;
nazywa się to „dopasowaniem domeny” i zmniejsza ryzyko związane z filtrami phishingowymi.
Z tego samego powodu, jeśli linki są śledzone, powinny używać subdomeny
domeny użytej w adresie nadawcy.
Prawdziwe testy można przeprowadzić, po prostu aktywując skrzynkę „seed” dla każdego dostawcy poczty e-mail,
a następnie aktywując przekazywanie wiadomości na swój adres e-mail.
Wyślij do każdej skrzynki wiadomość z tematem „Wiadomość testowa”
i treścią „Wiadomość testowa” oraz linkiem do swojej domeny.
Jeśli wiadomość przejdzie przez filtry antyspamowe, powinna trafić do Twojej skrzynki odbiorczej.
powrót na górę
współczynniki odrzuceń
Otrzymywanie niedostarczonych wiadomości e-mail jest normalne.
Przyczyną może być obecność porzuconych adresów,
przepełnionych skrzynek pocztowych lub inne problemy techniczne.
W zależności od „czystości” listy,
współczynnik odrzuceń może wynosić od 5% do 20%.
Wraz ze wzrostem liczby odrzuconych wiadomości, ręczne zarządzanie nimi staje się niemożliwe.
Aplikacje do marketingu e-mailowego integrują funkcję o nazwie „bounce handler”
, która automatycznie pobiera odrzucone wiadomości,
analizuje je i klasyfikuje według treści.
Adres e-mail docelowy jest automatycznie wyłączany
po wystąpieniu określonej liczby „twardych odbić”, uporczywych błędów, takich jak nieznany użytkownik i niedostępny host,
lub po wystąpieniu większej liczby „miękkich odbić”, przejściowych błędów, takich jak pełna skrzynka pocztowa.
Ważne jest monitorowanie „wskaźników odrzuceń” (odrzuconych wiadomości)
lub uzupełniających „wskaźników dostarczalności” (przyjętych wiadomości). Ich suma da 100%.
Zmiana ich wartości to objaw, który należy zbadać.
powrót na górę
benchmarki marketingu e-mailowego
Największe platformy marketingu e-mailowego publikują dane porównawcze
oparte na danych zebranych od wszystkich swoich klientów.
Terminy techniczne używane w raportach:
- Otwarcia: liczba odbiorców, którzy kliknęli
co najmniej jeden śledzony link lub otworzyli co najmniej jeden śledzony obraz
- Współczynnik otwarć: Otwarcia / Liczba odbiorców (bez odrzuceń)
- Unikalne kliknięcia: liczba odbiorców, którzy kliknęli link przynajmniej raz
- Współczynnik klikalności (CTR): liczba unikalnych kliknięć / liczba odbiorców (bez odrzuceń)
- Współczynnik kliknięć do otwarć (CTOR): Unikalne kliknięcia/otwarcia
Oto krótka lista, większość z nich odnosi się do USA:
powrót na górę
co uważa się za SPAM
Którzy użytkownicy i serwery pocztowe kwalifikują się jako wiadomości spam?
Opierając się na naszych doświadczeniach z RealSender,
staraliśmy się podsumować najważniejsze kwestie, które mogą mieć wpływ na dostarczanie wiadomości do skrzynki odbiorczej.
Ocena pozostałych punktów nie ma sensu,
jeśli odbiorcy nie oczekują/nie pragną wiadomości.
Reakcje UŻYTKOWNIKÓW
Nadawca powinien wczuć się w sytuację odbiorcy i spróbować zrozumieć, jak wiadomość e-mail zostanie potraktowana.
Skargi użytkowników mogą doprowadzić do umieszczenia na czarnej liście całego serwera SMTP lub nazwy domeny, co wpłynie na dostarczanie wszystkich przyszłych wiadomości.
- użytkownicy zazwyczaj* mogą zarządzać swoją skrzynką odbiorczą: „spamem” nazywamy to, co każdy użytkownik uważa za spam
* = wielu dostawców darmowej poczty NIE udostępnia możliwości rezygnacji z „reklam wewnętrznych”
- użytkownik wyraża swój wybór, klikając przycisk „Zgłoś spam” (w Gmailu)
lub przycisk „Wiadomości-śmieci” (w Outlooku/Hotmailu)
- filtry antyspamowe nowoczesnych serwerów pocztowych są połączone ze skargami użytkowników, po określonej liczbie kliknięć „Zgłoś jako spam”
wszystkie wiadomości o podobnej treści będą trafiać bezpośrednio do folderu ze spamem
Aby wiadomości e-mail były akceptowane, konieczne jest skonfigurowanie podstawowych ustawień technicznych.
Adres IP i reputacja klasy IP
- czarna lista adresów IP serwerów SMTP – w internecie znajdziesz wiele narzędzi, wpisując w Google „sprawdzanie czarnej listy”
- Reputacja klasy IP serwera SMTP, sprawdź nasz artykuł na blogu, aby uzyskać więcej informacji REPUTACJA IP SMTP MA ZNACZENIE
- jeśli wiadomości są wysyłane z komputera osobistego, należy również sprawdzić reputację publicznego adresu IP połączenia internetowego
(niektórzy dostawcy serwerów SMTP maskują adres IP połączenia internetowego, tak aby system odbiorcy widział tylko jego adres IP)
poprawna KONFIGURACJA serwera SMTP
- odwrotny DNS
, aby upewnić się, że adres IP Twojego serwera pocztowego wskazuje na nazwę domeny, której używasz do wysyłania poczty
- agent transferu poczty, czyli aplikacja, która kieruje i dostarcza pocztę,
powinien być prawidłowo skonfigurowany zgodnie z najnowszym dokumentem RFC opublikowanym przez IETF,
patrz na przykład: Making Postfix RFC Compliant
poprawne uwierzytelnianie e-mailem
Używaj metod uwierzytelniania poczty e-mail, takich jak SPF i DKIM, aby udowodnić, że Twoje adresy e-mail i nazwa domeny są ze sobą powiązane.
Dodatkowym atutem jest to, że pomagasz w zapobieganiu podszywaniu się pod Twoją domenę e-mail.
- SPF, protokół uwierzytelniania poczty elektronicznej oparty na ścieżce, który pozwala odbiorcom wiadomości e-mail ustalić, czy nadawca jest upoważniony do korzystania z domen w nagłówku wiadomości, poprzez ocenę adresu IP wychodzącego MTA nadawcy na podstawie informacji opublikowanych przez nadawcę w rekordach DNS TXT. SPF jest zdefiniowany w dokumencie IETF RFC 4408.
- DKIM, protokół uwierzytelniania poczty elektronicznej, który umożliwia nadawcy wykorzystanie kryptografii klucza publicznego do podpisywania wiadomości wychodzących w sposób, który może zostać zweryfikowany przez odbiorcę. DKIM jest zdefiniowany w dokumencie IETF RFC 4871. Standard DKIM został przyjęty przez Gmail i inne duże korporacje, aby całkowicie wyeliminować phishing i podszywanie się pod użytkowników poczty internetowej.
- Protokół DMARC opiera się na uznanych standardach SPF i DKIM do uwierzytelniania poczty elektronicznej. Serwery pocztowe docelowe podejmują działania w przypadku nieuwierzytelnionej poczty, zgodnie z „polityką DMARC” nadawcy i raportują nadawcy wynik. Protokół DMARC został zdefiniowany w opublikowanym dokumencie RFC 7489 Internet Engineering Task Force.
Kontrola SPAMASSASSIN
- SpamAssassin to oprogramowanie działające po stronie serwera, służące do filtrowania spamu w wiadomościach e-mail. Wykorzystuje różnorodne techniki wykrywania spamu.
Każdy test ma przypisaną wartość punktową. Wartości dodatnie mogą być dodatnie lub ujemne, przy czym wartości dodatnie oznaczają „spam”, a wartości ujemne „ham” (nie spam).
Domyślny próg punktowy dla odbiorcy wynosi „5,0”. Jeśli wynik wiadomości e-mail przekroczy próg, wiadomość jest oznaczana jako spam.
Jest tak szeroko stosowany, że sprawdzenie wyniku przed wysłaniem wiadomości e-mail powinno być obowiązkowe.
- Istnieją dwa narzędzia online, które pomogą Ci sprawdzić wynik SpamAssassin: nie jest spamem I tester poczty
- musisz wysłać wiadomość na podany adres e-mail
- po kilku sekundach kliknij przycisk „zobacz swój raport” lub „sprawdź swój wynik”
Jedynym pewnym sposobem sprawdzenia, czy wiadomość e-mail została zaklasyfikowana jako spam, jest…
wysłanie jej i sprawdzenie, jak zostanie odebrana.
SPRÓBUJ i zobacz co się stanie
- Jeśli otrzymasz wiadomość zwrotną, może to być bardzo pomocne, ponieważ kilka ostatnich linijek zazwyczaj opisuje problem, który spowodował odrzucenie.
Jeśli wyjaśnienie jest niezrozumiałe, po prostu spróbuj wysłać wiadomość z tematem i treścią „Wiadomość testowa” i sprawdź, czy została zaakceptowana.
W takim przypadku należy wysłać tę samą wiadomość kilka razy, stopniowo zmniejszając jej treść, aż do zidentyfikowania fragmentu, który aktywuje filtr antyspamowy.
- Posiadanie szczegółowego dziennika wysyłek może pomóc w sprawdzeniu, czy wiadomości są akceptowane, czy odrzucane,
na przykładach informacji dostępnych w dzienniku
- W niektórych (rzadkich) przypadkach wymagane jest swego rodzaju „białe listy”.
Niektóre systemy antyspamowe uczą się, co użytkownicy robią z otrzymywanymi wiadomościami.
Jeśli dany odbiorca oznaczy otrzymaną wiadomość jako NIE-spam,
system rozpoznaje, że są to prawidłowe wiadomości i zacznie je dostarczać do folderu „Skrzynka odbiorcza” zamiast do folderu „Spam”.
Alternatywnie, nadawca musi znajdować się w książce adresowej odbiorcy lub wcześniej wymieniać z nim e-maile.
KLIENCI E-MAIL z otwartym kodem źródłowym
Jak odzyskać kontrolę nad pocztą e-mail, korzystając z gotowych do uruchomienia klientów poczty e-mail o otwartym kodzie źródłowym?
W ciągu ostatniej dekady zaobserwowaliśmy niemal całkowitą zmianę w firmowych skrzynkach pocztowych –
z lokalnych serwerów pocztowych na usługi w chmurze, takie jak Exchange Online (Office 365) czy Gmail dla firm (Google Apps).
Główne powody tego są następujące:
- konieczność dostępu do wiadomości e-mail z interfejsów mobilnych i internetowych
- konieczność ochrony skrzynek pocztowych przed spamem i złośliwym oprogramowaniem
W ten sposób życie specjalistów IT stało się prostsze, gdyż
odpowiedzialność za zarządzanie infrastrukturą poczty elektronicznej została przeniesiona na „dużych graczy technologicznych”.
Ryzyko porzucenia podstawowych umiejętności posługiwania się pocztą e-mail może sprawić, że zaczniemy myśleć o niej
jako o czymś, co działa magicznie, bo zajmują się tym Microsoft i Google.
Możemy odzyskać kontrolę nad pocztą elektroniczną, rozdzielając poszczególne elementy wiadomości i zarządzając nimi osobno:
- serwer poczty przychodzącej
- klient poczty e-mail
- serwer poczty wychodzącej
Zapewnia to izolację i segmentację usług, co znacząco wpływa na bezpieczeństwo.
Dlatego zmniejszenie powierzchni ataku poprzez izolację/segmentację jest uważane za najlepszą praktykę.
Ponadto zwiększa to skalowalność i stabilność.
Klienci poczty e-mail stanowią podstawowy interfejs skrzynek pocztowych. To złożone oprogramowanie, które komunikuje się z użytkownikami.
Na rynku dostępnych jest wiele rozwiązań, wybraliśmy je kierując się dwoma wymaganiami:
- projekty wieloplatformowe, aktywnie zarządzane i typu open source
- gotowe do użycia, dzięki czemu administratorzy systemów mogą nimi łatwo zarządzać
Wymyśliliśmy dwie opcje:
-
 Mozilla Thunderbird to wieloplatformowy klient poczty e-mail o otwartym kodzie źródłowym dla komputerów osobistych. Stworzony przez Fundację Mozilla.
Obsługuje zarówno IMAP, jak i POP (przechowywanie poczty lokalnie na dysku twardym, dzięki czemu można uzyskać do niej dostęp bez połączenia z internetem).
Oferuje doskonałe funkcje filtrowania i zarządzania pocztą.
Thunderbird oferuje rozbudowane wsparcie dla wielu kont i tożsamości, w tym funkcje automatycznego podpisu.
Dostępny jest w gotowych do instalacji wersjach dla systemów Windows, Mac OS i Linux. Aby uzyskać zdalny dostęp, użytkownicy muszą najpierw połączyć się ze swoim komputerem.
-
Nowy fork Rainloop to prosty, nowoczesny, lekki i szybki internetowy klient poczty e-mail.
Obsługuje dużą liczbę kont e-mail bez konieczności połączenia z bazą danych.
Obsługuje protokoły SMTP i IMAP, umożliwiając łatwe i bezproblemowe wysyłanie/odbieranie wiadomości e-mail.
W 2020 roku opublikowano projekt SnappyMail na Github
Jest to gruntownie ulepszony i zabezpieczony fork RainLoop Webmail Community Edition.
Oto demo klienta poczty SnappyMail . Jeśli chcesz wypróbować interfejs administratora, skontaktuj się z nami .
praca E-MAIL i PRYWATNOŚĆ
Ostrzeżenie: jest to temat o silnych implikacjach prawnych. Skontaktuj się z wykwalifikowanymi konsultantami, aby zweryfikować przepisy i ich zastosowanie.
Służbowy adres e-mail jest narzędziem biznesowym
, które zawiera imponującą ilość informacji związanych z prowadzeniem działalności gospodarczej.
Firmy mogą robić, co chcą, z pocztą elektroniczną,
która jest narzędziem pracy, ale czy jest ona pisana i czytana przez pracowników?
Czy mogą ją odczytać? Czy mogą ją utworzyć kopię zapasową? Czy mogą ją zarchiwizować?
Streszczenie:
ogólne służbowe adresy e-mail, bez ograniczeń
Skrzynka pocztowa w pracy ma charakter ambiwalentny,
jest narzędziem należącym do pracodawcy, ale używanym przez pracownika.
Należy rozróżnić dwa rodzaje adresów e-mail biznesowych:
- osobista skrzynka firmowa, tj. imię.nazwisko@nazwafirmy.com
- ogólna skrzynka pocztowa firmy, taka jak skrzynka informacyjna, pomoc techniczna, sprzedażowa, marketingowa, rozliczeniowa itp.
, czyli wszystkie te, które NIE są powiązane z jedną osobą
Ogólne firmowe skrzynki pocztowe nie nastręczają żadnych problemów,
firma je sprawdza, odczytuje wszystkie wiadomości, nie ma żadnych ograniczeń.
osobista skrzynka pocztowa firmy, np. samochody służbowe
Skrzynki pocztowe o charakterze osobistym, takie jak imię.nazwisko@nazwafirmy.com,
mogą zawierać dane osobowe pracownika, które pracodawca musi chronić.
Jeśli zdecydujemy się na korzystanie z tego rodzaju skrzynki pocztowej,
jako pracodawca musimy wiedzieć, jakie standardy techniczne przyjąć
i z jakich narzędzi korzystać, aby móc odpowiednio przetwarzać dane.
Skrzynkę pocztową można porównać do samochodu służbowego.
Pracownik ma do dyspozycji tę usługę, aby mógł z niej korzystać w celu realizacji zadań służbowych.
Pracodawca może na przykład sprawdzić przebieg pojazdu, aby upewnić się, że pracownik
nie nadużywa swojego narzędzia pracy, wykorzystując je do celów prywatnych.
Pracodawca nie może jednak systematycznie i bez konkretnych powodów kontrolować
tego, co pracownik robi w samochodzie służbowym.
Skrzynka pocztowa jest odpowiednikiem samochodu służbowego, narzędzia pracy będącego własnością firmy,
przyznawanego pracownikom do użytku służbowego, w celu wykonywania zadań.
To, co pracownik wysyła i odbiera, nawet w godzinach pracy, przypomina to, co dzieje się
w kokpicie samochodu służbowego, i można to porównać do prywatnej korespondencji.
powrót na górę
czytać tylko pod pewnymi warunkami
Firma nie jest w stanie odczytać treści wiadomości e-mail,
nie da się tego zrobić systematycznie i bez konkretnego powodu.
Nawet jeśli istnieje konkretna motywacja, można to zrobić tylko pod pewnymi warunkami.
W grę wchodzą trzy różne interesy, które należy znaleźć równowagę:
- interes pracodawcy w dostępie do tych treści
ze względów organizacyjnych/produkcyjnych, bezpieczeństwa pracy lub innych
- uzasadnione oczekiwanie pracowników
, którzy uważają tę treść za poufną
- Oczekuje się, że osoby trzecie piszące na konto tej firmy
mogą nie być świadome, że treść ich korespondencji NIE jest prywatna i poufna.
(Standardowe zastrzeżenie na dole wiadomości e-mail zwykle ostrzega, że treść może zostać przeczytana przez inne osoby)
Pracownik musi zostać poinformowany, w drodze stosownego pisemnego powiadomienia, że wiadomości e-mail
mogą być wykorzystywane wyłącznie do celów związanych ze stosunkiem pracy, na przykład poprzez zakazanie ich używania w celach prywatnych.
Dokument musi zawierać informacje o tym, jak korzystać z narzędzi firmy,
w tym ze skrzynki e-mail, oraz informować, że zgodnie z przepisami o ochronie prywatności:
- wiadomości e-mail zostaną zarchiwizowane w celu zapewnienia zgodności z prawem i ochrony aktywów firmy
- firma może w niektórych przypadkach przeprowadzać kontrole zawartości skrzynki pocztowej pracownika
masowe kontrole są zakazane
Zabronione są tzw. „masowe kontrole”,
takie jak systematyczne czytanie zawartości skrzynki pocztowej pracownika.
Ograniczenia kontroli pracodawcy opierają się na trzech podstawowych zasadach:
-
jedną z nich jest działanie w dobrej wierze, które daje pracodawcy możliwość przeprowadzenia kontroli
firmowej skrzynki pocztowej pracownika wyłącznie w przypadku istnienia uzasadnionego powodu
, na przykład w celu ochrony aktywów firmy, które mogłyby zostać naruszone lub narażone na ryzyko z powodu wirusa;
lub w przypadku podejrzenia niewierności pracownika, w celu przeprowadzenia kontroli obronnych
-
pozostałe to proporcjonalność w kontroli i ograniczeniu w czasie i przedmiocie badań
powrót na górę
obowiązek archiwizowania wiadomości e-mail
Przepisy wymagają, aby pracodawca udowodnił
, że wdrożył odpowiednie i skuteczne środki bezpieczeństwa
w celu ochrony danych firmy, np. archiwizację firmowej poczty e-mail.
Dostęp pracodawcy do danych
w przypadku braku szczegółowych informacji o firmie:
-
stanowi bardzo poważne naruszenie,
w przestrzeni osobistej pracownika mogą znajdować się wrażliwe dane,
na przykład informacje o trendach politycznych, religijnych, seksualnych lub związkowych,
które muszą być zagwarantowane z zachowaniem najwyższego poziomu poufności
-
jest to przestępstwo,
istnieje również ryzyko, że wszystkie nielegalnie pozyskane dane
będą bezużyteczne w jakimkolwiek procesie prawnym
obowiązek usuwania wiadomości e-mail
Korespondencję biznesową należy przechowywać maksymalnie przez dziesięć lat,
aby chronić majątek firmy i móc się bronić w razie sporów sądowych.
Przechowywanie i przetwarzanie danych osobowych jest dozwolone wyłącznie w określonym celu.
Jeśli cel ten przestanie istnieć po upływie określonego czasu, na przykład po dziesięciu latach, dane te muszą zostać usunięte.
obowiązek dezaktywacji skrzynek pocztowych
W przypadku zwolnienia lub rezygnacji pracownika,
skrzynka pocztowa imię.nazwisko musi zostać w krótkim czasie dezaktywowana.
Firma może aktywować automatyczną odpowiedź informującą nadawcę o dezaktywacji konta i
zapraszającą go do wysłania wiadomości na inny, wewnętrzny adres e-mail.
Archiwum historyczne wiadomości firmowych dotyczących zwolnionych pracowników
może być przechowywane tylko w przypadku, gdy pracownik został poinformowany o tym, że jego wiadomości zostały zapisane.
powrót na górę
chroń e-maile przed SPAM-em
Jak chronić firmowe wiadomości e-mail przed spamem?
Myślenie o e-mailach jest niemal niemożliwe bez uwzględnienia problemu spamu.
Postaraliśmy się podsumować obecną sytuację i strategie, które można zastosować:
Jaka część ruchu e-mailowego to spam?
Wiarygodnym źródłem jest SenderBase, obecnie nazywany Talos,
który wykazuje, że odsetek wiadomości e-mail stanowiących spam wynosi około 85% , a legalnych wiadomości — 15%,
w porównaniu do ruchu e-mail odnotowanego we wrześniu 2020 r.
Odsetek ten utrzymuje się na stabilnym poziomie, z niewielkimi zmianami w ciągu ostatnich dwunastu miesięcy.
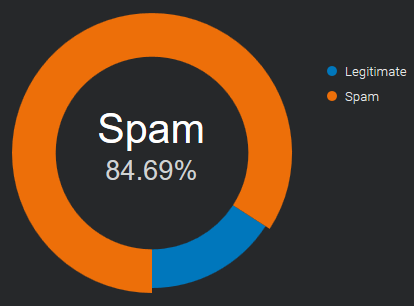
Źródło: Dane dotyczące wiadomości e-mail i spamu – całkowita globalna ilość wiadomości e-mail i spamu.
powrót na górę
Jakie są koszty spamu?
Czasami spam ma wyłącznie charakter promocyjny, a nadawca
po prostu stara się pozyskać więcej klientów dla swojej firmy,
co rozprasza uwagę i powoduje stratę czasu. Może on zapełnić Twoją skrzynkę odbiorczą
tak bardzo, że trudno będzie Ci znaleźć ważne wiadomości.
Nie wszystkie wiadomości spamowe to przyjazne e-maile reklamowe.
W wielu przypadkach intencje są złośliwe i mają na celu uszkodzenie lub przejęcie kontroli nad systemami użytkowników.
Do najczęstszych odmian złośliwego spamu na świecie należą trojany, oprogramowanie szpiegujące i ransomware.
powrót na górę
Jakie są najnowsze techniki ochrony przed spamem?
Wyobraź sobie skrzynkę odbiorczą swojej firmy jako drzwi do swojego domu:
musisz zdecydować, kto może wejść, a kogo nie.
Żadna technika nie stanowi kompletnego rozwiązania problemu spamu.
Każda z nich wiąże się z kompromisem między błędnym odrzucaniem legalnych wiadomości e-mail (fałszywe wyniki pozytywne)
a nieodrzucaniem spamu (fałszywe wyniki negatywne)
oraz związanymi z tym kosztami czasu, wysiłku i kosztów niesłusznego blokowania dobrych wiadomości.
Techniki antyspamowe można podzielić na dwa obszary: zapobieganie i leczenie.
Zapobieganie spamowi (zanim się pojawi)
Ogranicz dostępność swoich adresów e-mail, aby zmniejszyć ryzyko otrzymywania spamu.
-
Dyskrecja –
nie podawaj swojego adresu e-mail nikomu.
Im mniej jest znany, tym mniej spamu otrzymasz.
Jeśli to możliwe, używaj innego adresu e-mail do rejestracji online.
-
Formularze kontaktowe
nie publikują Twojego adresu e-mail w Internecie.
Każdy może go zobaczyć. „Spamboty” nieustannie je wychwytują
, aby nawiązać kontakt online. Używaj bezpiecznych* formularzy internetowych/kontaktowych
* = chronione przez roboty, które wypełniają je automatycznie
Leczenie spamu (podczas gdy on trwa)
Gdy spamerzy zdobędą Twój adres e-mail, walka przeniesie się na Twój serwer pocztowy i skrzynkę odbiorczą.
-
Systemy punktacji podobne do SpamAssassin
wykorzystują kilka technik wykrywania spamu, w tym czarne listy adresów e-mail oparte na DNS
(powszechnie nazywane czarną listą w czasie rzeczywistym, DNSBL lub RBL), analizę tekstu i filtrowanie bayesowskie.
Każdy test ma wartość punktową. Punktacja może być dodatnia lub ujemna, przy czym wartości dodatnie oznaczają „spam”, a ujemne „ham” (nie spam).
Domyślny próg punktacji dla odbiorcy wynosi „5,0”. Jeśli punktacja wiadomości e-mail przekroczy próg, zostaje ona oznaczona jako spam.
W sieci dostępnych jest wiele „testów SpamAssassin”,
które pozwalają spamerom sprawdzić swoje wiadomości przed ich wysłaniem.
-
Powered by users
Użytkownicy tych systemów mogą oznaczać przychodzące wiadomości e-mail jako legalne lub spam, a te notatki są rejestrowane w centralnej bazie danych.
Po tym, jak pewna liczba użytkowników oznaczy konkretną wiadomość e-mail jako spam, filtr automatycznie blokuje ją przed dotarciem do skrzynek odbiorczych reszty społeczności.
Czasami opinie użytkowników są zintegrowane z automatycznymi elementami sterującymi, takimi jak liczba interakcji z treścią wiadomości,
liczba kliknięć w linki i pobranych obrazów lub liczba wystąpień tej samej wiadomości w wielu skrzynkach pocztowych.
Gdy system filtrowania treści oparty na współpracy obejmuje dużą, aktywną bazę użytkowników,
może szybko zablokować wybuch spamu, czasami w ciągu kilku minut.
Tego rodzaju filtr jest trudny do pokonania przez spamerów.
-
Uwierzytelnianie poczty elektronicznej
(SPF, DKIM i DMARC) to techniki uwierzytelniania, które pozwalają rozpoznać, czy adres nadawcy rzeczywiście należy do osoby, za którą się podaje.
W 2020 roku są one powszechnie stosowane i stanowią dobre źródło identyfikacji zaufanych nadawców.
Ważne jest, aby z wyprzedzeniem znać dokładną domenę, z której pochodzą wiadomości e-mail,
w przeciwnym razie łatwo dać się zwieść prostej zmianie litery.
Spamerzy mogą stosować uwierzytelnianie poczty elektronicznej
, aby ich wiadomości wyglądały na pochodzące od „wiarygodnych nadawców”.
-
Autoryzowani nadawcy, biała lista
Na białej liście można określić szereg zaufanych adresów lub domen.
Na początku bardzo pomocna będzie osobista książka adresowa i poprzednio otrzymane wiadomości e-mail.
Jeśli nadawca znajduje się na tej liście, wszystkie kontrole są pomijane, a wiadomość jest odbierana bez opóźnień.
Ta metoda jest łatwa do wdrożenia i bardzo skuteczna w połączeniu z uwierzytelnianiem poczty e-mail, aby uniknąć podszywania się pod adres e-mail*.
* = użycie fałszywego nadawcy, aby wiadomość wyglądała na pochodzącą od kogoś innego niż rzeczywiste źródło
Gdy lista zaufanych kontaktów zostanie zapełniona, żaden nieznany nadawca nie dotrze do Twojej skrzynki pocztowej.
Wszystkie niechciane wiadomości mogą zostać przekierowane do innej skrzynki pocztowej, która będzie sprawdzana raz dziennie lub rzadziej.
Spamerzy mają trudności ze znalezieniem zaufanych nadawców każdego odbiorcy.
Nawet jeśli to zrobią, sprawdzanie uwierzytelniania poczty e-mail ostrzeże Cię o oszustwie.
powrót na górę
jak działa DMARC – aktualizacja
Jak dmarc współpracuje z Google Mail i Office 365? (aktualizacja)
Ponownie sprawdziliśmy, jak uwierzytelnianie wiadomości e-mail wpływa na dostarczanie ich
do skrzynek pocztowych Google Mail i Office 365, najpopularniejszych dostawców poczty e-mail dla firm.
Wyniki można podzielić na dwie grupy:
dostarczanie wiadomości e-mail
(jak spf, dkim i dmarc wpływają na dostarczanie wysłanych wiadomości)
# Google mail: wiadomości e-mail są zawsze akceptowane, uwierzytelnianie spf wydaje się w ogóle nie być brane pod uwagę
Podpis Dkim jest oceniany tylko wtedy, gdy jest zgodny z adresem e-mail nadawcy , a dmarc jest ustawiony z zasadą „kwarantanna” lub „odrzucenie”.
# Office 365: jest w pełni responsywny na spf, gdy wiadomość przejdzie kontrolę spf, dociera do skrzynki odbiorczej.
Podpis Dkim jest brany pod uwagę tylko wtedy, gdy jest zgodny z adresem e-mail nadawcy, w przeciwnym razie nie ma to znaczenia.
Uwagi: w ostatnim tygodniu sierpnia Office 365 zachowywał się dziwnie:
tylko wiadomości podpisane za pomocą dkim (domena podpisująca zgodna z adresem nadawcy)
i ustawiony rekord dmarc (z dowolną zasadą) były dostarczane do skrzynki odbiorczej
ochrona przed podszywaniem się
(jak spf, dkim i dmarc chronią adres e-mail nadawcy przed podszywaniem się*)
* = sprawia, że wiadomość wygląda na pochodzącą od kogoś innego niż nadawca.
# Google Mail: po aktywacji dmarc podszywający się nadawcy są filtrowani do folderu ze spamem (z p=kwarantanna) lub odrzucani (z p=odrzucenie).
Nic się nie dzieje, jeśli zasada jest ustawiona na „brak” (p=brak). W takim przypadku wszystkie wiadomości trafiają do skrzynki odbiorczej.
# Office 365: wyniki „spf fail” lub „spf softfail” wystarczają, aby przenieść fałszywych nadawców do folderu ze spamem.
wymagania uwierzytelniania
Sugerowane wymagania dotyczące uwierzytelniania poczty e-mail podsumowano następująco:
|
dostarczanie wiadomości e-mail |
ochrona przed podszywaniem się |
| Poczta Google |
przepustka dkim (zgodna z domeną) |
dmarc ustawiony na p=kwarantanna lub p=odrzucenie |
| Office 365 |
przepustka SPF i przepustka DKIM (wyrównana do domeny) |
zestaw spf i dmarc (dla dodatkowego bezpieczeństwa) |
wyniki testu dostarczania wiadomości e-mail
poniżej znajduje się pełen zakres wykonanych testów
|
|
Poczta Google |
Google Mail
(zestaw dmarc) |
Office 365 |
Office 365
(zestaw dmarc) |
| SPF Pass |
dkim żaden |
skrzynka odbiorcza |
skrzynka odbiorcza |
skrzynka odbiorcza |
skrzynka odbiorcza |
| SPF nie powiodło się |
dkim żaden |
skrzynka odbiorcza |
spam |
graty |
graty |
| SPF SoftFail |
dkim żaden |
skrzynka odbiorcza |
spam |
graty |
graty |
| brak spf |
dkim żaden |
skrzynka odbiorcza |
spam |
graty |
graty |
|
|
|
|
|
|
| SPF Pass |
różnica dkim |
skrzynka odbiorcza |
skrzynka odbiorcza |
skrzynka odbiorcza |
skrzynka odbiorcza |
| SPF nie powiodło się |
różnica dkim |
skrzynka odbiorcza |
spam |
graty |
graty |
| SPF SoftFail |
różnica dkim |
skrzynka odbiorcza |
spam |
graty |
graty |
| brak spf |
różnica dkim |
skrzynka odbiorcza |
spam |
graty |
graty |
|
|
|
|
|
|
| SPF Pass |
przełęcz dkim |
skrzynka odbiorcza |
skrzynka odbiorcza |
skrzynka odbiorcza |
skrzynka odbiorcza |
| SPF nie powiodło się |
przełęcz dkim |
skrzynka odbiorcza |
skrzynka odbiorcza |
skrzynka odbiorcza |
skrzynka odbiorcza |
| SPF SoftFail |
przełęcz dkim |
skrzynka odbiorcza |
skrzynka odbiorcza |
skrzynka odbiorcza |
skrzynka odbiorcza |
| brak spf |
przełęcz dkim |
skrzynka odbiorcza |
skrzynka odbiorcza |
skrzynka odbiorcza |
skrzynka odbiorcza |
|
|
|
|
|
|
| SPF Pass |
dkim nieprawidłowy |
skrzynka odbiorcza |
skrzynka odbiorcza |
skrzynka odbiorcza |
skrzynka odbiorcza |
| SPF nie powiodło się |
dkim nieprawidłowy |
skrzynka odbiorcza |
spam |
graty |
graty |
| SPF SoftFail |
dkim nieprawidłowy |
skrzynka odbiorcza |
spam |
graty |
graty |
| brak spf |
dkim nieprawidłowy |
skrzynka odbiorcza |
spam |
graty |
graty |
Uwagi:
- Adres „Od” (widoczny nadawca) i adres „Mail-from” (nazywany również „adresem koperty” lub „ścieżką powrotu”) są takie same, odnoszą się do tej samej domeny
- „dkim pass”: domena podpisu dkim jest taka sama jak domena adresu „Od” (domena jest wyrównana)
- „dkim diff”: domena podpisu dkim jest inna niż domena adresu nadawcy (domena NIE JEST wyrównana)
Domena DKIM dla DMARC
Jak wyrównanie domeny DKIM wpływa na uwierzytelnianie DMARC?
DMARC (Domain-based Message Authentication, Reporting and Conformance)
to standard uwierzytelniania wiadomości e-mail opracowany w celu zwalczania fałszywych wiadomości e-mail w domenach.
W rozdziale „3.1. Wyrównanie identyfikatorów” napisano:
Technologie uwierzytelniania poczty e-mail uwierzytelniają różne (i rozbieżne) aspekty pojedynczej wiadomości. Na przykład [DKIM] uwierzytelnia domenę, która dołączyła podpis do wiadomości, podczas gdy [SPF] może uwierzytelniać domenę występującą w części RFC5321.MailFrom (Mail-From) protokołu [SMTP] lub domenę RFC5321.EHLO/HELO, lub obie. Mogą to być różne domeny i zazwyczaj nie są widoczne dla użytkownika końcowego. Protokół DMARC uwierzytelnia użycie domeny RFC5322.From, wymagając, aby była ona zgodna z uwierzytelnionym identyfikatorem (zgodna z nim). -- https://tools.ietf.org/html/rfc7489#section-3.1
Oznacza to po prostu:
gdy nadawca uwierzytelnia swój adres e-mail za pomocą protokołu SPF i/lub DKIM, co najmniej jedna z domen musi być zgodna z domeną nadawcy
Nie było dla nas jasne, czy wiadomość może nie przejść kontroli SPF lub DKIM
, a mimo to przejść uwierzytelnianie DMARC.
Przetestowaliśmy to za pomocą narzędzia dostępnego dla każdego: skrzynki pocztowej Gmail.
Aby zobaczyć wynik, otwórz wiadomość i wybierz „Pokaż oryginał”:
Test 1 – przesłana wiadomość: spf-fail, dkim-pass (wyrównane)
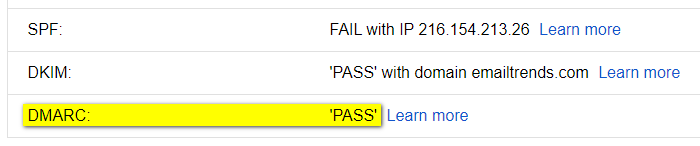
Test 2 – uszkodzony klucz dkim: dkim-fail, spf-pass (wyrównany)
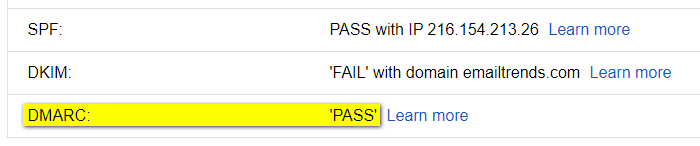
Wynik jest oczywisty, wiadomość przechodzi uwierzytelnianie DMARC, jeśli występuje:
SPF i wyrównanie domeny <OR> DKIM i wyrównanie domeny
Aby przejść kontrolę DMARC, w niektórych przypadkach ważne jest sprawdzenie podpisu DKIM:
domena podpisująca (d=example.com) musi być zgodna z domeną Od.
Przykłady wyników „DMARC-PASS”, które w innym przypadku nie zadziałałyby:
Przypadek 1 – przekazywanie przerywa uwierzytelnianie SPF
-
SPF-FAIL: Sprawdzanie uwierzytelniania SPF przeważnie zakończy się niepowodzeniem,
ponieważ przekazywana wiadomość e-mail zostanie wysłana przez nowy podmiot, nieuwzględniony w rekordzie SPF pierwotnego nadawcy
-
DKIM-PASS (wyrównany): Przekierowanie wiadomości e-mail nie ma wpływu na podpis DKIM
Wynik: zgodność DKIM umożliwia przesłanie wiadomości w celu zaliczenia kontroli DMARC.
Przypadek 2 – domena SPF dostarczona przez ESP (dostawcę usług poczty e-mail)
NIE MOŻE być wyrównana z domeną „Od”
-
SPF~PASS (NIEZGODNE): uwierzytelnianie SPF nie powoduje wyrównania domeny,
ponieważ domena używana przez ESP w adresie nadawcy wiadomości e-mail różni się od domeny w adresie nadawcy wiadomości e-mail
-
DKIM-PASS (wyrównany): podpis DKIM używa tej samej domeny co nadawca w polu „Od”
Wynik: zgodność DKIM umożliwia przesłanie wiadomości w celu zaliczenia kontroli DMARC.
najpopularniejsi DOSTAWCY E-MAIL
Którzy dostawcy poczty e-mail są najpopularniejszymi dostawcami w 2020 roku?
Aby monitorować dostarczalność wiadomości e-mail, ważne jest, aby wiedzieć, z jakich dostawców poczty e-mail korzystają Twoi odbiorcy.
Biznes dla biznesu
W przypadku sektora B2B nie dysponujemy dokładnymi danymi. Większość firmowych skrzynek pocztowych przenosi się do „pakietów biurowych w chmurze”, a rynek jest podzielony między „G Suite” i „Office 365”.
Łącznie obejmują one ponad 90% globalnego udziału w rynku poczty e-mail dla firm, według danych datanyze.com.
Zebranie tych informacji dla pojedynczej firmy jest dość proste.
Z rekordu MX domeny firmy możemy odczytać używanego dostawcę poczty e-mail:
aspmx.l.google.com dla „G Suite”
mail.protection.outlook.com dla „Office 365”.
Jeżeli Twoja firma działa w modelu B2B, zaleca się regularne monitorowanie skrzynki pocztowej każdego z tych dwóch dostawców.
Trzecim graczem jest Zoho (mx.zoho.com), którego udział w rynku wynosi około 2% (źródło: ciodive.com).
Od firm do konsumentów
W przypadku B2C analiza jest bardziej złożona. Nie ma publicznych „otwartych danych e-mail” opartych na ruchu internetowym.
Jedynym sposobem na uzyskanie informacji o odbiorcach wiadomości e-mail jest ich wyodrębnienie z naszej listy kontaktów lub skorzystanie z usług dużych dostawców usług pocztowych. Niektórzy z nich publikują roczne raporty, którymi dzielą się ze społecznością internetową.
Poniższe dane przedstawiają trzech najlepszych dostawców poczty e-mail w dwudziestu pięciu krajach. Informacje pochodzą z badania „2019 Email Benchmark and Engagement Study” opublikowanego przez Sendgrid.
Kraje
Argentyna, Australia, Belgia, Brazylia, Kanada, Chile, Chiny, Kolumbia, Dania, Francja, Niemcy, Indie, Indonezja, Włochy, Japonia, Meksyk, Nowa Zelandia, Rosja, Arabia Saudyjska, Hiszpania, Republika Południowej Afryki, Szwecja, Szwajcaria, Wielka Brytania, Stany Zjednoczone
Argentyna
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| AR |
gmail.com |
45.8% |
hotmail.com |
33.7% |
yahoo.com.ar |
8.2% |
|
87.7% |
powrót na górę
Australia
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| AU |
gmail.com |
38.0% |
hotmail.com |
18.7% |
bigpond.com |
5.4% |
|
62.1% |
powrót na górę
Belgia
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| BYĆ |
gmail.com |
30.6% |
hotmail.com |
23.0% |
telenet.be |
9.8% |
|
63.4% |
powrót na górę
Brazylia
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| BR |
gmail.com |
52.9% |
hotmail.com |
22.5% |
yahoo.com.br |
6.1% |
|
81.5% |
powrót na górę
Kanada
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| Kalifornia |
gmail.com |
38.6% |
hotmail.com |
18.8% |
yahoo.com |
4.5% |
|
61.9% |
powrót na górę
Chile
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| CL |
gmail.com |
67.3% |
hotmail.com |
18.2% |
yahoo.es |
1.7% |
|
87.2% |
powrót na górę
Chiny
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| CN |
NetEase (126.com 163.com) |
nie. |
Tencent (qq.com) |
nie. |
Sina (sina.com) |
nie. |
|
nie. |
Uwaga: informacje pochodzą z „Przeglądu krajów: Chiny” firmy ReturnPath
powrót na górę
Kolumbia
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| WSPÓŁ |
gmail.com |
41.3% |
hotmail.com |
38.7% |
yahoo.com |
4.3% |
|
84.3% |
powrót na górę
Dania
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| DK |
gmail.com |
35.8% |
hotmail.com |
14.0% |
live.dk |
3.7% |
|
53.5% |
powrót na górę
Francja
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| FR |
gmail.com |
36.0% |
hotmail.fr |
9.8% |
orange.fr |
8.2% |
|
54.0% |
powrót na górę
Niemcy
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| DE |
gmail.com |
20.8% |
gmx.de |
10.0% |
web.de |
9.5% |
|
40.3% |
powrót na górę
Indie
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| W |
gmail.com |
82.4% |
yahoo.com |
3.4% |
yahoo.co.in |
1.6% |
|
87.4% |
powrót na górę
Indonezja
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| ID |
gmail.com |
82.6% |
yahoo.com |
7.1% |
yahoo.co.id |
1.0% |
|
90.7% |
powrót na górę
Włochy
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| TO |
gmail.com |
46.8% |
libero.it |
9.9% |
hotmail.it |
7.2% |
|
63.9% |
powrót na górę
Japonia
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| JP |
gmail.com |
33.8% |
yahoo.co.jp |
12.7% |
docomo.ne.jp |
8.6% |
|
55.1% |
powrót na górę
Meksyk
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| MX |
gmail.com |
42.6% |
hotmail.com |
31.5% |
yahoo.com.mx |
4.0% |
|
78.1% |
powrót na górę
Niderlandy
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| Holandia |
gmail.com |
35.4% |
hotmail.com |
19.5% |
live.nl |
2.5% |
|
57.4% |
powrót na górę
Nowa Zelandia
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| Nowa Zelandia |
gmail.com |
46.3% |
hotmail.com |
10.9% |
xtra.co.nz |
9.0% |
|
66.2% |
powrót na górę
Rosja
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| RU |
mail.ru |
34.8% |
gmail.com |
22.7% |
yandex.ru |
19.6% |
|
77.1% |
powrót na górę
Arabia Saudyjska
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| SA |
gmail.com |
47.0% |
hotmail.com |
31.0% |
yahoo.com |
7.8% |
|
85.8% |
powrót na górę
Hiszpania
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| ES |
gmail.com |
50.2% |
hotmail.com |
25.8% |
yahoo.es |
3.8% |
|
79.8% |
powrót na górę
Republika Południowej Afryki
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| ZA |
gmail.com |
65.5% |
yahoo.com |
4.1% |
hotmail.com |
2.9% |
|
72.5% |
powrót na górę
Szwecja
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| Południowy Wschód |
gmail.com |
33.2% |
hotmail.com |
21.0% |
live.se |
3.0% |
|
57.2% |
powrót na górę
Szwajcaria
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| CH |
gmail.com |
25.5% |
bluewin.ch |
14.6% |
hotmail.com |
10.5% |
|
50.6% |
powrót na górę
Zjednoczone Królestwo
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| Wielka Brytania |
gmail.com |
30.8% |
hotmail.com |
10.4% |
hotmail.co.uk |
9.2% |
|
50.4% |
powrót na górę
Stany Zjednoczone
| ISO |
Dostawca nr 1 |
% |
Dostawca nr 2 |
% |
Dostawca nr 3 |
% |
|
Całkowity |
| NAS |
gmail.com |
41.9% |
yahoo.com |
15.1% |
hotmail.com |
5.3% |
|
62.3% |
powrót na górę
jak działa DMARC
Jak dmarc współpracuje z Google Mail i Office 365 w 2020 roku?
Sprawdziliśmy, jak uwierzytelnianie wiadomości e-mail wpływa na dostarczanie ich
do Google Mail i Office 365, najpopularniejszych dostawców poczty e-mail dla firm.
Wyniki można podzielić na dwie grupy:
-
Dostarczanie wiadomości e-mail
(jak SPF, DKIM i DMARC wpływają na dostarczanie wysłanych wiadomości)
Google Mail: wiadomości e-mail są zawsze akceptowane, uwierzytelnianie wydaje się w ogóle nie być brane pod uwagę
Office 365: generalnie reaguje na SPF i DKIM. Jedynym sposobem na uzyskanie spójnych wyników, trafiających do skrzynki odbiorczej, jest powiązanie ich z DMARC.
-
ochrona przed podszywaniem się
(w jaki sposób spf, dkim i dmarc chronią adres e-mail nadawcy przed podszywaniem się*)
* = sprawia, że wiadomość wygląda na pochodzącą od kogoś innego niż faktyczne źródło
Google Mail: połączenie dmarc i spf (kwalifikatorów fail lub softfail) powoduje, że fałszywi nadawcy są filtrowani do folderu ze spamem lub odrzucani (w zależności od ustawień dmarc)
Office 365: spf (kwalifikatory fail lub softfail) wystarczają, aby wysyłać fałszywych nadawców do folderu ze spamem
Podsumowuje się je następująco:
|
dostarczanie wiadomości e-mail |
ochrona przed podszywaniem się |
| Poczta Google |
zawsze akceptowane, uwierzytelnianie nie jest w ogóle brane pod uwagę |
dmarc + spf (fail lub softfail) |
| Office 365 |
dmarc + spf pass lub dmarc + dkim pass |
spf (fail lub softfail) |
Poniżej znajduje się pełen zakres przeprowadzonych testów.
|
Poczta Google |
Office 365 |
| spf Pass - dkim none |
skrzynka odbiorcza |
skrzynka odbiorcza |
| spf Fail - dkim none |
skrzynka odbiorcza |
graty |
| spf SoftFail - dkim none |
skrzynka odbiorcza |
graty |
| spf Neutral - dkim none |
skrzynka odbiorcza |
skrzynka odbiorcza |
| SPF brak - dkim brak |
skrzynka odbiorcza |
graty |
|
|
|
| Przełęcz SPF - przełęcz DKIM |
skrzynka odbiorcza |
graty* |
| spf Fail - dkim pass |
skrzynka odbiorcza |
graty |
| spf SoftFail - dkim pass |
skrzynka odbiorcza |
graty* |
| spf Neutral - dkim pass |
skrzynka odbiorcza |
graty* |
| SPF brak - przepustka DKIM |
skrzynka odbiorcza |
graty* |
|
|
|
| SPF Pass - dkim nieprawidłowy |
skrzynka odbiorcza |
graty |
| SPF Fail - dkim nieprawidłowy |
skrzynka odbiorcza |
graty |
| spf SoftFail - dkim nieprawidłowy |
skrzynka odbiorcza |
graty |
| spf Neutral - dkim nieprawidłowy |
skrzynka odbiorcza |
graty |
| brak spf - dkim nieprawidłowy |
skrzynka odbiorcza |
graty |
|
|
|
| spf Pass - dkim nieprawidłowy - dmarc odrzucony |
skrzynka odbiorcza |
skrzynka odbiorcza |
| SPF Fail - dkim invalid - dmarc reject |
dsn=5.0.0, stat=Usługa niedostępna |
graty |
| spf SoftFail - dkim nieprawidłowy - dmarc odrzucony |
dsn=5.0.0, stat=Usługa niedostępna |
graty |
| spf Neutralny - dkim nieprawidłowy - dmarc odrzucony |
skrzynka odbiorcza |
skrzynka odbiorcza |
| brak spf - dkim nieprawidłowy - odrzucenie dmarc |
dsn=5.0.0, stat=Usługa niedostępna |
graty |
|
|
|
| spf Pass – dkim pass – dmarc odrzucenie |
skrzynka odbiorcza |
skrzynka odbiorcza |
| spf Fail - dkim pass - dmarc reject |
skrzynka odbiorcza |
skrzynka odbiorcza |
| spf SoftFail – przejście dkim – odrzucenie dmarc |
skrzynka odbiorcza |
skrzynka odbiorcza |
| spf Neutralny - dkim pass - dmarc odrzucenie |
skrzynka odbiorcza |
skrzynka odbiorcza |
| spf brak - dkim pass - dmarc odrzucenie |
skrzynka odbiorcza |
skrzynka odbiorcza |
|
|
|
| spf Pass - dkim diff - dmarc odrzuć |
skrzynka odbiorcza |
skrzynka odbiorcza |
| spf Fail - dkim diff - dmarc reject |
dsn=5.0.0, stat=Usługa niedostępna |
graty |
| spf SoftFail - dkim diff - dmarc reject |
dsn=5.0.0, stat=Usługa niedostępna |
graty |
| spf Neutralny - dkim diff - dmarc odrzuć |
skrzynka odbiorcza |
skrzynka odbiorcza |
| spf brak - dkim diff - dmarc odrzuć |
dsn=5.0.0, stat=Usługa niedostępna |
graty |
Uwagi:
- adres nadawcy (widoczny nadawca) i koperta nadawcy (ścieżka powrotu) pochodzą z tej samej domeny
- „dkim pass”: domena podpisu dkim jest taka sama jak domena adresu nadawcy
- „dkim diff”: domena podpisu dkim różni się od domeny adresu nadawcy
- gwiazdki w drugiej grupie oznaczają, że wyniki nie były spójne w czasie