jak sprawdzić, czy mój SMTP jest bezpieczny
Czy w obliczu rosnącej liczby ataków typu ransomware w latach dwudziestych XXI wieku
poczta e-mail, nasz główny kanał komunikacji w Internecie, jest bezpieczna?
Serwery SMTP stanowią szczególnie wrażliwą infrastrukturę.
Mogą one w naszym imieniu rozpowszechniać wiadomości e-mail,
które nasi odbiorcy akceptują jako pochodzące od zaufanych nadawców,
ponieważ są one poprawnie uwierzytelniane przez serwer wysyłający.
Serwery SMTP stanowią szczególnie wrażliwą infrastrukturę.
Rozsyłają wiadomości e-mail w naszym imieniu,
które nasi współpracownicy akceptują jako pochodzące od zaufanych nadawców,
ponieważ są one prawidłowo uwierzytelniane przez serwer SMTP nadawcy.
Co się stanie, jeśli ktoś inny użyje Twojego serwera SMTP?
Jak sprawdzić, czy mój serwer SMTP jest bezpieczny?
Korzystanie z wrażliwej infrastruktury w Internecie
wymaga wysokiego poziomu ochrony w celu zapobieżenia nadużyciom.
Jeśli spróbujesz wysłać wiadomość przez smtp.gmail.com,
zostaniesz zablokowany i otrzymasz ten „Krytyczny alert bezpieczeństwa”:
Zablokowano mniej bezpieczną aplikację Google zablokowało aplikację, której próbowałeś użyć, ponieważ nie spełniała ona naszych standardów bezpieczeństwa. [...]Jedyną alternatywą jest użycie OAuth2, protokołu, który nie udostępnia danych hasła
, lecz wykorzystuje tokeny autoryzacyjne do potwierdzenia tożsamości.
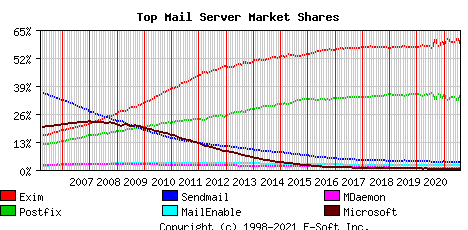
Najczęściej używanymi serwerami pocztowymi w Internecie (dane z sierpnia 2021 r.) są:
Exim (58%), Postfix (35%), Sendmail (4%)
Aby nadal korzystać z własnego serwera pocztowego
i zmniejszyć ryzyko włamania, należy sprawdzić następujące minimalne wymagania:
-
akceptuj tylko bezpieczne uwierzytelnianie,
nazwa użytkownika i hasło muszą być przesyłane za pomocą bezpiecznych połączeń,
zazwyczaj port 587+TLS lub port 25+TLS lub port 465+SSL
a komunikacja danych wrażliwych w postaci zwykłego tekstu jest wyłączona -
musi być sprawdzona poczta nadawcy (adres nadawcy),
tylko osoby, które upoważniłeś, będą mogły przejść -
Skonfiguruj Fail2ban, aby blokował wszystkie ataki zewnętrzne
i zapobiegał próbom sforsowania zabezpieczeń.
W szczególności Fail2ban powinien blokować wszystkie powtarzające się próby:
- zalogować się przy użyciu nieprawidłowej nazwy użytkownika lub hasła
- wysyłać wiadomości e-mail z nieautoryzowanym nadawcą
- przerwać połączenie SMTP podczas procesu uwierzytelniania
(wielokrotne zerwane połączenia powodują, że usługa SMTP staje się niedostępna dla uprawnionych użytkowników)
Blokada następuje zazwyczaj po trzech do dziesięciu próbach
i polega na zablokowaniu źródłowego adresu IP na okres od trzech do dwudziestu czterech godzin.
Można z łatwością przetestować te kwestie i zdecydować, czy
infrastruktura SMTP wymaga modernizacji zabezpieczeń.
Fail2ban chroni Twój serwer przed atakami BruteForce/DDOS.
Działa tak, jakby po pukaniu do drzwi przez nieznajomego,
po określonej liczbie uderzeń, drzwi znikały.
Świadectwo z Hacker News:
Od kilku lat zarządzam własnym serwerem pocztowym i myślę, że wielu innych korzysta z rozwiązań takich jak Mail-in-a-box, mailcow, Mailu itp. Do czasu pandemii koronawirusa nie miałem większych problemów z serwerem pocztowym, ale w ostatnich tygodniach otrzymałem bardzo duży ruch przychodzący — było to zbyt duże obciążenie dla mojego serwera i musiałem go ręcznie restartować za każdym razem... [...] Edycja: Zmieniłem ustawienia fail2ban i odkryłem, że byłem głównie celem ataków siłowych, przed którymi powinienem móc się chronić za pomocą narzędzi takich jak fail2banFail2ban to aplikacja do analizy logów, która monitoruje logi systemowe
w poszukiwaniu symptomów zautomatyzowanego ataku.
Po wykryciu próby nadużycia,
Fail2ban, korzystając ze zdefiniowanych parametrów, dodaje nową regułę do zapory sieciowej (iptables lub firewalld)
, aby zablokować adres IP atakującego na określony czas lub na stałe.
Fail2ban może również powiadomić Cię e-mailem o ataku.
Fail2ban skupia się przede wszystkim na atakach SSH, choć można go dodatkowo skonfigurować
tak, aby działał w przypadku dowolnej usługi korzystającej z plików dziennika, która może być narażona na atak.
Jest szeroko stosowany. Wyszukując go w Google, łatwo znaleźć
przykłady konfiguracji do ochrony serwerów pocztowych.