Podsekcje podstaw uwierzytelniania poczty e-mail
<spf>zadeklaruj swoje serwery SMTP

SPF wyjaśniony
SPF to skrót od Sender Policy Framework, standardu uwierzytelniania wiadomości e-mail,
który umożliwia deklarowanie serwerów SMTP autoryzowanych do wysyłania wiadomości e-mail dla Twojej domeny.
Pozwala potwierdzić adres nadawcy i jego powiązanie z serwerem, który wysłał wiadomość.
Jeśli wiadomości e-mail są wysyłane z Twojej domeny nadawcy, odbiorca może zidentyfikować, czy zostały wysłane z serwera SMTP, który rozpoznajesz.
Zaleca się skonfigurowanie tej opcji, ponieważ niektórzy odbiorcy mogą odrzucać wiadomości, jeśli parametr SPF nie zostanie w ogóle ustawiony.
jak sprawić, by SPF działał
Istnieją dwa różne podejścia:
- „miękki” (znacznik ~all), który generuje błąd „softfail”, jeśli wiadomość została wysłana przez niezadeklarowany serwer
- „twardy” (tag -all), który generuje błąd „fail”, jeśli wiadomość została wysłana przez niezadeklarowany serwer
„Miękka” konfiguracja spowoduje mniej lub brak odrzuceń ze strony odbiorców.
„Twarda” konfiguracja spowoduje odrzucenie niektórych wiadomości, jeśli serwer nie został zadeklarowany lub w niektórych przypadkach, gdy wiadomość e-mail została przekierowana lub wysłana za pośrednictwem listy mailingowej.
„Twarda” konfiguracja zapewnia serwerowi poczty docelowej większą swobodę decydowania o zaakceptowaniu lub odrzuceniu wiadomości. To podejście sugerujemy.
Konfiguracja SPF wymaga dokładnej wiedzy o serwerach, których używasz do wysyłania wiadomości e-mail.
W przypadku RealSender rekord TXT Twojej domeny (example.com) powinien zawierać ciąg
a:example.realsender.com i wyglądać następująco:
example.com TXT "v=spf1 a:example.realsender.com ~all"
W przypadku usługi HighSender rekord TXT Twojej domeny (example.com) powinien zawierać ciąg
include:spf.realsender.com i wyglądać następująco:
example.com TXT "v=spf1 include:spf.realsender.com ~all"
Te narzędzia pomogą Ci sprawdzić konfigurację:
www.kitterman.com/spf/validate.html *
pobiera rekordy SPF dla określonej nazwy domeny i ustala, czy rekord jest prawidłowy
sprawdzenie SPF online
weryfikuje ustawienia SPF poczty e-mail wysyłanie wiadomości e-mail
* = link do zewnętrznej strony internetowej, zostanie otwarty na nowej stronie
wady filtra SPF
Nawet jeśli wszystko jest ustawione poprawnie, weryfikacja wiadomości może się nie powieść,
jeśli wiadomość e-mail została przekierowana (przesłana dalej) lub wysłana za pośrednictwem listy mailingowej.
W takich przypadkach, aby zachować spójność uwierzytelniania poczty e-mail,
skonfiguruj domenę podpisu dkim tak, aby była zgodna z adresem nadawcy w polu „Od”.
Zobacz: zaawansowane uwierzytelnianie poczty e-mail » <dkim> alignment for dmarc.
<spf>sprawdź online
<spf>sprawdź online

- wyślij wiadomość e-mail na adres:
spf@tester.realsender.com
- sprawdź online wyniki weryfikacji SPF:
(pojawienie się ich zajmie chwilę)
https://tester.realsender.com/spf
Weryfikacja SPF online w usłudze RealSender doda prefiks tematu, jeśli wiadomość nie została poprawnie uwierzytelniona:
!! spf-fail !! Serwer SMTP nie znajduje się na liście autoryzowanych i wiadomość e-mail powinna zostać odrzucona lub usunięta !! spf-softfail !! Serwer SMTP nie znajduje się na liście autoryzowanych, ale ten przypadek należy traktować jako „softfail” !! spf-neutral !! Rekord SPF wyraźnie określa, że nie można nic powiedzieć o poprawności !! spf-none !! Domena nadawcy nie zawiera informacji umożliwiających uwierzytelnienie wiadomości e-mail
Czasami informacje rejestrowane na poziomie domeny są nieprawidłowe/niezrozumiałe.
!! spf-permerror !! Wystąpił błąd trwały (np. źle sformatowany rekord SPF) !! spf-temperror !! Wystąpił błąd przejściowy
Weryfikacja SPF jest przeprowadzana na podstawie adresu e-mail „Mail-From”, który jest ukryty w nagłówkach wiadomości e-mail.
Widoczny jest tylko adres e-mail „From”. Jeśli domeny główne są różne, wyświetlane jest to ostrzeżenie:
!! spf-diff !! domeny główne „Mail-From” i „From” są różne
Jeśli wiadomość przejdzie zarówno kontrolę SPF, jak i kontrolę wyrównania SPF dla protokołu DMARC (wyrównanie rozluźnione), otrzymasz:
|OK| spf-pass Twoja poczta e-mail przechodzi kontrolę SPF + kontrolę wyrównania SPF
Jeżeli tylko jedno z nich, SPF LUB DKIM, przejdzie kontrolę wyrównania dla protokołu DMARC (wyrównanie rozluźnione),
wiadomość nadal będzie uznawana za „OK” (zaufaną), a na jej początku zostanie dodany symbol ~ (tylda):
|~OK| spf-pass Twój adres e-mail przechodzi kontrolę SPF (nie wyrównanie) + kontrolę wyrównania DKIM
<dkim>zapieczętuj treść wiadomości e-mail

dkim wyjaśnił
DKIM to skrót od DomainKeys Identified Mail, standardu uwierzytelniania wiadomości e-mail,
który ma na celu zagwarantowanie, że wiadomość e-mail (wraz z załącznikami) nie została zmodyfikowana od momentu złożenia „podpisu”.
Osiąga się to poprzez dołączanie podpisu cyfrowego powiązanego z nazwą domeny do każdej wysyłanej wiadomości e-mail.
Używane są dwa klucze: klucz „publiczny” i klucz „prywatny”:
- klucz „publiczny” jest publikowany w rekordzie TXT domeny podpisującej
- klucz „prywatny” jest zapisywany na serwerze SMTP i używany do „podpisywania” wiadomości e-mail
Podczas wysyłania wiadomości serwer SMTP generuje „zaszyfrowany podpis skrótu” na podstawie treści wiadomości e-mail i klucza prywatnego.
System odbiorcy może zweryfikować podpis w nagłówku wiadomości e-mail, porównując go z treścią wiadomości i „kluczem publicznym” nadawcy.
jak sprawić, by dkim działał
Podpisy DKIM nie są od razu widoczne dla użytkowników końcowych. Są one dodawane i weryfikowane przez infrastrukturę poczty elektronicznej.
Serwery SMTP RealSender podpisują wszystkie wychodzące wiadomości e-mail podpisem dkim.
RealSender początkowo podpisuje wszystkie wiadomości wychodzące przy użyciu własnej domeny połączonej z serwerem SMTP.
Nie jest wymagana żadna konfiguracja ze strony użytkownika/administratora.
Aby uzyskać „wyrównanie domeny dkim dla dmarc”,
wiadomość musi być podpisana tą samą domeną co nadawca.
W przypadku RealSender należy dodać dwa rekordy CNAME
w ustawieniach DNS swojej domeny (example.com), takie jak te:
key1._domainkey.example.com CNAME key1._domainkey.twojafirma.realsender.com key2._domainkey.example.com CNAME key2._domainkey.twojafirma.realsender.com
To narzędzie pomoże Ci sprawdzić poprawność konfiguracji:
toolbox.googleapps.com *
* = link do zewnętrznej strony internetowej, zostanie otwarty na nowej stronie
wady dkim
Wiadomość zapieczętowana protokołem dkim nie może zostać zmodyfikowana, ale każdy może ją przeczytać.
Podpisana wiadomość, która nie przejdzie weryfikacji, zazwyczaj zostaje odrzucona.
Jeśli w drodze od nadawcy do odbiorcy nie wprowadzono żadnych zmian, nie powinno to mieć miejsca.
Doświadczyliśmy rzadkich przypadków, wszystkie związane z długością linii (maksymalnie 990 znaków).
Niektóre aplikacje wysyłają całą treść w jednej linii lub przesyłają bardzo długą linię w kodzie HTML.
W takich przypadkach podpis dkim ulega uszkodzeniu, co powoduje błąd sprawdzenia „dkim=fail”.
<dkim>sprawdź online
<dkim>sprawdź online

- wyślij wiadomość e-mail na adres:
dkim@tester.realsender.com
- sprawdź online wyniki weryfikacji DKIM:
(pojawienie się wyników zajmie chwilę)
https://tester.realsender.com/dkim
Weryfikacja DKIM online RealSender doda prefiks tematu, jeśli wiadomość nie została podpisana prawidłowo:
!! dkim-none !! Nie znaleziono nagłówków podpisu DKIM (prawidłowych lub nieprawidłowych) !! dkim-fail !! Znaleziono prawidłowy nagłówek podpisu DKIM, ale podpis nie zawiera prawidłowej wartości dla wiadomości
Czasami nie jest możliwe wykonanie sprawdzenia:
!! dkim-invalid !! Wystąpił problem z samym podpisem lub rekordem klucza publicznego. Np. nie można przetworzyć podpisu !! dkim-temperror !! Wykryto błąd, który prawdopodobnie ma charakter przejściowy, na przykład tymczasową niemożność pobrania klucza publicznego
Gdy wiadomość została podpisana przy użyciu innej domeny, do tematu zostanie dodany alert „diff”.
To ostrzeżenie NIE zostanie wyświetlone, jeśli nadawca pomyślnie przejdzie weryfikację SPF i wyrównanie SPF dla DMARC:
!! dkim-diff !! Wiadomość NIE została podpisana przez domenę nadawcy
Jeśli wiadomość przejdzie zarówno kontrolę DKIM, jak i kontrolę zgodności DKIM dla protokołu DMARC (wyrównanie rozluźnione), otrzymasz:
|OK| dkim-pass Twój adres e-mail przechodzi kontrolę DKIM + kontrolę zgodności DKIM
Jeżeli tylko jedno z nich, DKIM LUB SPF, przejdzie kontrolę wyrównania dla protokołu DMARC (wyrównanie rozluźnione),
wiadomość nadal będzie uznawana za „OK” (zaufaną), a na jej początku zostanie dodany symbol ~ (tylda):
|~OK| dkim-pass Twój adres e-mail przechodzi kontrolę DKIM (nie wyrównanie) + kontrolę wyrównania SPF
Podsekcje zaawansowanego uwierzytelniania poczty e-mail
<spf>wyrównanie dla dmarc

wyrównanie domeny SPF dla dmarc
DMARC to standard uwierzytelniania poczty e-mail, opracowany w celu zwalczania fałszywych wiadomości e-mail w domenach.
Aby zapewnić zgodność z domeną, wymaga on:
gdy nadawca uwierzytelnia swój adres e-mail za pomocą protokołu SPF i/lub DKIM, co najmniej jedna z domen musi być zgodna z domeną nadawcy
Aby uzyskać dostęp do SPF (Sender Policy Framework), należy mieć do czynienia z dwiema domenami:
- adres nadawcy widoczny dla odbiorców
- adres Mail-From (nazywany również „adresem nadawcy koperty” lub „ścieżką zwrotną”), który jest ukryty
Protokół DMARC dopuszcza dwa typy wyrównania SPF: wyrównanie rozluźnione i wyrównanie ścisłe.
Jeśli nie określisz wyrównania ścisłego, domyślnie przyjmowane jest wyrównanie rozluźnione.
rozluźnione ustawienie
W przypadku wyrównania swobodnego tylko domena główna adresu „Mail-From” musi być zgodna z domeną główną adresu „From”.
Wyrównanie swobodne pozwala na użycie dowolnej subdomeny i nadal spełnia wymóg wyrównania domeny.
przykład:
-
jeśli Twoja domena Mail-From to mail.abc.com, a Twoja domena From to abc.com,
Twoja wiadomość e-mail przejdzie dopasowanie SPF (domena główna „abc.com” będzie zgodna)
-
jeśli Twoja domena Mail-From to abc.mail.com, a Twoja domena From to abc.com,
Twoja wiadomość e-mail NIE przejdzie dopasowania SPF (domeny główne „mail.com” i „abc.com” nie są zgodne)
ścisłe wyrównanie
Przy ścisłym dopasowaniu domena adresu Mail-From musi dokładnie odpowiadać domenie adresu From.
przykład:
-
jeśli Twoja domena Mail-From to mail.abc.com, a Twoja domena From to mail.abc.com,
Twoja wiadomość e-mail przejdzie dopasowanie SPF (domena „mail.abc.com” będzie zgodna)
-
jeśli domeną Mail-From jest mail.abc.com, a domeną From jest abc.com,
Twoja wiadomość e-mail NIE przejdzie dopasowania SPF (domeny „mail.abc.com” i „abc.com” nie są zgodne)
<spf>sprawdź online
<dkim>wyrównanie dla dmarc

wyrównanie domeny dkim dla dmarc
DMARC to standard uwierzytelniania poczty elektronicznej, opracowany w celu zwalczania fałszywych wiadomości e-mail w domenach.
W przypadku synchronizacji domen wymaga on:
gdy nadawca uwierzytelnia swój adres e-mail za pomocą protokołu SPF i/lub DKIM, co najmniej jedna z domen musi być zgodna z domeną nadawcy
Aby uzyskać go w ramach protokołu DKIM (DomainKeys Identified Mail),
domena podpisująca DKIM (DKIM-Signature: d=…) musi odpowiadać domenie nadawcy.
Protokół DMARC dopuszcza dwa typy wyrównania DKIM: wyrównanie swobodne i wyrównanie ścisłe.
Jeśli nie określisz wyrównania ścisłego, domyślnie przyjmowane jest wyrównanie swobodne.
rozluźnione ustawienie
W przypadku wyrównania swobodnego tylko domena główna podpisu DKIM musi być zgodna z domeną nadawcy.
Wyrównanie swobodne pozwala na użycie dowolnej subdomeny i nadal spełnia wymóg wyrównania domeny.
przykład:
-
jeśli Twoja domena podpisu DKIM to mail.abc.com, a Twoja domena nadawcy to abc.com,
Twój adres e-mail przejdzie procedurę dopasowania DKIM (domena główna „abc.com” będzie zgodna)
-
jeśli Twój podpis DKIM to abc.mail.com, a Twoja domena „Od” to abc.com,
Twój adres e-mail NIE przejdzie weryfikacji DKIM (domeny główne „mail.com” i „abc.com” nie są zgodne)
ścisłe wyrównanie
W przypadku ścisłego dopasowania domena podpisu dkim musi dokładnie odpowiadać domenie adresu nadawcy.
przykład:
-
jeśli Twoja domena podpisu DKIM to mail.abc.com, a Twoja domena nadawcy to mail.abc.com,
Twój e-mail przejdzie procedurę dopasowania DKIM (domena „mail.abc.com” będzie zgodna)
-
jeśli Twoja domena podpisu DKIM to mail.abc.com, a Twoja domena nadawcy to abc.com,
Twój adres e-mail NIE przejdzie weryfikacji DKIM (domeny „mail.abc.com” i „abc.com” nie są zgodne)
<dkim>sprawdź online
<dmarc>wykrywa fałszywe wiadomości e-mail

dmarc wyjaśniony
DMARC to skrót od Domain-based Message Authentication, Reporting and Conformance (Uwierzytelnianie, Raportowanie i Zgodność Wiadomości w Opartej na Domenie).
Jest to standard uwierzytelniania wiadomości e-mail, opracowany w celu zwalczania fałszywych wiadomości e-mail w domenie.
Nadawcy:
- uwierzytelniać ich e-maile za pomocą SPF i DKIM
- opublikuj „politykę dmarc” dotyczącą sposobu obsługi poczty nieautoryzowanej
Odbiorniki:
- podejmij działania w przypadku nieautoryzowanej poczty, na podstawie „polityki dmarc” nadawcy
- poinformuj nadawcę o wyniku
U niektórych dostawców skrzynek pocztowych ma to znaczący wpływ na dostarczalność, patrz:
Jak dmarc współpracuje z Google Mail i Office 365 w 2020 roku *
„Office 365 generalnie reaguje na uwierzytelnianie SPF i DKIM.
Jedynym sposobem na uzyskanie spójnych wyników docierających do skrzynki odbiorczej jest powiązanie ich z dmarc”.
* = link do zewnętrznej strony internetowej, zostanie otwarty na nowej stronie
jak sprawić, by dmarc działał
Protokół DMARC wykorzystuje protokoły SPF (Sender Policy Framework) i DKIM (Domain Keys Identified Emails)
w celu kontrolowania sytuacji, gdy wiadomość e-mail nie przejdzie testów uwierzytelniania.
SPF wymaga zadeklarowania serwerów, z których korzystasz do wysyłania wiadomości e-mail.
Sprawdź , jak skonfigurować SPF , aby dowiedzieć się więcej i poprawnie go skonfigurować.
Serwery SMTP RealSender podpisują wszystkie wychodzące wiadomości e-mail sygnaturą DKIM.
Konfiguracja jest wymagana, jeśli chcesz podpisywać się w tej samej domenie co nadawca.
Sprawdź, jak skonfigurować sygnaturę DKIM , aby dowiedzieć się więcej.
RealSender udostępnia skrzynkę pocztową, która zbiera raporty dmarc generowane przez odbiorców.
- Na początku należy ustawić tag polityki na „none” (p=none),
co oznacza, że dostawca skrzynki pocztowej nie będzie nic robił z podrobionymi/phishingowymi wiadomościami e-mail.
Należy dodać rekord TXT w swojej domenie (example.com), który powinien wyglądać następująco:
_dmarc.example.com. IN TXT "v=DMARC1; p=brak; rua=mailto:dmarc.example@rsbox.com"
-
Od następnego dnia zaczniesz otrzymywać raporty Dmarc Rua online.
Możesz odkryć, że zapomniałeś uwierzytelnić kampanię e-mailową wdrażaną przez firmę zewnętrzną.
W takim przypadku po prostu uwierzytelnij ją i sprawdź, czy kolejna wysyłka przejdzie testy Dmarc.
-
Gdy raporty będą poprawne przez kilka tygodni, poproś dostawców skrzynek pocztowych o odrzucanie/blokowanie fałszywych/phishingowych wiadomości e-mail.
Rekord TXT _dmarc Twojej domeny powinien wyglądać następująco:
„v=DMARC1; p=odrzuć; rua=mailto:dmarc.example@rsbox.com”
wady dmarc
Jeśli w Twojej organizacji wdrożono protokół DMarc, musisz przeprowadzić dokładną kontrolę,
zanim wprowadzisz nową metodę wysyłania wiadomości e-mail.
Dmarc stosuje ścisłe zasady dotyczące testowania protokołów spf i dkim.
Może to spowodować, że wiadomości e-mail, które w innych warunkach przeszłyby te testy,
zostaną odrzucone przez dostawców skrzynek pocztowych.
Nawet jeśli wszystko jest ustawione poprawnie, weryfikacja może się nie powieść:
- sprawdzenie SPF, czy wiadomość e-mail została przekierowana (przekazana dalej) lub wysłana na listę mailingową
- sprawdzenie dkim, czy wiadomość została zmieniona, co narusza podpis dkim
<dmarc>rua raportuje online
<dmarc>rua raportuje online

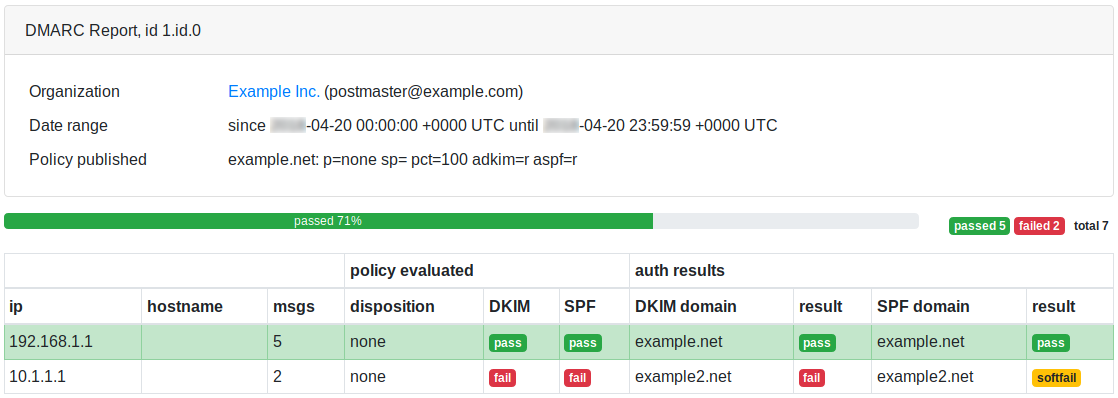
RealSender zbiera i analizuje raporty dmarc rua(*) dla Ciebie.
* = rua znaczenie: Raportowanie URI dla danych zbiorczych.
W RealSender „rua” to adres e-mail podawany klientom,
na który wysyłane są zbiorcze raporty z domen
, które otrzymały pocztę podszywającą się pod Twoją domenę.
Raporty generowane są codziennie o godzinie 13:00 (CET) i zawierają dane z ostatnich siedmiu dni.
Oto przykładowy raport dmarc online:
Podsekcje analizy dostarczania wiadomości e-mail
statystyka
Szczegółowe raporty
RealSender oferuje szczegółowe raporty dotyczące aktywności każdego serwera SMTP/poczty wychodzącej.
Dane są aktualizowane automatycznie co pięć minut.
Na życzenie możemy przesłać podsumowanie tygodniowe e-mailem.
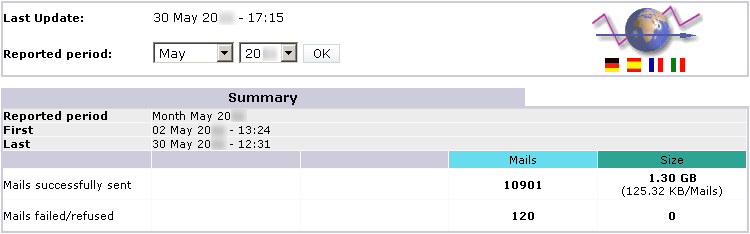
Więcej informacji na tej stronie:
Streszczenie
powrót na górę
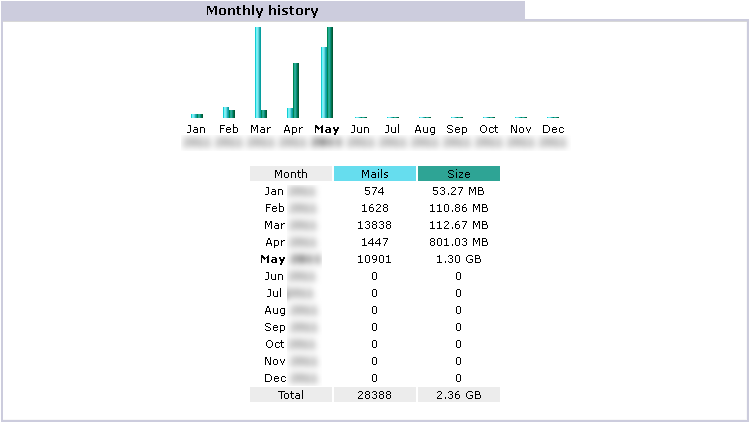
Historia miesięczna
powrót na górę
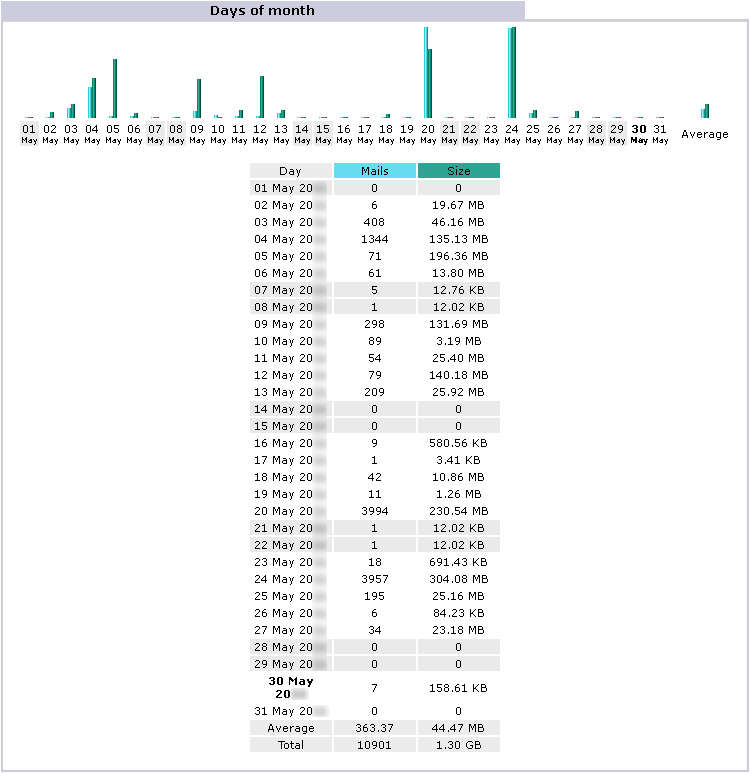
Dni miesiąca
powrót na górę
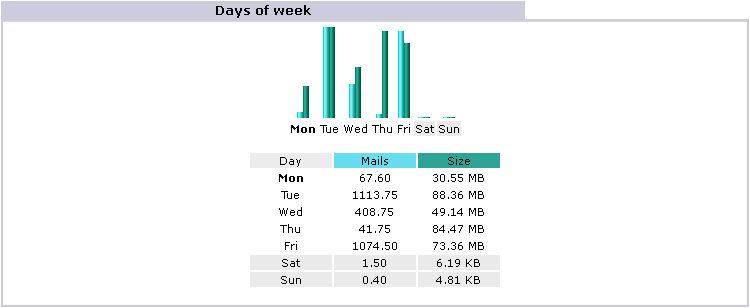
Dni tygodnia
powrót na górę
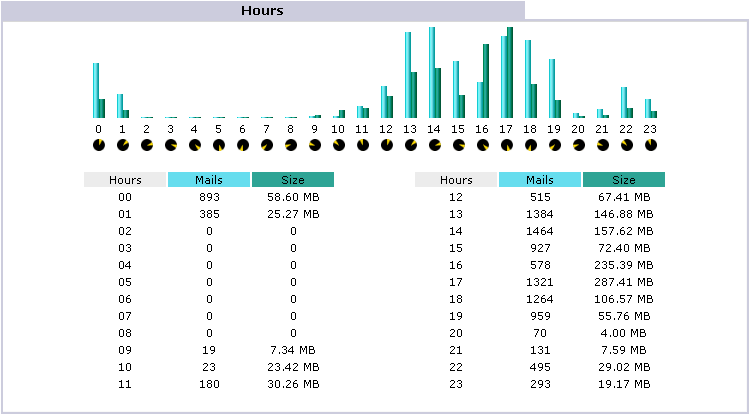
Godziny
powrót na górę
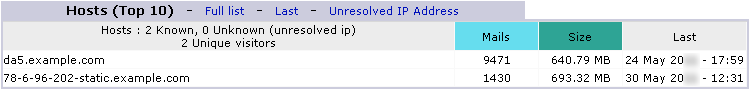
Zastępy niebieskie
powrót na górę
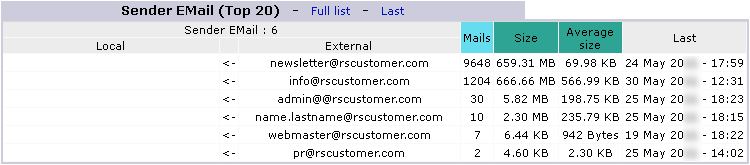
Adres e-mail nadawcy
powrót na górę
Kody błędów SMTP
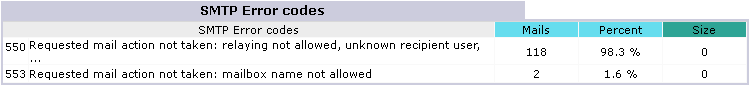
Uwaga: błędy te powstają w wyniku nieautoryzowanych prób wysłania wiadomości e-mail przez serwer
powrót na górę
dzienniki i dostawy
Dane e-maili
RealSender umożliwia dostęp do przetworzonych danych e-mailowych za pośrednictwem przeglądarki:
- strona ze statusem zawierająca 100 ostatnich wiadomości wysłanych dzisiaj, aktualizowana w czasie rzeczywistym
- pełna strona ze wszystkimi mailami wysłanymi w ciągu dnia
- pełna strona ze wszystkimi wiadomościami wysłanymi w ciągu ostatnich siedmiu dni
- pełny dziennik (surowy, nieprzetworzony) ze wszystkimi mailami wysłanymi w ciągu dnia, przydatny do sprawdzania połączeń
- pełny dziennik (surowy, nieprzetworzony) z ostatnich siedmiu dni
Wyświetlane dane mogą być zapisywane lokalnie bezpośrednio z przeglądarki lub automatycznie rejestrowane w regularnych odstępach czasu (np. raz dziennie), tworząc historię.
Więcej informacji na tej stronie:
31 maja 06:26:22 rs336 v4V4QL1K030027: od=nadawca@twojafirma.com
31 maja 06:26:25 rs336 v4V4QL1K030027: do=odbiorca@twojafirma.com, dsn=2.0.0, stat=Wysłano (Wiadomość zaakceptowana do dostarczenia)
31 maja 08:58:04 rs336 v4V6w3jN001390: od=nadawca@twojafirma.com
31 maja 08:58:05 rs336 v4V6w3jN001390: do=odbiorca@twojafirma.com, dsn=4.0.0, stat=Odroczony: 421 odbiorca@twojafirma.com
Usługa niedostępna - zbyt zajęty
31 maja 09:02:03 rs336 v4V6w3jN001390: do=odbiorca@twojafirma.com, dsn=4.0.0, stat=Odroczony: 421 odbiorca@twojafirma.com
Usługa niedostępna - zbyt zajęty
31 maja 09:12:42 rs336 v4V6w3jN001390: do=odbiorca@twójklient.com, dsn=2.0.0, stat=Wysłano (Wiadomość przyjęta do dostarczenia)
31 maja 10:00:22 rs336 v4V80L9Z004176: od=nadawca@twojafirma.com
31 maja 10:00:24 rs336 v4V80L9Z004176: do=odbiorca@twojafirma.com, dsn=4.7.1, stat=Odroczony: 451 4.7.1 odbiorca@twojafirma.com: Adres odbiorcy odrzucony: Obowiązuje szara lista, prosimy wrócić później
31 maja 10:02:03 rs336 v4V80L9Z004176: do=odbiorca@twojafirma.com, dsn=4.7.1, stat=Odroczony: 451 4.7.1 odbiorca@twojafirma.com: Adres odbiorcy odrzucony: Obowiązuje szara lista, prosimy wrócić później
31 maja 10:12:04 rs336 v4V80L9Z004176: to=recipient@yourcustomer.com, dsn=2.0.0, stat=Sent (Wiadomość przyjęta do dostarczenia)
31 maja 16:17:14 rs336 v4VEHCk6017038: od=nadawca@twojafirma.com
31 maja 16:17:15 rs336 v4VEHCk6017038: do=odbiorca@twojaklient.com, dsn=5.1.1, stat=Użytkownik nieznany
31 maja 16:17:15 rs336 v4VEHCk6017038: v4VEHFk5017041: DSN: Użytkownik nieznany
25 maja 12:43:37 rs336 v4PAhZw1019212: od=nadawca@twojafirma.com
25 maja 12:43:38 rs336 v4PAhZw1019212: do=odbiorca@twojaklient.com, dsn=5.0.0, stat=Usługa niedostępna
25 maja 12:43:38 rs336 v4PAhZw1019212: v4PAhcw0019217: DSN: Usługa niedostępna
25 maja 09:17:41 rs336 v4P7Hc6P011481: od=nadawca@twojafirma.com
25 maja 09:17:42 rs336 v4P7Hc6P011481: do=odbiorca@twojafirma.com, dsn=4.1.1, stat=Odroczone: 452 4.1.1 odbiorca@twojafirma.com
4.2.2 skrzynka pocztowa pełna
[…] system ponawia próbę dostarczenia co dziesięć minut* […]
25 maja 13:25:47 rs336 v4P7Hc6P011481: do=odbiorca@twojafirma.com, dsn=4.1.1, stat=Odroczone: 452 4.1.1 odbiorca@twojafirma.com
4.2.2 skrzynka pocztowa pełna
25 maja 13:25:48 rs336 v4P7Hc6P011481: v4PBPko0020848: powiadomienie nadawcy:
Nie można wysłać wiadomości przez 4 godziny*
* = patrz uwaga na końcu następnego akapitu
powrót na górę
Powiadomienia o statusie dostawy (DSN)
Wiadomości niedostarczone (np. użytkownik nieznany) są zwracane na adres e-mail nadawcy lub na adres ścieżki zwrotnej (jeśli został określony).
W przypadku opóźnienia w dostarczeniu wiadomości, po 30 minutach* otrzymasz ostrzeżenie o następującej treści:
Temat: Ostrzeżenie: nie można wysłać wiadomości od 30 minut Treść: ********************************************** ** TO JEST TYLKO KOMUNIKAT OSTRZEGAWCZY ** ** NIE MUSISZ PONOWNIE WYSYŁAĆ WIADOMOŚCI ** ********************************************** [...]
System będzie automatycznie ponawiał próbę przez cztery godziny*. Jeśli nie otrzymasz dalszych powiadomień, oznacza to, że wiadomość została pomyślnie dostarczona. Szczegóły możesz sprawdzić w logach (patrz powyższe przykłady).
Po czterech godzinach* nieudanych prób na adres e-mail nadawcy lub na adres ścieżki zwrotnej (jeśli został określony) zostanie zwrócony komunikat o błędzie, w następujący sposób:
Temat: Zwrot wiadomości: szczegóły w transkrypcji Treść: Oryginalna wiadomość została odebrana pod adresem ... ----- Na następujących adresach wystąpiły trwałe błędy krytyczne -----<recipient@yourcustomer.com> ----- Transkrypcja sesji poniżej ----- Odroczone: Przekroczono limit czasu połączenia z yourcustomer.com. Wiadomość nie mogła zostać dostarczona przez 4 godziny. Wiadomość zostanie usunięta z kolejki [...]
* = w przypadku wysyłki masowej:
powiadomienia o opóźnionym statusie doręczenia są wyłączone,
odstęp między próbami doręczenia jest zwiększony (z dziesięciu do trzydziestu minut),
maksymalny czas oczekiwania w kolejce jest dłuższy (z czterech do dwudziestu czterech godzin)
powrót na górę
Powiadomienia o pomyślnym dostarczeniu
Na życzenie możemy również włączyć „powiadomienie o dostarczeniu” dla pomyślnie dostarczonych wiadomości e-mail. W ten sposób nadawca otrzyma potwierdzenie dostarczenia każdej dostarczonej wiadomości z serwera docelowego, jak pokazano poniżej. Ta opcja jest przydatna dla osób, które potrzebują potwierdzenia dostarczenia każdej wysłanej wiadomości e-mail.
Temat: Potwierdzenie odbioru Treść: Oryginalna wiadomość została odebrana pod adresem ... ----- Na następujące adresy wysłano powiadomienia o pomyślnym dostarczeniu -----<recipient@yourcustomer.com> (pomyślnie dostarczono do skrzynki pocztowej) ----- Poniżej znajduje się transkrypt sesji -----<recipient@yourcustomer.com> ... Pomyślnie dostarczono [...]
W rzadkich przypadkach (mniej niż 1% wysłanych maili) potwierdzenie nie jest przekazywane nadawcy. Dzieje się tak, jeśli odbiorca aktywował na swoim serwerze pocztowym specjalną opcję „prywatność/brak potwierdzeń”. To ustawienie nie jest zazwyczaj zalecane, ponieważ blokuje ono również wysyłanie standardowych powiadomień o niedostarczeniu.
powrót na górę
sprawdzanie wiadomości e-mail
Czasami, aby zrozumieć, co się dzieje, konieczne jest przejrzenie wysłanych wiadomości e-mail.
Na życzenie użytkownika RealSender może aktywować automatyczne kopiowanie wszystkich wiadomości wychodzących do dedykowanej skrzynki pocztowej.
Skrzynka pocztowa jest skonfigurowana tak, aby bez problemu odbierać dużą liczbę wiadomości e-mail w krótkim czasie.
Wiadomości e-mail są automatycznie usuwane po 7 dniach.
Uwaga: jeśli wiadomości są wysyłane z prywatnych kont e-mail (nawet jeśli są to konta firmowe),
musisz poinformować nadawcę, że wysyłane przez niego wiadomości mogą być odczytywane w celu przeprowadzenia kontroli technicznych.
Poproś o bezpłatną wersję próbną
strona stanu systemu
Aby zweryfikować prawidłowe funkcjonowanie usługi
uruchomiliśmy środowisko automatycznej kontroli.
Zewnętrzna aplikacja łączy się z każdym serwerem SMTP co dziesięć minut
i wysyła prawdziwą wiadomość. Pomyślne wysłanie wiadomości e-mail pozwala nam zagwarantować
dostępność i prawidłowe działanie systemu.
Wynik zostanie opublikowany na „stronie statusu” Twojego serwera RealSender,
dostępnej bezpłatnie pod adresem internetowym: rsXXX-realsender.com/status
Dane są wyświetlane w czasie rzeczywistym, jak na przykład dane przykładowe poniżej.
Wyświetlane informacje dotyczą ostatnich dwudziestu czterech godzin.
2024-09-11 06:25:26 UTC rsXXX - co dziesięć minut SPRAWDZANIE CZASÓW PRACY (wiadomość e-mail została pomyślnie wysłana) - OK 2024-09-11 06:16:18 UTC rsXXX - co dziesięć minut SPRAWDZANIE CZASÓW PRACY (wiadomość e-mail została pomyślnie wysłana) - OK 2024-09-11 06:05:56 UTC rsXXX - co dziesięć minut SPRAWDZANIE CZASÓW PRACY (wiadomość e-mail została pomyślnie wysłana) - OK 2024-09-11 05:55:41 UTC rsXXX - co dziesięć minut SPRAWDZANIE CZASÓW PRACY (wiadomość e-mail została pomyślnie wysłana) - OK 2024-09-11 05:45:57 UTC rsXXX - co dziesięć minut SPRAWDZANIE CZASÓW PRACY (wiadomość e-mail została pomyślnie wysłana) - OK 2024-09-11 05:35:58 ... minut UPTIME CHECK (wiadomość e-mail została pomyślnie wysłana) - OK 2024-09-11 05:25:27 UTC rsXXX - co dziesięć minut UPTIME CHECK (wiadomość e-mail została pomyślnie wysłana) - OK 2024-09-11 05:16:30 UTC rsXXX - co dziesięć minut UPTIME CHECK (wiadomość e-mail została pomyślnie wysłana) - OK 2024-09-11 05:05:57 UTC rsXXX - co dziesięć minut UPTIME CHECK (wiadomość e-mail została pomyślnie wysłana) - OK 2024-09-11 04:55:36 UTC rsXXX - co dziesięć minut UPTIME CHECK (wiadomość e-mail została pomyślnie wysłana) - OK