<spf>wyrównanie dla dmarc

wyrównanie domeny SPF dla dmarc
DMARC to standard uwierzytelniania poczty e-mail, opracowany w celu zwalczania fałszywych wiadomości e-mail w domenach.
Aby zapewnić zgodność z domeną, wymaga on:
gdy nadawca uwierzytelnia swój adres e-mail za pomocą protokołu SPF i/lub DKIM, co najmniej jedna z domen musi być zgodna z domeną nadawcy
Aby uzyskać dostęp do SPF (Sender Policy Framework), należy mieć do czynienia z dwiema domenami:
- adres nadawcy widoczny dla odbiorców
- adres Mail-From (nazywany również „adresem nadawcy koperty” lub „ścieżką zwrotną”), który jest ukryty
Protokół DMARC dopuszcza dwa typy wyrównania SPF: wyrównanie rozluźnione i wyrównanie ścisłe.
Jeśli nie określisz wyrównania ścisłego, domyślnie przyjmowane jest wyrównanie rozluźnione.
rozluźnione ustawienie
W przypadku wyrównania swobodnego tylko domena główna adresu „Mail-From” musi być zgodna z domeną główną adresu „From”.
Wyrównanie swobodne pozwala na użycie dowolnej subdomeny i nadal spełnia wymóg wyrównania domeny.
przykład:
-
jeśli Twoja domena Mail-From to mail.abc.com, a Twoja domena From to abc.com,
Twoja wiadomość e-mail przejdzie dopasowanie SPF (domena główna „abc.com” będzie zgodna)
-
jeśli Twoja domena Mail-From to abc.mail.com, a Twoja domena From to abc.com,
Twoja wiadomość e-mail NIE przejdzie dopasowania SPF (domeny główne „mail.com” i „abc.com” nie są zgodne)
ścisłe wyrównanie
Przy ścisłym dopasowaniu domena adresu Mail-From musi dokładnie odpowiadać domenie adresu From.
przykład:
-
jeśli Twoja domena Mail-From to mail.abc.com, a Twoja domena From to mail.abc.com,
Twoja wiadomość e-mail przejdzie dopasowanie SPF (domena „mail.abc.com” będzie zgodna)
-
jeśli domeną Mail-From jest mail.abc.com, a domeną From jest abc.com,
Twoja wiadomość e-mail NIE przejdzie dopasowania SPF (domeny „mail.abc.com” i „abc.com” nie są zgodne)
<spf>sprawdź online
<dkim>wyrównanie dla dmarc

wyrównanie domeny dkim dla dmarc
DMARC to standard uwierzytelniania poczty elektronicznej, opracowany w celu zwalczania fałszywych wiadomości e-mail w domenach.
W przypadku synchronizacji domen wymaga on:
gdy nadawca uwierzytelnia swój adres e-mail za pomocą protokołu SPF i/lub DKIM, co najmniej jedna z domen musi być zgodna z domeną nadawcy
Aby uzyskać go w ramach protokołu DKIM (DomainKeys Identified Mail),
domena podpisująca DKIM (DKIM-Signature: d=…) musi odpowiadać domenie nadawcy.
Protokół DMARC dopuszcza dwa typy wyrównania DKIM: wyrównanie swobodne i wyrównanie ścisłe.
Jeśli nie określisz wyrównania ścisłego, domyślnie przyjmowane jest wyrównanie swobodne.
rozluźnione ustawienie
W przypadku wyrównania swobodnego tylko domena główna podpisu DKIM musi być zgodna z domeną nadawcy.
Wyrównanie swobodne pozwala na użycie dowolnej subdomeny i nadal spełnia wymóg wyrównania domeny.
przykład:
-
jeśli Twoja domena podpisu DKIM to mail.abc.com, a Twoja domena nadawcy to abc.com,
Twój adres e-mail przejdzie procedurę dopasowania DKIM (domena główna „abc.com” będzie zgodna)
-
jeśli Twój podpis DKIM to abc.mail.com, a Twoja domena „Od” to abc.com,
Twój adres e-mail NIE przejdzie weryfikacji DKIM (domeny główne „mail.com” i „abc.com” nie są zgodne)
ścisłe wyrównanie
W przypadku ścisłego dopasowania domena podpisu dkim musi dokładnie odpowiadać domenie adresu nadawcy.
przykład:
-
jeśli Twoja domena podpisu DKIM to mail.abc.com, a Twoja domena nadawcy to mail.abc.com,
Twój e-mail przejdzie procedurę dopasowania DKIM (domena „mail.abc.com” będzie zgodna)
-
jeśli Twoja domena podpisu DKIM to mail.abc.com, a Twoja domena nadawcy to abc.com,
Twój adres e-mail NIE przejdzie weryfikacji DKIM (domeny „mail.abc.com” i „abc.com” nie są zgodne)
<dkim>sprawdź online
<dmarc>wykrywa fałszywe wiadomości e-mail

dmarc wyjaśniony
DMARC to skrót od Domain-based Message Authentication, Reporting and Conformance (Uwierzytelnianie, Raportowanie i Zgodność Wiadomości w Opartej na Domenie).
Jest to standard uwierzytelniania wiadomości e-mail, opracowany w celu zwalczania fałszywych wiadomości e-mail w domenie.
Nadawcy:
- uwierzytelniać ich e-maile za pomocą SPF i DKIM
- opublikuj „politykę dmarc” dotyczącą sposobu obsługi poczty nieautoryzowanej
Odbiorniki:
- podejmij działania w przypadku nieautoryzowanej poczty, na podstawie „polityki dmarc” nadawcy
- poinformuj nadawcę o wyniku
U niektórych dostawców skrzynek pocztowych ma to znaczący wpływ na dostarczalność, patrz:
Jak dmarc współpracuje z Google Mail i Office 365 w 2020 roku *
„Office 365 generalnie reaguje na uwierzytelnianie SPF i DKIM.
Jedynym sposobem na uzyskanie spójnych wyników docierających do skrzynki odbiorczej jest powiązanie ich z dmarc”.
* = link do zewnętrznej strony internetowej, zostanie otwarty na nowej stronie
jak sprawić, by dmarc działał
Protokół DMARC wykorzystuje protokoły SPF (Sender Policy Framework) i DKIM (Domain Keys Identified Emails)
w celu kontrolowania sytuacji, gdy wiadomość e-mail nie przejdzie testów uwierzytelniania.
SPF wymaga zadeklarowania serwerów, z których korzystasz do wysyłania wiadomości e-mail.
Sprawdź , jak skonfigurować SPF , aby dowiedzieć się więcej i poprawnie go skonfigurować.
Serwery SMTP RealSender podpisują wszystkie wychodzące wiadomości e-mail sygnaturą DKIM.
Konfiguracja jest wymagana, jeśli chcesz podpisywać się w tej samej domenie co nadawca.
Sprawdź, jak skonfigurować sygnaturę DKIM , aby dowiedzieć się więcej.
RealSender udostępnia skrzynkę pocztową, która zbiera raporty dmarc generowane przez odbiorców.
- Na początku należy ustawić tag polityki na „none” (p=none),
co oznacza, że dostawca skrzynki pocztowej nie będzie nic robił z podrobionymi/phishingowymi wiadomościami e-mail.
Należy dodać rekord TXT w swojej domenie (example.com), który powinien wyglądać następująco:
_dmarc.example.com. IN TXT "v=DMARC1; p=brak; rua=mailto:dmarc.example@rsbox.com"
-
Od następnego dnia zaczniesz otrzymywać raporty Dmarc Rua online.
Możesz odkryć, że zapomniałeś uwierzytelnić kampanię e-mailową wdrażaną przez firmę zewnętrzną.
W takim przypadku po prostu uwierzytelnij ją i sprawdź, czy kolejna wysyłka przejdzie testy Dmarc.
-
Gdy raporty będą poprawne przez kilka tygodni, poproś dostawców skrzynek pocztowych o odrzucanie/blokowanie fałszywych/phishingowych wiadomości e-mail.
Rekord TXT _dmarc Twojej domeny powinien wyglądać następująco:
„v=DMARC1; p=odrzuć; rua=mailto:dmarc.example@rsbox.com”
wady dmarc
Jeśli w Twojej organizacji wdrożono protokół DMarc, musisz przeprowadzić dokładną kontrolę,
zanim wprowadzisz nową metodę wysyłania wiadomości e-mail.
Dmarc stosuje ścisłe zasady dotyczące testowania protokołów spf i dkim.
Może to spowodować, że wiadomości e-mail, które w innych warunkach przeszłyby te testy,
zostaną odrzucone przez dostawców skrzynek pocztowych.
Nawet jeśli wszystko jest ustawione poprawnie, weryfikacja może się nie powieść:
- sprawdzenie SPF, czy wiadomość e-mail została przekierowana (przekazana dalej) lub wysłana na listę mailingową
- sprawdzenie dkim, czy wiadomość została zmieniona, co narusza podpis dkim
<dmarc>rua raportuje online
<dmarc>rua raportuje online

RealSender zbiera i analizuje raporty dmarc rua(*) dla Ciebie.
* = rua znaczenie: Raportowanie URI dla danych zbiorczych.
W RealSender „rua” to adres e-mail podawany klientom,
na który wysyłane są zbiorcze raporty z domen
, które otrzymały pocztę podszywającą się pod Twoją domenę.
Raporty generowane są codziennie o godzinie 13:00 (CET) i zawierają dane z ostatnich siedmiu dni.
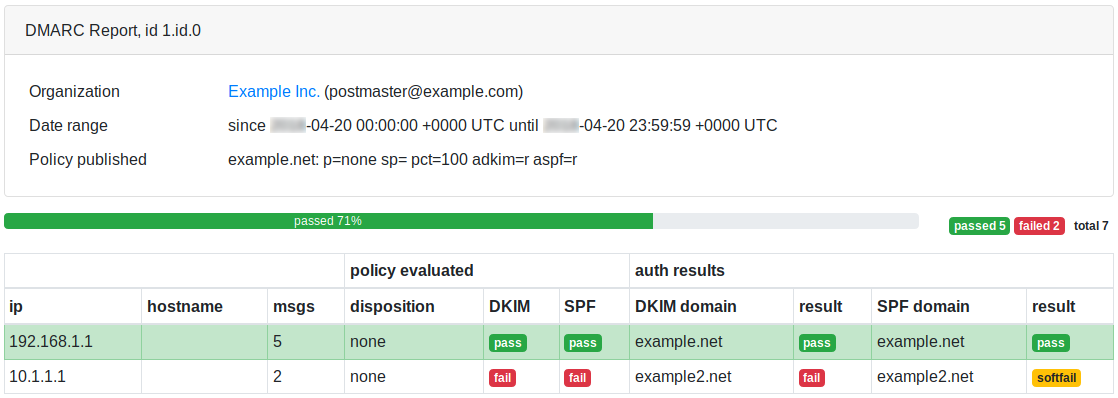
Oto przykładowy raport dmarc online: