jak wysyłać PRYWATNE E-MAILE
Jak wysyłać prywatne i szyfrowane wiadomości e-mail?
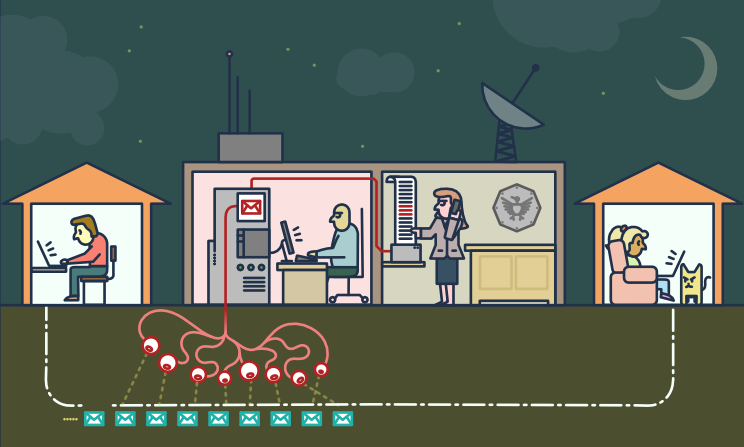
Poczta e-mail nie jest prywatna ani bezpieczna.
Nie została zaprojektowana z myślą o prywatności ani bezpieczeństwie.
Każda osoba mająca dostęp do Twojej poczty elektronicznej podczas jej przesyłania może ją odczytać,
w tym Twój dostawca usług internetowych, haker lub NSA (Narodowa Agencja Bezpieczeństwa USA).
Streszczenie:
- prywatność poczty elektronicznej: co dzieje się dzisiaj
- po stronie „prawnej”
- po „nielegalnej” stronie
- prywatność poczty elektronicznej: wyzwania
- Anonimowość i poufność
- Szyfrowanie typu end-to-end
- prywatność poczty elektronicznej: rozwiązania
- < techniczne > Całkiem niezła prywatność – znana również jako PGP
- < techniczne > Jak używać szyfrowania PGP
- < easy > Alternatywy dla szyfrowania PGP
co się dzieje dzisiaj
po stronie „prawnej”
„Wartość każdej informacji poznajemy tylko wtedy, gdy można ją połączyć
z czymś innym, co pojawia się w przyszłości.
Ponieważ nie można połączyć punktów, których się nie ma, wpędza nas to w tryb, w którym
zasadniczo staramy się gromadzić wszystko i przechowywać to na zawsze”.
„Mówią, że to tylko metadane, tylko metadane, […]
z kim rozmawiasz, kiedy z nimi rozmawiasz, gdzie podróżowałeś.
To wszystko są zdarzenia metadane.
PRISM dotyczy treści. […] Wszyscy mogą je zobaczyć, ponieważ są niezaszyfrowane”.
Istnieją dziesiątki badań psychologicznych, które dowodzą
, że gdy ktoś wie, że może być obserwowany,
jego zachowanie staje się o wiele bardziej konformistyczne i uległe.
[…] masowa inwigilacja tworzy w umyśle więzienie […]
po „nielegalnej” stronie
Oszuści mogą również używać złośliwego oprogramowania, aby włamać się do sieci komputerowej firmy
i uzyskać dostęp do korespondencji e-mailowej dotyczącej spraw finansowych.
Włamanie do firmowej poczty e-mail (BEC) – znane również jako włamanie do konta e-mail (EAC) –
to jedno z najbardziej dotkliwych finansowo przestępstw internetowych.
W oszustwie BEC przestępcy wysyłają wiadomość e-mail, która pozornie pochodzi ze znanego źródła,
zawierając uzasadnione żądanie […]
wyzwania
Anonimowość i poufność
Anonimowość różni się od poufności
[…] szyfrujemy wiadomości
tak, że nawet jeśli ludzie zobaczą, że wysłaliśmy wiadomość,
nie będą mogli jej przeczytać,
ale czasami nie chcemy, żeby ludzie w ogóle wiedzieli, że wysłaliśmy wiadomość
Anonimowość w Internecie jest trudna do osiągnięcia.
Wymaga dogłębnej znajomości narzędzi, z których się korzysta.
Ten przewodnik może dać Ci pojęcie o jego złożoności:
Prywatni dostawcy poczty e-mail
Łatwiej jest zachować poufność.
Nawet jeśli nie masz nic do ukrycia, szyfrowanie
pomaga chronić prywatność osób, z którymi się komunikujesz
, i utrudnia działanie systemów masowego nadzoru.
Jeśli masz coś ważnego do ukrycia, nie jesteś sam.
To te same narzędzia, których używają sygnaliści, aby chronić swoją tożsamość,
jednocześnie ujawniając przypadki łamania praw człowieka, korupcji i innych przestępstw.
Pierwszym, najważniejszym krokiem jest zapewnienie sobie ochrony
i maksymalne utrudnienie śledzenia swojej komunikacji.
Szyfrowanie typu end-to-end
Szyfrowanie typu end-to-end (e2ee) wiadomości e-mail może być stosowane w celu zapewnienia,
że tylko nadawca i odbiorcy wiadomości mogą odczytać jej treść.
Bez tej ochrony administratorzy sieci,
dostawcy poczty e-mail i agencje rządowe będą mogły łatwo odczytać Twoje wiadomości.
Osiągnięcie e2ee wymaga ostrożności zarówno ze strony nadawcy, jak i odbiorców.
Pojedynczy błąd którejkolwiek ze stron może wystarczyć, aby złamać zabezpieczenia e2ee.
Metadane wiadomości e-mail, takie jak adres e-mail nadawcy, adres e-mail odbiorcy, data i godzina, nie mogą być chronione za pomocą e2ee.
Temat wiadomości może również pozostać niezabezpieczony i łatwy do odczytania, nawet gdy używany jest e2ee.
rozwiązania
< techniczne > Całkiem niezła prywatność – znana również jako PGP
Oprogramowanie PGP wykorzystuje standard szyfrowania OpenPGP
(RFC 4880) służący do szyfrowania i deszyfrowania danych.
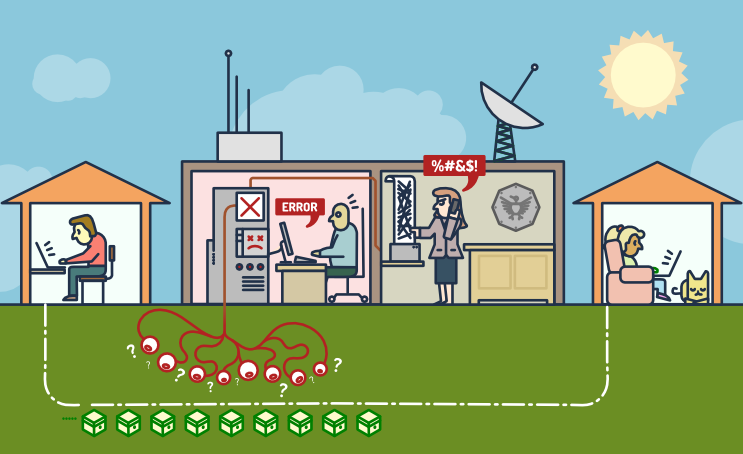
PGP szyfruje treść wiadomości e-mail, zamieniając ją na kod
, który może odczytać tylko właściwa osoba.
PGP działa na praktycznie każdym komputerze i smartfonie.
Jest dostępny na wolnej licencji i jest darmowy.
Każdy użytkownik ma unikalny klucz publiczny i klucz prywatny,
które są losowymi ciągami liczb.
Twój klucz publiczny nie jest jak klucz fizyczny, ponieważ znajduje się w katalogu online, skąd można go pobrać.
Ludzie używają Twojego klucza publicznego, wraz z PGP, do szyfrowania wysyłanych do Ciebie wiadomości e-mail.
Twój klucz prywatny jest bardziej jak klucz fizyczny, ponieważ przechowujesz go dla siebie (na swoim komputerze).
Używasz PGP i swojego klucza prywatnego do dekodowania zaszyfrowanych wiadomości e-mail wysyłanych do Ciebie przez inne osoby.
Jeśli e-mail zaszyfrowany protokołem PGP wpadnie w niepowołane ręce, będzie wyglądał po prostu jak bzdura.
Bez klucza prywatnego prawdziwego odbiorcy jego odczytanie jest praktycznie niemożliwe.
Aby chronić się przed inwigilacją, musimy nauczyć się, kiedy korzystać z PGP
, a także zacząć udostępniać nasze klucze publiczne za każdym razem, gdy udostępniamy adresy e-mail.
< techniczne > Jak używać szyfrowania PGP
Aby korzystać z PGP, potrzebujesz klucza publicznego i klucza prywatnego (zwanych razem parą kluczy).
Każdy z nich to długi ciąg losowo generowanych cyfr i liter, które są unikalne dla Ciebie.
Twoje klucze publiczny i prywatny są połączone specjalną funkcją matematyczną.
Wymagana jest aplikacja do zarządzania kluczami oraz szyfrowaniem/deszyfrowaniem wiadomości.
Oto kilka najpopularniejszych aplikacji:
-
Mailvelope to darmowa, otwarta wtyczka do przeglądarki dostępna dla przeglądarek Mozilla Firefox i Google Chrome.
Jest to prawdopodobnie najłatwiejszy sposób podejścia do PGP.
„Mailvelope Demonstration” to dobrze wykonany samouczek. -
Aplikacja Mozilla Thunderbird integruje wszystko, co potrzebne do wysyłania podpisanych wiadomości PGP
Wprowadzenie do szyfrowania typu end-to-end w Thunderbird -
GnuPG to kompletna i darmowa implementacja standardu OpenPGP.
Przewodnik dla początkujących użytkowników Gpg4Win [Łatwa 5-minutowa konfiguracja] wyjaśnia, jak z niego korzystać.
< easy > Alternatywy dla szyfrowania PGP
PGP to najlepsze rozwiązanie do bezpiecznej komunikacji z partnerem, który już z niego korzysta.
Prośba o rozpoczęcie korzystania z PGP może być trudna.
Alternatywą są usługi pozwalające na jednokrotne udostępnienie sekretu.
Wysyłając coś jednorazowo, możesz skorzystać z aplikacji internetowych z otwartym kodem źródłowym
, które umożliwiają wprowadzenie informacji, które można wyświetlić tylko raz.
Po otwarciu strony przez odbiorcę informacja zostaje usunięta,
a w dziennikach czatów lub wiadomości e-mail pozostaje jedynie zły link.
Nie jest tak solidny, jak cały Twój zespół korzystający z PGP, ale jest o wiele łatwiejszy w konfiguracji i objaśnieniu.
Udało nam się go użyć do wysyłania danych logowania osobom o stosunkowo niewielkiej wiedzy technicznej, a oni uważają go za łatwy w obsłudze.
Przykład (bez dodawania hasła):
Załóżmy, że masz hasło. Chcesz je przekazać swojej koleżance z pracy, Jane. Możesz jej je wysłać e-mailem, ale wtedy będzie ono w jej skrzynce odbiorczej, która może mieć kopię zapasową i prawdopodobnie znajduje się na jakimś urządzeniu pamięci masowej kontrolowanym przez NSA. Jeśli Jane otrzyma link do hasła i nigdy go nie przejrzy, hasło zniknie. Jeśli NSA zdobędzie link i przejrzy hasło… cóż, będzie je mieć. Co więcej, Jane nie może uzyskać hasła, ale teraz Jane wie, że ktoś nie tylko przegląda jej pocztę, ale także klika w linki.Niektóre z tych usług, wszystkie bezpłatne i o otwartym kodzie źródłowym, są wymienione poniżej.
Możesz również zdecydować się na hostowanie instancji na własnym serwerze WWW.
PrivateBin (podobny do bezpiecznej wersji PasteBin) jest rozwijany w PHP.
Kod PrivateBin jest publikowany na Github - 3100 gwiazdek.
Instrukcje dotyczące PrivateBin są dostępne na innej stronie internetowej.
OneTimeSecret jest rozwijany w
kodzie Ruby OneTimeSecret, a instrukcje są publikowane w serwisie Github — 1200 gwiazdek
SnapPass jest napisany w Pythonie. Został pierwotnie opracowany przez Pinterest.
Kod i instrukcje SnapPass są opublikowane na Github - 600 gwiazdek