Domena DKIM dla DMARC
Jak wyrównanie domeny DKIM wpływa na uwierzytelnianie DMARC?
DMARC (Domain-based Message Authentication, Reporting and Conformance)
to standard uwierzytelniania wiadomości e-mail opracowany w celu zwalczania fałszywych wiadomości e-mail w domenach.
W rozdziale „3.1. Wyrównanie identyfikatorów” napisano:
Technologie uwierzytelniania poczty e-mail uwierzytelniają różne (i rozbieżne) aspekty pojedynczej wiadomości. Na przykład [DKIM] uwierzytelnia domenę, która dołączyła podpis do wiadomości, podczas gdy [SPF] może uwierzytelniać domenę występującą w części RFC5321.MailFrom (Mail-From) protokołu [SMTP] lub domenę RFC5321.EHLO/HELO, lub obie. Mogą to być różne domeny i zazwyczaj nie są widoczne dla użytkownika końcowego. Protokół DMARC uwierzytelnia użycie domeny RFC5322.From, wymagając, aby była ona zgodna z uwierzytelnionym identyfikatorem (zgodna z nim). -- https://tools.ietf.org/html/rfc7489#section-3.1Oznacza to po prostu:
gdy nadawca uwierzytelnia swój adres e-mail za pomocą protokołu SPF i/lub DKIM, co najmniej jedna z domen musi być zgodna z domeną nadawcyNie było dla nas jasne, czy wiadomość może nie przejść kontroli SPF lub DKIM
, a mimo to przejść uwierzytelnianie DMARC.
Przetestowaliśmy to za pomocą narzędzia dostępnego dla każdego: skrzynki pocztowej Gmail.
Aby zobaczyć wynik, otwórz wiadomość i wybierz „Pokaż oryginał”:
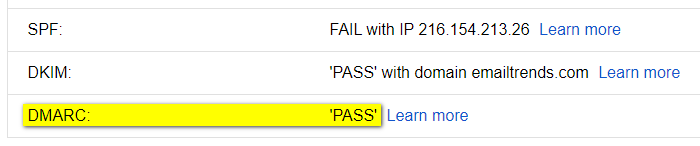
Test 1 – przesłana wiadomość: spf-fail, dkim-pass (wyrównane)
Test 2 – uszkodzony klucz dkim: dkim-fail, spf-pass (wyrównany)
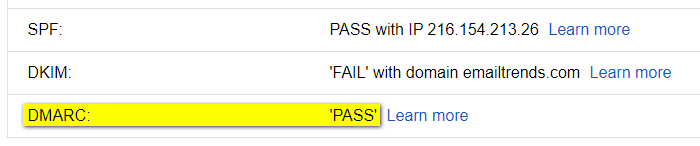
Wynik jest oczywisty, wiadomość przechodzi uwierzytelnianie DMARC, jeśli występuje:
SPF i wyrównanie domeny <OR> DKIM i wyrównanie domeny
Aby przejść kontrolę DMARC, w niektórych przypadkach ważne jest sprawdzenie podpisu DKIM:
domena podpisująca (d=example.com) musi być zgodna z domeną Od.
Przykłady wyników „DMARC-PASS”, które w innym przypadku nie zadziałałyby:
Przypadek 1 – przekazywanie przerywa uwierzytelnianie SPF
-
SPF-FAIL: Sprawdzanie uwierzytelniania SPF przeważnie zakończy się niepowodzeniem,
ponieważ przekazywana wiadomość e-mail zostanie wysłana przez nowy podmiot, nieuwzględniony w rekordzie SPF pierwotnego nadawcy -
DKIM-PASS (wyrównany): Przekierowanie wiadomości e-mail nie ma wpływu na podpis DKIM
Wynik: zgodność DKIM umożliwia przesłanie wiadomości w celu zaliczenia kontroli DMARC.
Przypadek 2 – domena SPF dostarczona przez ESP (dostawcę usług poczty e-mail)
NIE MOŻE być wyrównana z domeną „Od”
-
SPF~PASS (NIEZGODNE): uwierzytelnianie SPF nie powoduje wyrównania domeny,
ponieważ domena używana przez ESP w adresie nadawcy wiadomości e-mail różni się od domeny w adresie nadawcy wiadomości e-mail -
DKIM-PASS (wyrównany): podpis DKIM używa tej samej domeny co nadawca w polu „Od”
Wynik: zgodność DKIM umożliwia przesłanie wiadomości w celu zaliczenia kontroli DMARC.